

Während Enthusiasten gespannt auf die breite Einführung von 5G-Netzen warten, reiben sich Cyberkriminelle bereits die Hände und freuen sich auf neue Möglichkeiten zur Bereicherung. Trotz aller Bemühungen der Entwickler enthält die 5G-Technologie Schwachstellen, deren Identifizierung durch den Mangel an Erfahrung mit den neuen Bedingungen erschwert wird. Wir haben ein kleines 5G-Netz untersucht und drei Typen von Schwachstellen identifiziert, über die wir in diesem Beitrag berichten werden.
Forschungsobjekt
Betrachten wir ein einfaches Beispiel – ein nicht-öffentliches 5G-Netz in einem Studentencampus (Non-Public Network, NPN), das über öffentliche Kommunikationskanäle mit der Außenwelt verbunden ist. Solche Netzwerke werden in naher Zukunft als Standard in allen Ländern, die am Rennen um 5G teilnehmen, eingesetzt. Ein potenzieller Bereitstellungsbereich für Netzwerke dieser Konfiguration sind "intelligente" Unternehmen, "intelligente" Städte, Büros großer Firmen und andere ähnliche Standorte mit einem hohen Maß an Kontrollierbarkeit.
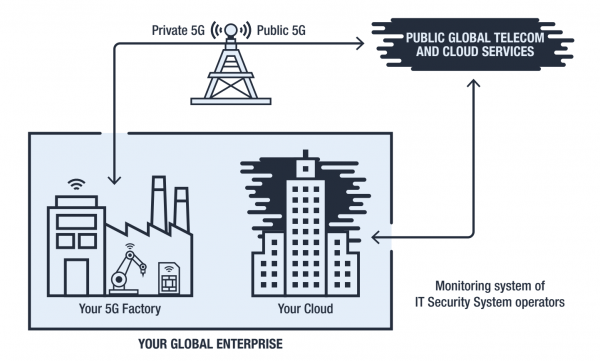
Infrastruktur des NPN: Ein geschlossenes Unternehmensnetzwerk ist über öffentliche Kanäle mit dem globalen 5G-Netz verbunden. Quelle: Trend Micro
Im Gegensatz zu 4G-Netzen sind 5G-Netze auf die Verarbeitung von Echtzeitdaten ausgelegt, weshalb ihre Architektur einem mehrschichtigen Kuchen ähnelt. Die Trennung in Ebenen ermöglicht eine vereinfachte Interaktion durch die Standardisierung von APIs für die Kommunikation zwischen den Schichten.
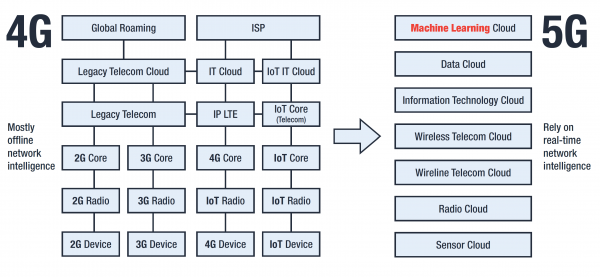
Vergleich der Architekturen von 4G und 5G. Quelle: Trend Micro
Das Ergebnis sind erweiterte Automatisierungs- und Skalierungsmöglichkeiten, was entscheidend für die Verarbeitung riesiger Datenmengen aus dem Internet der Dinge (IoT) ist.
Die im 5G-Standard verankerte Isolation der Ebenen führt zu einem neuen Problem: Die Sicherheitsysteme, die innerhalb des NPN-Netzes arbeiten, schützen das Objekt und seine private Cloud, während die Sicherheitssysteme der externen Netzwerke ihre eigene interne Infrastruktur schützen. Der Datenverkehr zwischen NPN und externen Netzwerken gilt als sicher, da er von geschützten Systemen ausgeht, jedoch wird dieser tatsächlich nicht geschützt.
In unserer aktuellen Untersuchung zeigen wir mehrere Szenarien von Cyberangriffen auf 5G-Netze, die ausnutzen:
- Schwachstellen bei SIM-Karten,
- Schwachstellen im Netzwerk,
- Schwachstellen im Identifikationssystem.
Betrachten wir jede Schwachstelle im Detail.
Schwachstellen bei SIM-Karten
Die SIM-Karte ist ein komplexes Gerät, das sogar eine Vielzahl integrierter Anwendungen enthält – das SIM Toolkit, STK. Eine dieser Anwendungen, der S@T Browser, könnte theoretisch genutzt werden, um interne Websites des Betreibers aufzurufen, wird jedoch in der Praxis seit 2009 nicht mehr aktualisiert und ist weitgehend vergessen, da diese Funktionen inzwischen von anderen Anwendungen übernommen werden.
Das Problem ist, dass der S@T Browser verwundbar ist: Eine speziell vorbereitete SMS kann die SIM-Karte hacken und sie dazu bringen, Anweisungen des Hackers auszuführen, ohne dass der Benutzer des Telefons oder Geräts etwas Ungewöhnliches bemerkt. Dieser Angriff hat den Namen und bietet den Angreifern zahlreiche Möglichkeiten.
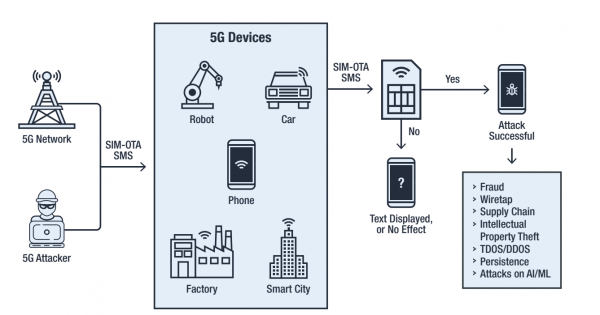
Simjacking-Angriffe im 5G-Netz. Quelle: Trend Micro
Insbesondere ermöglicht es dem Angreifer, die Standortdaten des Abonnenten, die Identifikationsnummer seines Geräts (IMEI) und den Zellstandort (Cell ID) zu übermitteln sowie das Telefon zu einem Anruf zu bringen, SMS zu senden, einen Link im Browser zu öffnen und sogar die SIM-Karte zu deaktivieren.
Im Kontext von 5G-Netzen wird diese Sicherheitsanfälligkeit der SIM-Karten zu einem ernsthaften Problem, angesichts der Vielzahl angeschlossener Geräte. Obwohl , ist in den fünften Generationen immer noch . Und da alles weiterhin funktioniert, ist eine schnelle Ersetzung der bestehenden SIM-Karten nicht zu erwarten.
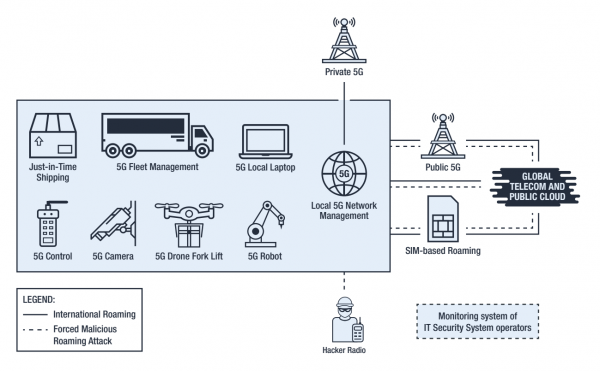
Missbräuchliche Nutzung von Roaming. Quelle: Trend Micro
Mit Simjacking kann die SIM-Karte zwangsweise in den Roaming-Modus versetzt und dazu gebracht werden, eine Mobilfunkzelle zu kontaktieren, die vom Angreifer kontrolliert wird. Der Angreifer erhält so die Möglichkeit, die Einstellungen der SIM-Karte zu modifizieren, um Telefonate abzuhören, Malware einzuschleusen und verschiedene Arten von Angriffen mit dem Gerät durchzuführen, das die gehackte SIM-Karte enthält. Dies ist möglich, da die Interaktion mit Geräten im Roaming außerhalb der Sicherheitsprotokolle stattfindet, die für Geräte im „Heimnetz“ gelten.
Sicherheitsanfälligkeiten im Netzwerk
Angreifer können die Einstellungen einer kompromittierten SIM-Karte ändern, um ihre Ziele zu erreichen. Die relative Leichtigkeit und Heimlichkeit des Simjacking-Angriffs ermöglicht es, diesen kontinuierlich durchzuführen, indem die Kontrolle über immer mehr Geräte langsam und geduldig übernommen wird () und Stück für Stück das Netzwerk wie bei einem Salami-Angriff zerschneiden (). Es ist äußerst schwierig, eine solche Beeinträchtigung nachzuvollziehen, und unter den komplexen Bedingungen eines 5G-Netzes ist es praktisch unmöglich.
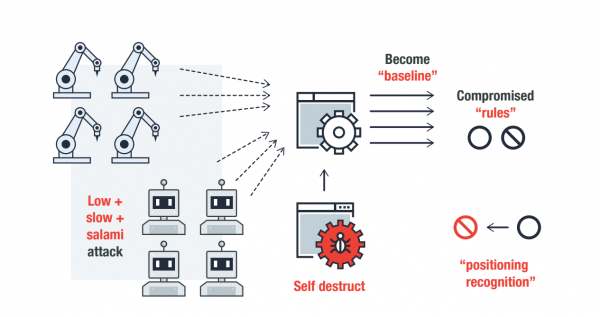
Allmähliche Integration in das 5G-Netz unter Verwendung von Low and Slow + Salami-Angriffen. Quelle: Trend Micro
Da 5G-Netzwerke keine integrierten Sicherheitsmechanismen für SIM-Karten haben, werden Angreifer allmählich in der Lage sein, innerhalb der Kommunikationsdomäne 5G ihre eigenen Regeln festzulegen, indem sie entführte SIM-Karten verwenden, um Gelder zu stehlen, sich auf Netzwerkebene zu autorisieren, Malware zu installieren und andere illegale Aktivitäten durchzuführen.
Besonders besorgniserregend ist das Auftauchen von Werkzeugen auf Hackerforen, die den SIM-Karten-Diebstahl durch Simjacking automatisieren, da der Einsatz solcher Mittel in 5G-Netzen den Angreifern praktisch unbegrenzte Möglichkeiten zur Skalierung von Angriffen und zur Modifizierung des vertrauenswürdigen Datenverkehrs bietet.
Identifizierungsanfälligkeiten
Die SIM-Karte wird zur Identifizierung des Geräts im Netzwerk verwendet. Wenn die SIM-Karte aktiv ist und ein positives Guthaben hat, wird das Gerät automatisch als legitim angesehen und weckt kein Misstrauen auf Ebene der Entdeckungssysteme. Währenddessen macht die Verwundbarkeit der SIM-Karte das gesamte Identifizierungssystem anfällig. IT-Sicherheitssysteme werden illegal angeschlossene Geräte einfach nicht nachverfolgen können, wenn diese sich mit gestohlenen Identifikationsdaten über Simjacking im Netzwerk registrieren.
Das heißt, dass ein Hacker, der sich über eine gehackte SIM-Karte mit dem Netzwerk verbindet, Zugriff auf das Niveau des tatsächlichen Besitzers erhält, da IT-Systeme bereits keine Überprüfung der Geräte durchführen, die sich auf Netzwerkebene identifiziert haben.
Die garantierte Identifizierung zwischen Software- und Netzwerkebene fügt ein weiteres Problem hinzu: Kriminelle können absichtlich 'Rauschen' für Intrusion Detection Systeme erzeugen, indem sie ständig verschiedene verdächtige Aktivitäten im Namen von kompromittierten legitimen Geräten ausführen. Da die Arbeit automatisierter Erkennungssysteme auf der Analyse von Statistiken basiert, werden die Alarmgrenzwerte allmählich steigen, sodass echte Angriffe unbeantwortet bleiben. Eine längere Exposition dieser Art kann das Funktionieren des gesamten Netzwerks ändern und statistische 'blinde Zonen' für Erkennungssysteme schaffen. Kriminelle, die diese Zonen kontrollieren, können Datenangriffe im Netzwerk und auf physische Geräte durchführen, Denial-of-Service-Angriffe organisieren und anderen Schaden verursachen.
Lösung: einheitliche Identitätsprüfung
Die Schwachstellen des untersuchten 5G-NPN-Netzwerks sind eine Folge der Zerrissenheit der Sicherheitsverfahren auf Kommunikations-, SIM-Karten- und Geräteeinstiegsebenen sowie auf Ebene des roamingbasierten Interaktionsnetzwerks. Um dieses Problem zu lösen, ist es notwendig, gemäß dem Null-Vertrauens-Prinzip () sicherzustellen, dass die Authentifizierung der mit dem Netzwerk verbundenen Geräte auf jeder Ebene erfolgt, indem ein föderatives Identifizierungs- und Zugangsmanagementmodell ().
) implementiert wird. Das ZTA-Prinzip besteht darin, die Sicherheit aufrechtzuerhalten, selbst wenn das Gerät unkontrolliert ist, sich bewegt oder sich außerhalb des Netzwerkperimeters befindet. Das föderative Identifizierungsmodell ist ein Sicherheitsansatz für 5G, der eine einheitliche konsistente Architektur für Authentifizierung, Zugriffsrechte, Datenintegrität und andere Komponenten und Technologien in 5G-Netzen gewährleistet.
Ein solcher Ansatz schließt die Möglichkeit aus, einen 'roaming'-Turm in das Netzwerk einzuführen und gefälschte SIM-Karten darauf umzuleiten. IT-Systeme werden in der Lage sein, Verbindungen von fremden Geräten vollständig zu identifizieren und parasitären Datenverkehr, der statistisches Rauschen verursacht, zu blockieren.
Um die SIM-Karte vor Modifikationen zu schützen, ist es erforderlich, zusätzliche Integritätsprüfungsmechanismen zu implementieren, die möglicherweise in Form einer SIM-App basierend auf der Blockchain realisiert werden. Die App kann zur Authentifizierung von Geräten und Benutzern verwendet werden sowie zur Überprüfung der Integrität der Firmware und der Einstellungen der SIM-Karte, sowohl im Roaming als auch im heimischen Netz.
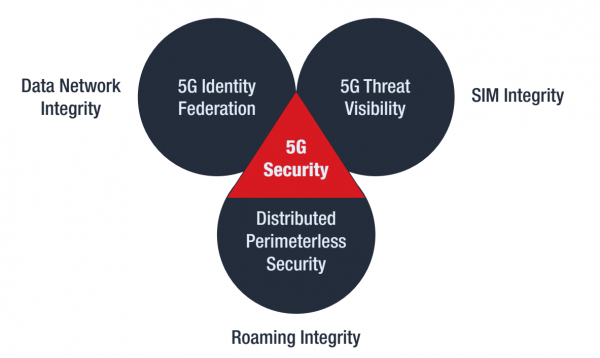
Lassen Sie uns zusammenfassen
Die Lösung der identifizierten Sicherheitsprobleme im 5G-Netz kann als Kombination von drei Ansätzen dargestellt werden:
- Implementierung eines föderativen Identifikations- und Zugriffsmanagementmodells, das die Integrität der Daten im Netzwerk gewährleistet;
- Sicherstellung vollständiger Sichtbarkeit von Bedrohungen durch Implementierung eines verteilten Registers zur Überprüfung der Legitimität und Integrität der SIM-Karten;
- Schaffung eines grenzenlosen verteilten Sicherheitssystems, das die Interaktion mit Geräten im Roaming löst.
Die praktische Umsetzung dieser Maßnahmen erfordert Zeit und erhebliche Kosten, doch der Ausbau der 5G-Netze erfolgt überall, was bedeutet, dass die Arbeit zur Beseitigung von Schwachstellen sofort beginnen muss.
Quelle: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish