

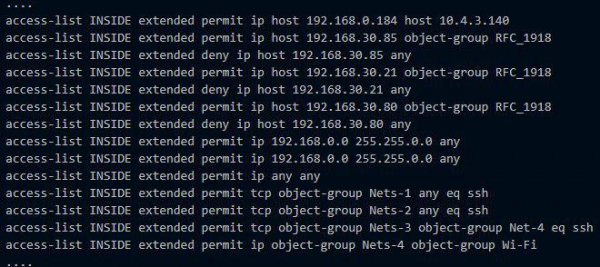
Wenn man die Konfiguration einer Firewall betrachtet, sieht man wahrscheinlich ein Dokument voller IP-Adressen, Ports, Protokollen und Subnetzen. So werden klassisch Sicherheitsrichtlinien für den Benutzereinstieg zu Ressourcen implementiert. Zunächst versucht man, in der Konfiguration Ordnung zu halten, aber dann beginnen die Mitarbeiter, von Abteilung zu Abteilung zu wechseln, Server vervielfältigen sich und ändern ihre Rollen, es entstehen Zugänge für verschiedene Projekte an Orten, an denen sie normalerweise nicht erlaubt sind, und es entstehen Hunderte unbekannter Pfade.
Zu einigen Regeln, wenn man Glück hat, sind Kommentare vermerkt wie "Vanya hat um das gebeten" oder "Das ist der Zugang zur DMZ". Der Netzwerkadministrator kündigt und alles wird völlig unklar. Dann beschließt jemand, die Konfiguration von Vanya zu bereinigen, und SAP fällt aus, weil Vanya einmal diesen Zugang für den Betrieb des produktiven SAP angefordert hat.
Heute werde ich über die Lösung VMware NSX sprechen, die hilft, gezielt Sicherheits- und Netzwerkinteraktionsrichtlinien anzuwenden, ohne Verwirrung in den Firewall-Konfigurationen. Ich werde zeigen, welche neuen Funktionen im Vergleich zu dem, was VMware zuvor in diesem Bereich hatte, hinzugekommen sind.
VMWare NSX – eine Plattform zur Virtualisierung und Sicherstellung der Sicherheit von Netzwerkdiensten. NSX löst Aufgaben wie Routing, Switching, Lastenverteilung, Firewall und kann viele andere interessante Dinge.
NSX ist der Nachfolger des eigenen Produkts VMware vCloud Networking and Security (vCNS) und des übernommenen Nicira NVP.
Von vCNS zu NSX
Früher hatte der Kunde in der Cloud, die auf VMware vCloud basierte, eine separate virtuelle Maschine vCNS vShield Edge. Diese fungierte als Grenz-Gateway, wo eine Vielzahl von Netzwerkfunktionen konfiguriert werden konnte: NAT, DHCP, Firewall, VPN, Lastenverteiler usw. vShield Edge beschränkte die Interaktion der virtuellen Maschine mit der Außenwelt gemäß den in der Firewall und im NAT festgelegten Regeln. Innerhalb des Netzwerks kommunizierten die virtuellen Maschinen innerhalb der Subnetze frei miteinander. Wenn man den Datenverkehr wirklich trennen und dominieren möchte, kann man ein separates Netzwerk für unterschiedliche Teile von Anwendungen (verschiedene virtuelle Maschinen) einrichten und entsprechende Regeln in der Firewall für ihre Netzwerkinteraktionen festlegen. Aber das ist langwierig, kompliziert und uninteressant, besonders wenn man mehrere Dutzend virtuelle Maschinen hat.
In NSX hat VMware das Konzept der Mikroskalierung mit einer verteilten Firewall (distributed firewall) umgesetzt, die in den Hypervisor-Kernel integriert ist. Darin werden Sicherheits- und Netzwerkinteraktionsrichtlinien nicht nur für IP- und MAC-Adressen, sondern auch für andere Objekte wie virtuelle Maschinen und Anwendungen festgelegt. Wenn NSX innerhalb einer Organisation bereitgestellt wird, können solche Objekte auch Benutzer oder Benutzergruppen aus dem Active Directory sein. Jedes dieser Objekte wird zu einem Mikrosegment in seinem Sicherheitsbereich, im entsprechenden Subnetz, mit seiner eigenen gemütlichen DMZ :).
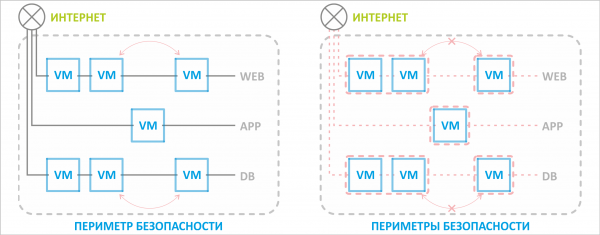
Früher gab es nur eine Sicherheitsgrenze für den gesamten Ressourcenpool, die von einem Border-Switch geschützt wurde. Mit NSX kann jedoch eine einzelne virtuelle Maschine selbst innerhalb eines Netzwerks von übermäßigen Interaktionen abgeschottet werden.
Die Sicherheits- und Netzwerkinteraktionsrichtlinien passen sich an, wenn ein Objekt in ein anderes Netzwerk wechselt. Wenn wir beispielsweise eine Datenbankmaschine in ein anderes Netzwerksegment oder sogar in ein anderes verbundenes virtuelles Rechenzentrum versetzen, bleiben die für diese virtuelle Maschine festgelegten Regeln unabhängig von ihrer neuen Position gültig. Der Anwendungsserver kann weiterhin mit der Datenbank kommunizieren.
Der frühere Border-Gateway vCNS vShield Edge wurde durch NSX Edge ersetzt. Es bietet das gesamte Standard-Set des alten Edge plus einige neue nützliche Funktionen. Darum wird es im Folgenden gehen.
Was gibt es Neues bei NSX Edge?
Die Funktionalität von NSX Edge hängt von NSX ab. Insgesamt gibt es fünf: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Alle neuen und interessanten Funktionen sind erst ab der Advanced-Version verfügbar. Dazu gehört auch die neue Benutzeroberfläche, die bis zum vollständigen Umstieg von vCloud auf HTML5 (VMware verspricht den Sommer 2019) in einem neuen Tab geöffnet wird.
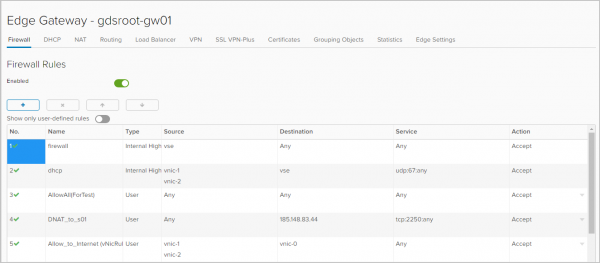
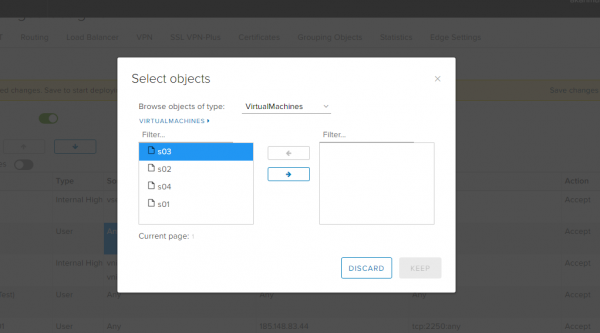
Firewall. Als Objekte, auf die die Regeln angewendet werden, können IP-Adressen, Netzwerke, Gateway-Schnittstellen und virtuelle Maschinen ausgewählt werden.
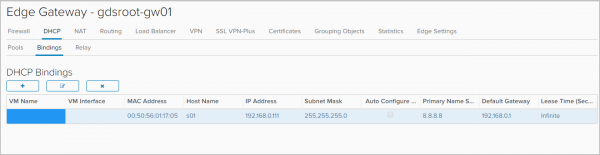
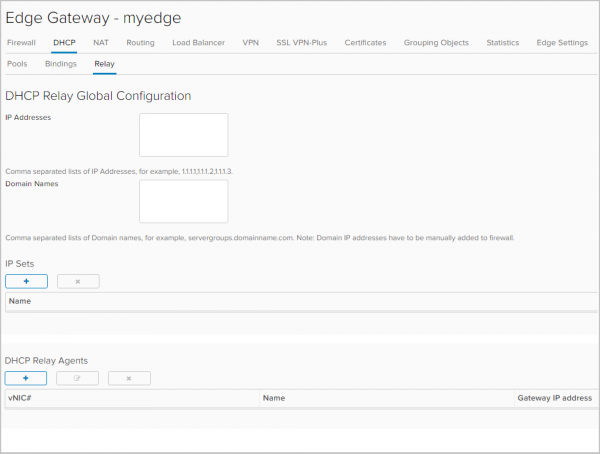
DHCP. Neben der Konfiguration des IP-Adressbereichs, der automatisch an virtuelle Maschinen in diesem Netzwerk vergeben wird, stehen in NSX Edge auch Funktionen zur Verfügung. Bindung und Relay.
Im Tab Bindings Es ist möglich, die MAC-Adresse einer virtuellen Maschine an eine IP-Adresse zu binden, wenn die IP-Adresse gleich bleiben soll. Wichtig ist, dass diese IP-Adresse nicht im DHCP-Pool enthalten ist.
Im Tab Relay Die Weiterleitung von DHCP-Nachrichten an DHCP-Server, die außerhalb Ihrer Organisation in vCloud Director liegen, einschließlich der DHCP-Server der physischen Infrastruktur, wird konfiguriert.
Routing. Bei vShield Edge konnte nur statisches Routing konfiguriert werden. Jetzt gibt es dynamisches Routing mit Unterstützung für die Protokolle OSPF und BGP. Auch ECMP (Active-active) ist jetzt verfügbar, was auch eine aktive-aktive Failover-Lösung für physische Router bedeutet.
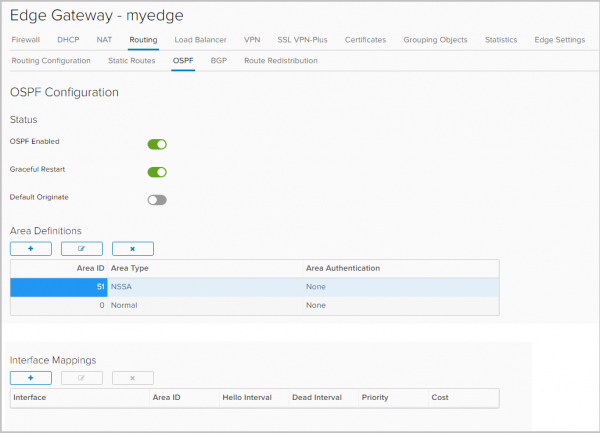
OSPF-Konfiguration
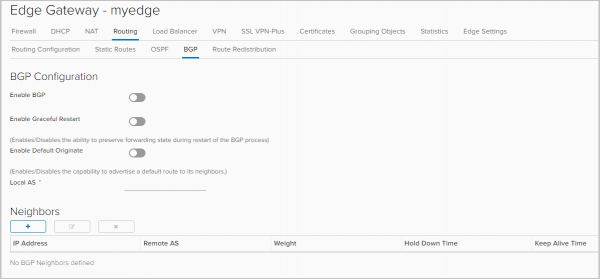
BGP-Konfiguration
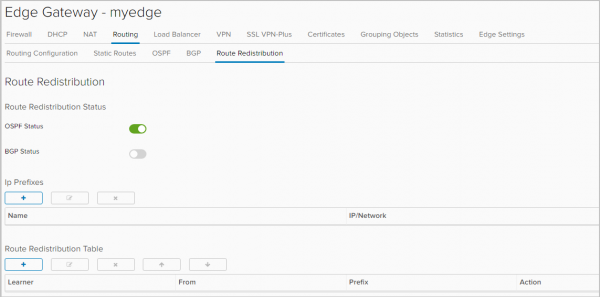
Ein weiteres Neues ist die Konfiguration der Routenübertragung zwischen verschiedenen Protokollen,
Routenweiterleitung (route redistribution).
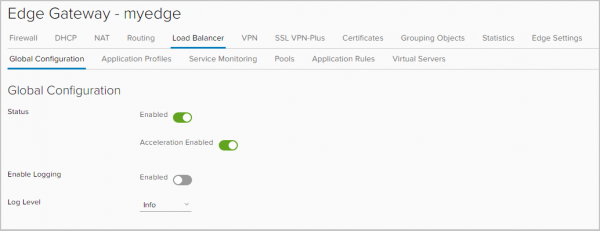
L4/L7 Load Balancer. X-Forwarded-For für den HTTPs-Header ist jetzt verfügbar. Ohne ihn war es ein Drama. Zum Beispiel, wenn Sie eine Website haben, die Sie ausbalancieren. Ohne diesen Header funktioniert alles, aber in den Statistiken des Webservers sehen Sie nicht die IP der Besucher, sondern die IP des Load Balancers. Jetzt ist alles korrekt.
Außerdem können Sie jetzt im Tab Application Rules Skripte hinzufügen, die direkt die Lastverteilung steuern.
VPN. Zusätzlich zu IPSec VPN unterstützt NSX Edge:
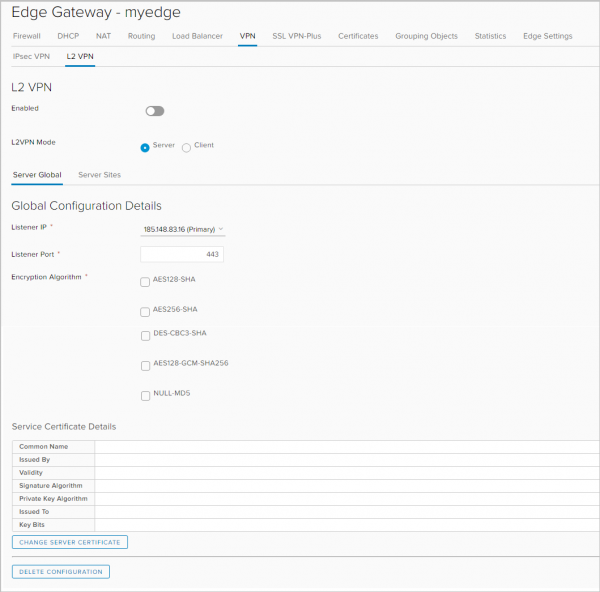
- L2 VPN, welches es ermöglicht, Netzwerke zwischen geografisch verteilten Standorten zu erstrecken. Solch ein VPN ist erforderlich, damit eine virtuelle Maschine beim Umzug an einen anderen Standort im selben Subnetz bleibt und ihre IP-Adresse behält.
- SSL VPN Plus, das es Benutzern ermöglicht, sich remote mit dem Unternehmensnetz zu verbinden. Diese Funktion gab es auf vSphere-Ebene, aber für vCloud Director ist es eine Neuheit.
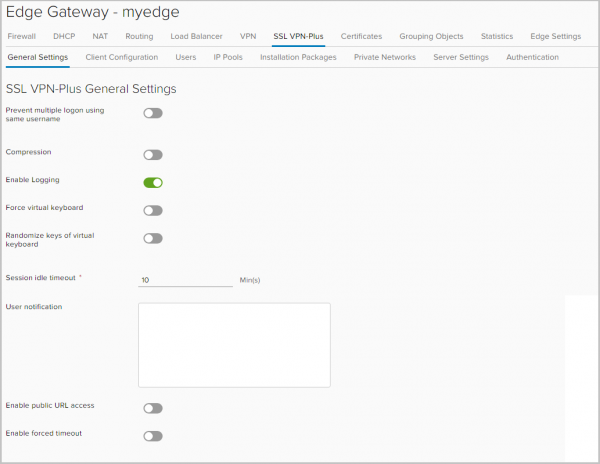
SSL-Zertifikate. Auf NSX Edge können jetzt Zertifikate installiert werden. Das wirft die Frage auf, warum man einen Load Balancer ohne ein Zertifikat für https brauchen würde.
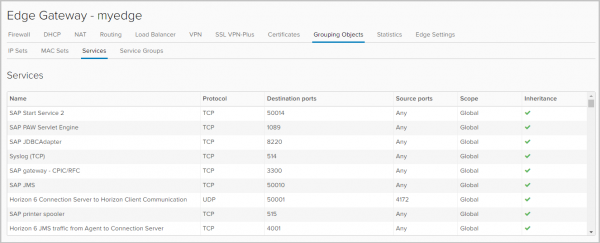
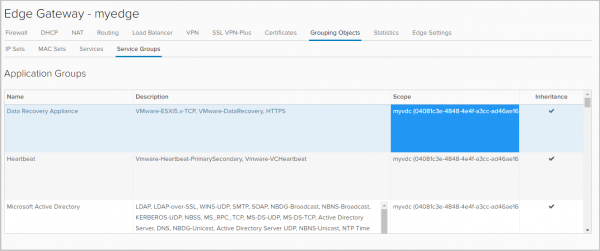
Objektgruppen (Grouping Objects). In diesem Tab werden Gruppen von Objekten definiert, für die bestimmte Regeln des Netzwerkverkehrs gelten, wie z. B. Firewall-Regeln.
Diese Objekte können IP- und MAC-Adressen sein.
Hier ist auch eine Liste der Dienste (Kombination aus Protokoll-Port) und Anwendungen angegeben, die bei der Erstellung von Firewall-Regeln verwendet werden können. Neue Dienste und Anwendungen können nur vom Administrator des vCD-Portals hinzugefügt werden.
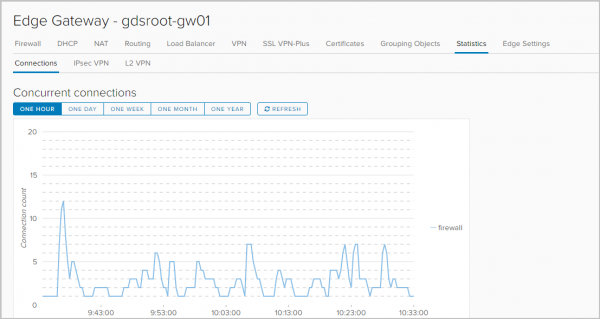
Statistik. Statistiken zu Verbindungen: der Datenverkehr, der durch das Gateway, die Firewall und den Load Balancer fließt.
Status und Statistik zu jedem Tunnel von IPSEC VPN und L2 VPN.
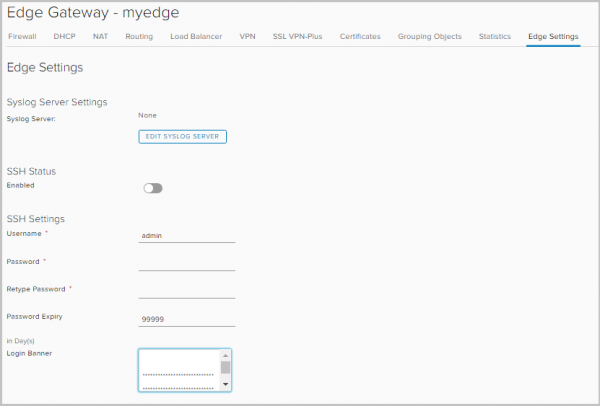
Protokollierung. Im Reiter Edge-Einstellungen können Sie den Server für das Protokollieren festlegen. Das Protokollieren funktioniert für DNAT/SNAT, DHCP, Firewall, Routing, Lastenausgleich, IPsec VPN, SSL VPN Plus.
Für jedes Objekt/Dienst stehen folgende Benachrichtigungstypen zur Verfügung:
— Debug
— Alarm
— Kritisch
— Fehler
— Warnung
— Hinweis
— Info
Größen des NSX Edge
Je nach den zu lösenden Aufgaben und Volumen von VMware können NSX Edge der folgenden Größen erstellt werden:
NSX Edge
(Kompakt)
NSX Edge
(Groß)
NSX Edge
(Quad-Groß)
NSX Edge
(X-Groß)
vCPU
1
2
4
6
Speicher
512MB
1GB
1GB
8GB
Festplatte
512MB
512MB
512MB
4,5GB + 4GB
Zweck
Eine
Anwendung, Test-
Rechenzentrum
Klein
oder mittel
Rechenzentrum
Überlastet
Firewall
Lastverteilung
Lkw-Lasten auf L7-Ebene
Weiter unten in der Tabelle befinden sich die Arbeitsmetriken der Netzwerkdienste in Abhängigkeit von der Größe des NSX Edge.
NSX Edge
(Kompakt)
NSX Edge
(Groß)
NSX Edge
(Quad-Groß)
NSX Edge
(X-Groß)
Schnittstellen
10
10
10
10
Sub-Schnittstellen (Trunk)
200
200
200
200
NAT-Regeln
2,048
4,096
4,096
8,192
ARP-Einträge
Bis überschreiben
1,024
2,048
2,048
2,048
FW-Regeln
2000
2000
2000
2000
FW-Leistung
3Gbps
9,7Gbps
9,7Gbps
9,7Gbps
DHCP-Pools
20,000
20,000
20,000
20,000
ECMP-Pfade
8
8
8
8
Statische Routen
2,048
2,048
2,048
2,048
LB-Pools
64
64
64
1,024
LB virtuelle Server
64
64
64
1,024
LB-Server/Pools
32
32
32
32
LB-Gesundheitschecks
320
320
320
3,072
LB-Anwendungsregeln
4,096
4,096
4,096
4,096
L2VPN-Clients Hub zu Spoke
5
5
5
5
L2VPN-Netzwerke pro Client/Server
200
200
200
200
IPSec-Tunnel
512
1,600
4,096
6,000
SSLVPN-Tunnel
50
100
100
1,000
SSLVPN-Private Netzwerke
16
16
16
16
Gleichzeitige Sitzungen
64,000
1,000,000
1,000,000
1,000,000
Sitzungen/Sekunde
8,000
50,000
50,000
50,000
LB-Durchsatz L7-Proxy)
2,2Gbps
2,2Gbps
3Gbps
LB-Durchsatz L4-Modus)
6Gbps
6Gbps
6Gbps
LB-Verbindungen/s (L7-Proxy)
46,000
50,000
50,000
LB gleichzeitige Verbindungen (L7-Proxy)
8,000
60,000
60,000
LB-Verbindungen/s (L4-Modus)
50,000
50,000
50,000
LB gleichzeitige Verbindungen (L4-Modus)
600,000
1,000,000
1,000,000
BGP-Routen
20,000
50,000
250,000
250,000
BGP-Nachbarn
10
20
100
100
BGP-Routen umverteilt
Keine Begrenzung
Keine Begrenzung
Keine Begrenzung
Keine Begrenzung
OSPF-Routen
20,000
50,000
100,000
100,000
Max 750 Typ-1 OSPF-LSA-Einträge
20,000
50,000
100,000
100,000
OSPF-Nachbarn
10
20
40
40
OSPF-Routen umverteilt
2000
5000
20,000
20,000
Gesamtanzahl der Routen
20,000
50,000
250,000
250,000
→
Aus der Tabelle geht hervor, dass die Lastenverteilung auf NSX Edge für produktive Szenarien nur ab der Größe Groß empfohlen wird.
Das war's für heute. In den nächsten Teilen werde ich detailliert auf die Konfiguration jedes Netzwerkdienstes des NSX Edge eingehen.
Quelle: habr.com
