

Mathy Vanhoef, autor del ataque KRACK en redes inalámbricas, ha revelado información sobre 12 vulnerabilidades que afectan a diversos dispositivos inalámbricos. Los problemas identificados están codificados bajo el nombre FragAttacks y abarcan prácticamente todas las placas inalámbricas y puntos de acceso comunes: de los 75 dispositivos probados, cada uno era susceptible a al menos uno de los métodos de ataque propuestos.
Los problemas se dividen en dos categorías: 3 vulnerabilidades se identificaron directamente en los estándares de Wi-Fi y afectan a todos los dispositivos que soportan los estándares actuales IEEE 802.11 (los problemas se remontan a 1997). 9 vulnerabilidades son el resultado de errores y deficiencias en implementaciones específicas de pilas inalámbricas. La segunda categoría representa el principal peligro, ya que organizar ataques sobre las deficiencias de los estándares requiere configuraciones específicas o que la víctima realice ciertas acciones. Todas las vulnerabilidades se manifiestan independientemente de la utilización de protocolos de seguridad en Wi-Fi, incluso con WPA3.
La mayoría de los métodos de ataque identificados permiten a un atacante realizar sustituciones de tramas L2 en una red protegida, lo que da la posibilidad de interceptar el tráfico de la víctima. Se menciona como escenario de ataque más realista la falsificación de respuestas DNS para redirigir al usuario hacia el host del atacante. También se da un ejemplo de uso de las vulnerabilidades para eludir el traductor de direcciones en un router inalámbrico y obtener acceso directo a un dispositivo en la red local o ignorar las restricciones del firewall. La segunda parte de las vulnerabilidades, relacionada con el manejo de tramas fragmentadas, permite extraer datos sobre el tráfico en la red inalámbrica y captar información del usuario transmitida sin cifrado.
Un investigador ha preparado una demostración que muestra cómo se pueden explotar vulnerabilidades para interceptar contraseñas enviadas al acceder a un sitio web a través del protocolo HTTP sin cifrado. También se muestra cómo atacar un enchufe inteligente, controlado a través de Wi-Fi, y usarlo como base para continuar el ataque en dispositivos dentro de la red local que tienen vulnerabilidades no corregidas (por ejemplo, se logró atacar a través de NAT un ordenador con Windows 7 que no estaba actualizado en la red interna).
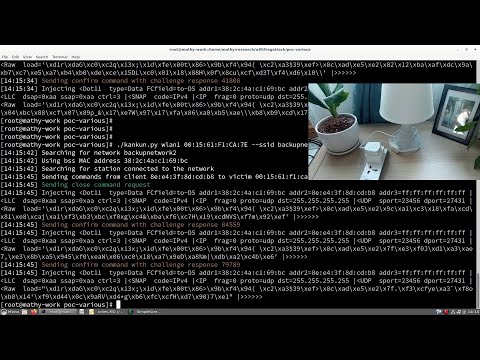
Para explotar las vulnerabilidades, el atacante debe estar al alcance del dispositivo inalámbrico objetivo para enviar un conjunto de tramas específicamente diseñado a la víctima. Los problemas afectan tanto a dispositivos cliente y tarjetas inalámbricas como a puntos de acceso y routers Wi-Fi. En general, como medida de prevención, es suficiente utilizar HTTPS junto con el cifrado del tráfico DNS mediante DNS sobre TLS o DNS sobre HTTPS. También se puede aplicar VPN.
Las cuatro vulnerabilidades más peligrosas en implementaciones de dispositivos inalámbricos permiten, mediante métodos triviales, la sustitución de sus tramas no cifradas:
- Las vulnerabilidades CVE-2020-26140 y CVE-2020-26143 permiten la sustitución de tramas en ciertos puntos de acceso y tarjetas inalámbricas en Linux, Windows y FreeBSD.
- La vulnerabilidad CVE-2020-26145 permite el procesamiento de fragmentos de difusión no cifrados como tramas completas en macOS, iOS, FreeBSD y NetBSD.
- La vulnerabilidad CVE-2020-26144 permite el procesamiento de tramas reensambladas A-MSDU no cifradas con EtherType EAPOL en Huawei Y6, Nexus 5X, FreeBSD y LANCOM AP.
Otras vulnerabilidades en las implementaciones están principalmente relacionadas con problemas que surgen al procesar tramas fragmentadas:
- CVE-2020-26139: permite la redirección de tramas con la bandera EAPOL, enviadas por un remitente no autenticado (afecta a 2/4 puntos de acceso verificados, así como a soluciones basadas en NetBSD y FreeBSD).
- CVE-2020-26146: permite el reensamblaje de fragmentos cifrados sin verificar el orden de los números de secuencia.
- CVE-2020-26147: permite el reensamblaje de fragmentos mixtos cifrados y no cifrados.
- CVE-2020-26142: permite procesar tramas fragmentadas como tramas completas (afecta a OpenBSD y al módulo inalámbrico ESP12-F).
- CVE-2020-26141: falta de verificación TKIP MIC para paquetes fragmentados.
Problemas en las especificaciones:
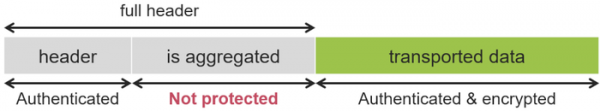
- CVE-2020-24588: ataque a paquetes agregados (el flag "is aggregated" no está protegido y puede ser reemplazado por un atacante en paquetes A-MSDU en WPA, WPA2, WPA3 y WEP). Como ejemplo de aplicación del ataque se menciona la redirección del usuario a un servidor DNS malicioso o el bypass de NAT.

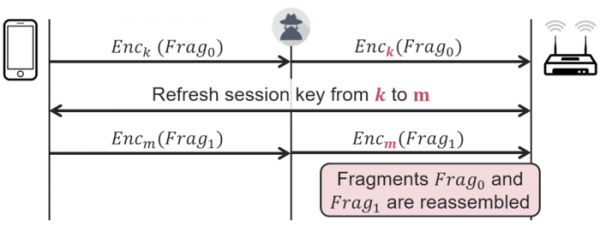
- CVE-2020-245870: ataque a la mezcla de claves (se permite la reensamblaje de fragmentos cifrados con diferentes claves en WPA, WPA2, WPA3 y WEP). El ataque permite determinar datos enviados por el cliente, como el contenido de las cookies al acceder a través de HTTP.

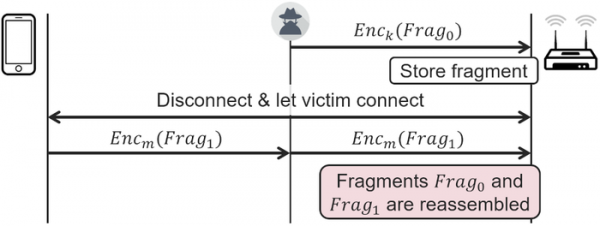
- CVE-2020-24586: ataque al caché de fragmentos (los estándares que cubren WPA, WPA2, WPA3 y WEP no requieren la eliminación de fragmentos ya establecidos en caché después de una nueva conexión a la red). Permite determinar datos enviados por el cliente y realizar sustitución de sus propios datos.
Para probar el grado de vulnerabilidad de sus dispositivos, se ha preparado un conjunto de herramientas y una imagen Live lista para crear un USB de arranque. En Linux, los problemas se manifiestan en la red inalámbrica mac80211, en controladores inalámbricos específicos y en firmware cargados en tarjetas inalámbricas. Para abordar las vulnerabilidades, se ha propuesto un conjunto de parches que abarca la pila mac80211 y los controladores ath10k/ath11k. Para algunos dispositivos, como las tarjetas inalámbricas de Intel, también se requiere la instalación de una actualización de firmware.
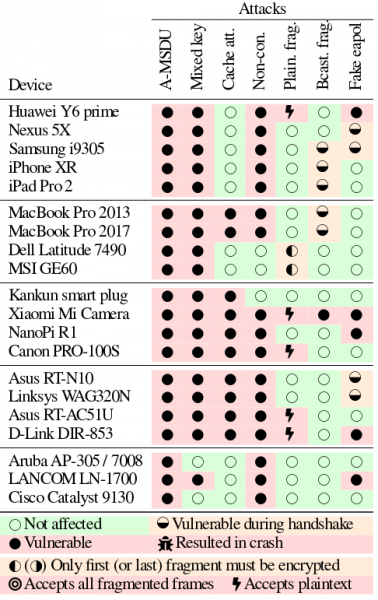
Pruebas de dispositivos de referencia:
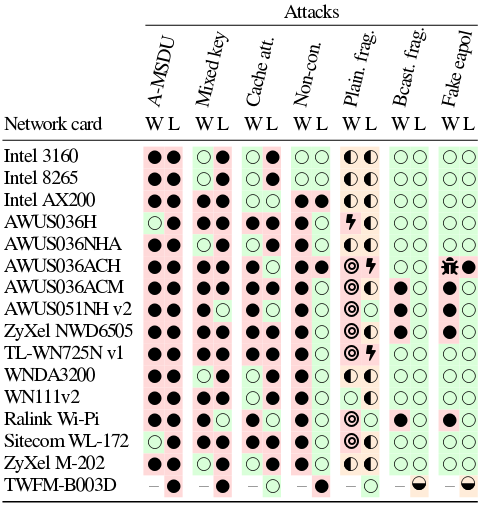
Pruebas de tarjetas inalámbricas en Linux y Windows:
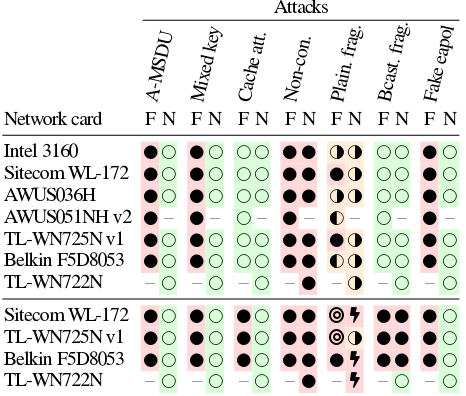
Pruebas de tarjetas inalámbricas en FreeBSD y NetBSD:
Los fabricantes fueron notificados sobre los problemas hace 9 meses. Este prolongado período de embargo se explica por la coordinación en la preparación de actualizaciones y retrasos en la preparación de cambios en las especificaciones por parte de las organizaciones ICASI y Wi-Fi Alliance. Inicialmente se planeaba revelar la información el 9 de marzo, pero, al evaluar los riesgos, se decidió posponer la publicación por dos meses más para dar más tiempo a la preparación de parches, teniendo en cuenta la no trivialidad de los cambios y las dificultades derivadas de la pandemia de COVID-19.
Es notable que, a pesar del embargo, la empresa Microsoft eliminó prematuramente algunas vulnerabilidades en la actualización de marzo de Windows. La divulgación de la información se retrasó una semana respecto a la fecha inicialmente programada, y Microsoft no tuvo tiempo ni quiso hacer cambios en la actualización programada para su publicación, lo que creó una amenaza para los usuarios de otros sistemas, ya que los atacantes podrían obtener información sobre las vulnerabilidades a través de la ingeniería inversa del contenido de las actualizaciones.
Fuente: opennet.ru
