

La empresa Google ha presentado el lanzamiento del navegador web Chrome 92. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que sirve de base para Chrome. El navegador Chrome se distingue por el uso de los logotipos de Google, la existencia de un sistema de notificación en caso de fallos, módulos para la reproducción de contenido de video protegido (DRM), un sistema de actualización automática y la transmisión de parámetros RLZ en las búsquedas. La próxima versión de Chrome 93 está programada para el 31 de agosto.
Principales cambios en Chrome 92:
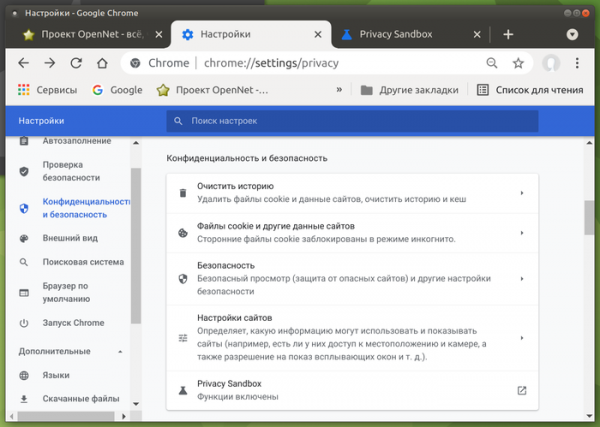
- Se han añadido herramientas en la configuración para gestionar la activación de componentes del Privacy Sandbox. Se ofrece al usuario la posibilidad de desactivar la tecnología FLoC (Aprendizaje Federado de Cohortes), desarrollada por Google para reemplazar las cookies que rastrean los movimientos por "cohortes" que permiten agrupar a usuarios con intereses similares sin identificar a individuos. Las cohortes se calculan en el lado del navegador mediante el uso de algoritmos de aprendizaje automático aplicados a los datos del historial de navegación y al contenido que se visualiza en el navegador.

- Para los usuarios de sistemas de escritorio, el caché de navegación (Back-forward cache) está habilitado por defecto, asegurando una transición instantánea al usar los botones "Atrás" y "Adelante" o al navegar por páginas previamente visualizadas del sitio actual. Anteriormente, el caché de navegación solo estaba disponible en las versiones para la plataforma Android.
- Se ha reforzado la aislamiento de sitios y extensiones en diferentes procesos. Anteriormente, el mecanismo de Aislamiento de Sitios aseguraba la separación de sitios entre sí en diferentes procesos y también aislaba todas las extensiones en un proceso separado, pero en esta nueva versión se ha implementado la separación de las extensiones del navegador entre sí al trasladar cada extensión a un proceso separado, lo que ha permitido crear una barrera adicional para protegerse de extensiones maliciosas.
- Se ha incrementado significativamente el rendimiento y la eficacia en la detección de phishing. La velocidad de detección de phishing basada en el análisis local de imágenes ha aumentado en algunos casos hasta 50 veces, y en el 99% de los casos ha sido al menos 2.5 veces más rápida. En promedio, el tiempo de clasificación del phishing a partir de una imagen se ha reducido de 1.8 segundos a 100 ms. En general, la carga en la CPU generada por todos los procesos de renderización ha disminuido en un 1.2%.
- Se han añadido los puertos 989 (ftps-data) y 990 (ftps) a la lista de puertos de red prohibidos. Anteriormente, ya se bloquearon los puertos 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 y 10080. Para los puertos en la lista negra, se bloquea el envío de solicitudes HTTP, HTTPS y FTP con el objetivo de proteger contra el ataque NAT slipstreaming, que permite establecer una conexión de red desde un servidor atacante a cualquier puerto UDP o TCP en el sistema del usuario al abrir una página web especialmente preparada por el atacante, a pesar de la utilización de un rango interno de direcciones (192.168.x.x, 10.x.x.x).
- Se ha introducido el requisito de aplicar la verificación en dos pasos del desarrollador al publicar nuevos complementos o actualizaciones en la Chrome Web Store.
- Se ha garantizado la desactivación en el navegador de los complementos ya instalados si son eliminados del catálogo de la Chrome Web Store debido a violaciones de las normas.
- Al enviar solicitudes DNS, en caso de usar servidores DNS clásicos, además de los registros 'A' y 'AAAA' para la determinación direcciones IP ahora también se solicita el registro DNS 'HTTPS', a través del cual se transmiten parámetros que permiten acelerar el establecimiento de conexiones HTTPS, tales como configuraciones del protocolo, claves para encriptar TLS ClientHello y una lista de subdominios alias.
- Desde bloques iframe que se cargan desde dominios, distintos del dominio de la página actual, se prohíbe la llamada a diálogos de JavaScript window.alert, window.confirm y window.prompt. Este cambio protegerá a los usuarios de abusos relacionados con intentos de presentar una notificación de un tercero como si fuera una solicitud del sitio principal.
- En la página de nueva pestaña se ha proporcionado la visualización de una lista de los documentos más solicitados, guardados en Google Drive.
- Se ha hecho posible cambiar el nombre y el ícono para aplicaciones PWA (Aplicaciones Web Progresivas).
- Para un pequeño número aleatorio de formularios web relacionados con la entrada de dirección o número de tarjeta de crédito, como experimento se desactivará la visualización de recomendaciones de autocompletar.
- En la versión para sistemas de escritorio, la opción de búsqueda por imagen (elemento 'Buscar imagen' en el menú contextual) se ha cambiado para utilizar el servicio Google Lens en lugar del motor de búsqueda habitual de Google. Al hacer clic en el botón correspondiente en el menú contextual, el usuario será redirigido a una aplicación web separada.
- En la interfaz de modo 'incognito' se ocultan los enlaces al historial de visitas (los enlaces son inútiles, ya que llevaban a abrir una página de interrupción con información de que no se recopila el historial).
- Se han añadido nuevos comandos que se pueden introducir en la barra de direcciones. Por ejemplo, para mostrar el botón de acceso rápido a la página de comprobación de seguridad de contraseñas y extensiones, basta con escribir 'comprobación de seguridad', y para acceder a la configuración de seguridad y sincronización - 'gestionar configuración de seguridad' y 'gestionar sincronización'.
- Cambios específicos en la versión de Chrome para Android:
- Se ha implementado un nuevo botón personalizable 'Magic Toolbar' en la barra, que muestra diferentes accesos directos seleccionados de acuerdo con la actividad actual del usuario e incluye enlaces que probablemente sean necesarios en ese momento.
- Se ha actualizado la implementación del modelo de aprendizaje automático que se ejecuta en el dispositivo para detectar intentos de phishing. Al identificar intentos de phishing, además de mostrar una página de advertencia, el navegador ahora enviará al servicio externo Safe Browsing detalles sobre la versión del modelo de aprendizaje automático, el peso calculado para cada categoría y una bandera que indique que se está utilizando el nuevo modelo.
- Se ha eliminado la configuración 'Mostrar sugerencias de páginas similares cuando no se puede encontrar una página', que recomendaba páginas similares basándose en una consulta a Google si la página no existe. Anteriormente, esta configuración ya se había eliminado de la versión para sistemas de escritorio.
- Se ha ampliado la aplicación del modo de aislamiento de sitios en procesos separados. Por razones de consumo de recursos, hasta ahora, solo los principales sitios seleccionados se trasladaban a procesos separados. En la nueva versión, el aislamiento comenzará a aplicarse también a los sitios donde el usuario haya iniciado sesión mediante autenticación a través de OAuth (por ejemplo, conexión mediante una cuenta de Google) o que incluyan el encabezado HTTP Cross-Origin-Opener-Policy. Para aquellos que deseen habilitar el aislamiento en procesos separados para todos los sitios, hay una configuración disponible en 'chrome://flags/#enable-site-per-process'.
- Se han desactivado los mecanismos integrados en el motor V8 para protegerse contra ataques de canal lateral, como Spectre, que se consideran menos efectivos que el aislamiento de sitios en procesos separados. En la versión de escritorio, estos mecanismos se desactivaron ya en la versión 70 de Chrome.
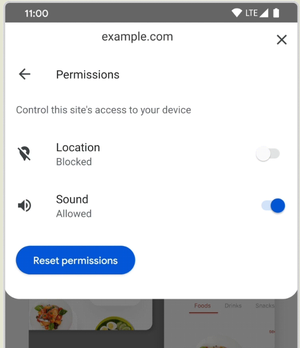
- Se simplifica el acceso a la configuración de permisos del sitio, como el acceso al micrófono, la cámara y la geolocalización. Para mostrar la lista de permisos, basta con hacer clic en el icono de candado en la barra de direcciones y luego seleccionar la sección 'Permisos'.

- En el modo Origin Trials (funcionalidades experimentales que requieren activación por separado) se han añadido varias API nuevas. El Origin Trial implica la posibilidad de trabajar con la API especificada desde aplicaciones cargadas desde localhost o 127.0.0.1, o tras registrarse y obtener un token especial que tiene una duración limitada para un sitio específico.
- API de Manejo de Archivos, que permite registrar aplicaciones web como manejadores de archivos. Por ejemplo, una aplicación web que funcione en modo PWA (Aplicaciones Web Progresivas) con un editor de texto puede registrarse como manejador de archivos '.txt', y luego puede ser utilizada en el gestor de archivos del sistema para abrir archivos de texto.

- API de Transiciones de Elementos Compartidos, que permite utilizar efectos preparados por el navegador que visualizan el cambio de estado de la interfaz en aplicaciones web de una sola página (SPA) y de varias páginas (MPA).
- API de Manejo de Archivos, que permite registrar aplicaciones web como manejadores de archivos. Por ejemplo, una aplicación web que funcione en modo PWA (Aplicaciones Web Progresivas) con un editor de texto puede registrarse como manejador de archivos '.txt', y luego puede ser utilizada en el gestor de archivos del sistema para abrir archivos de texto.
- En la regla CSS @font-face se añadió el parámetro size-adjust, que permite escalar el tamaño del glifo para un estilo de fuente específico, sin cambiar el valor de la propiedad CSS font-size (el área bajo el símbolo permanece igual, pero el tamaño del glifo en esta área cambia).
- En JavaScript, se implementó el método at() en los objetos Array, String y TypedArray, que permite utilizar indexación relativa (se especifica la posición relativa como índice de la matriz), incluso con la posibilidad de utilizar valores negativos desde el final (por ejemplo, 'arr.at(-1)' devolverá el último elemento de la matriz).
- En el constructor de JavaScript Intl.DateTimeFormat se añadió la propiedad dayPeriod, que permite mostrar el tiempo aproximado del día (por la mañana, por la tarde, durante el día, por la noche).
- Al utilizar objetos SharedArrayBuffers, que permiten crear matrices en memoria compartida, ahora se requiere la definición de los encabezados HTTP Cross-Origin-Opener-Policy y Cross-Origin-Embedder-Policy, sin los cuales la solicitud será bloqueada.
- En la API Media Session se añadieron las acciones 'togglemicrophone', 'togglecamera' y 'hangup', permitiendo que los sitios que implementan sistemas de videoconferencias adjunten sus propios manejadores a los botones de encendido/apagado del micrófono, encendido/apagado de la cámara y finalización de la llamada mostrados en la interfaz de imagen en imagen.
- En la API Web Bluetooth se añadió la posibilidad de filtrar los dispositivos Bluetooth encontrados por identificadores de fabricante y producto. El filtro se establece a través del parámetro 'options.filters' en el método Bluetooth.requestDevice().
- Se ha implementado la primera etapa de recorte del contenido del encabezado HTTP User-Agent: ahora en la pestaña DevTools Issues se muestra una advertencia sobre la obsolescencia de navigator.userAgent, navigator.appVersion y navigator.platform.
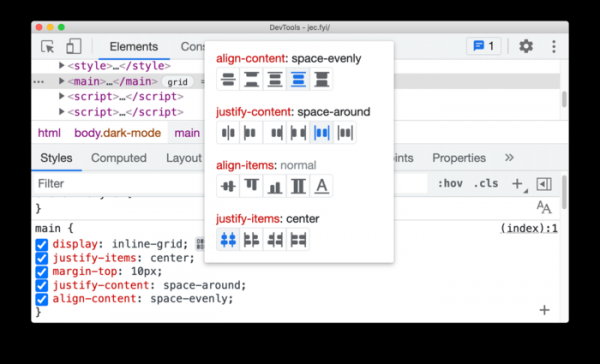
- Se han realizado una serie de mejoras en las herramientas para desarrolladores web. En la consola web se ha añadido la opción de sobreescribir expresiones 'const'. En el panel Elements, para los elementos iframe, se ha añadido una vista rápida de los detalles a través del menú contextual que se muestra al hacer clic derecho en el elemento. Se ha mejorado la depuración de errores de CORS (Cross-origin resource sharing). En el panel de inspección de la actividad de red se ha añadido la posibilidad de filtrar solicitudes de red desde WebAssembly. Se ha propuesto un nuevo editor de CSS Grid ('display: grid' y 'display: inline-grid') con función de vista previa de cambios.

Además de las nuevas funciones y correcciones de errores, la nueva versión ha solucionado 35 vulnerabilidades. Muchas de las vulnerabilidades fueron identificadas como resultado de pruebas automatizadas utilizando las herramientas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. No se han detectado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por descubrimientos de vulnerabilidades para esta versión, Google ha pagado 24 premios por un total de 112,000 dólares estadounidenses (dos premios de $15,000, cuatro premios de $10,000, un premio de $8,500, dos premios de $7,500, tres premios de $5,000, un premio de $3,000 y un premio de $500). La cantidad de 11 premios aún no ha sido determinada.
Fuente: opennet.ru
