

La empresa Osterman Research publicó los resultados de una revisión sobre el uso de componentes abiertos con vulnerabilidades no corregidas en software propietario, desarrollado a medida (COTS). El estudio analizó cinco categorías de aplicaciones: navegadores web, clientes de correo electrónico, programas de intercambio de archivos, mensajeros y plataformas para reuniones en línea.
Los resultados fueron preocupantes: se detectó el uso de código abierto con vulnerabilidades no corregidas en todas las aplicaciones estudiadas, y en el 85% de ellas, las vulnerabilidades eran críticas. Se encontraron más problemas en las aplicaciones para reuniones en línea y en los clientes de correo electrónico.
En lo que respecta al código abierto, se identificó al menos una vulnerabilidad conocida, pero no corregida, en el 30% de todos los componentes abiertos detectados. La mayoría de los problemas detectados (75.8%) estaban relacionados con el uso de versiones obsoletas del motor Firefox. En segundo lugar estaba openssl (9.6%) y en tercero libav (8.3%).
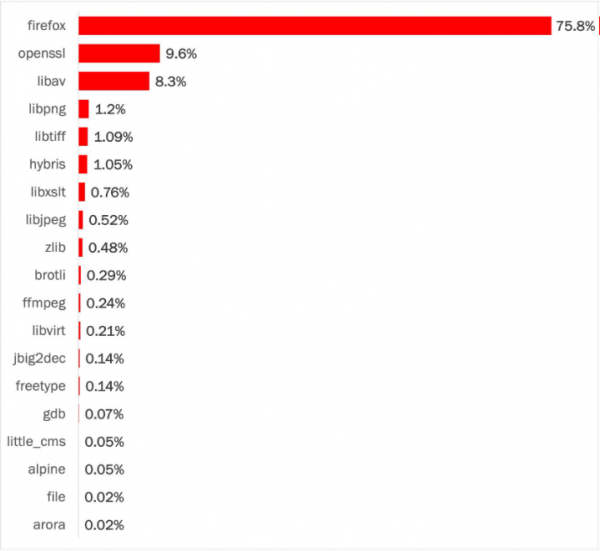
El informe no detalla el número de aplicaciones estudiadas ni qué productos específicos fueron analizados. Sin embargo, se menciona que se identificaron problemas críticos en todas las aplicaciones menos tres, es decir, las conclusiones se basan en el análisis de 20 aplicaciones, lo cual no se puede considerar una muestra representativa. Recordemos que en un estudio similar realizado en junio, se concluyó que el 79% de las bibliotecas de terceros integradas en el código nunca se actualizan, y el código obsoleto de estas bibliotecas provoca problemas de seguridad.
Fuente: opennet.ru
