

La empresa Google ha publicado los textos fuente del proyecto HIBA (Host Identity Based Authorization), que propone la implementación de un mecanismo de autorización adicional para organizar el acceso de los usuarios por SSH vinculado a hosts (verificaciones sobre si se permite o no el acceso a un recurso específico durante la autenticación con claves públicas). La integración con OpenSSH se realiza mediante la especificación del controlador HIBA en la directiva AuthorizedPrincipalsCommand en /etc/ssh/sshd_config. El código del proyecto está escrito en C y se distribuye bajo la licencia BSD.
HIBA utiliza mecanismos de autenticación basados en certificados de OpenSSH para una gestión flexible y centralizada de la autorización de usuarios vinculada a hosts, pero no requiere el cambio periódico de los archivos authorized_keys y authorized_users en los hosts a los que se conecta. En lugar de almacenar una lista de claves públicas permitidas y condiciones de acceso en los archivos authorized_(keys|users), HIBA integra la información sobre la vinculación de usuarios a hosts directamente en los propios certificados. En particular, se proponen extensiones para certificados de hosts y certificados de usuarios, que almacenan los parámetros de hosts y las condiciones de acceso de los usuarios.
La verificación en el lado del host se inicia mediante la llamada al controlador hiba-chk, especificado en la directiva AuthorizedPrincipalsCommand. Este controlador decodifica las extensiones integradas en los certificados y, basándose en ellas, toma la decisión de conceder o bloquear el acceso. Las reglas de acceso se definen de manera centralizada a nivel de la autoridad certificadora (CA) y se integran en los certificados en la etapa de su generación.
En el lado de la autoridad certificadora se mantiene una lista general de los poderes disponibles (hosts a los que se permite la conexión) y una lista de usuarios que tienen permiso para utilizar estos poderes. Se ha propuesto la utilidad hiba-gen para generar certificados firmados con información integrada sobre los poderes, y la funcionalidad necesaria para crear una autoridad certificadora se ha trasladado al script iba-ca.sh.
Al conectarse, las credenciales indicadas en el certificado se validan mediante la firma digital de la autoridad de certificación, lo que permite realizar todas las verificaciones completamente en el lado del host de destino al que se está conectando, sin recurrir a servicios externos. La lista de claves públicas de la autoridad de certificación que firma los certificados SSH se especifica a través de la directiva TrustedUserCAKeys.
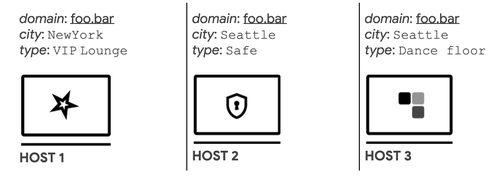
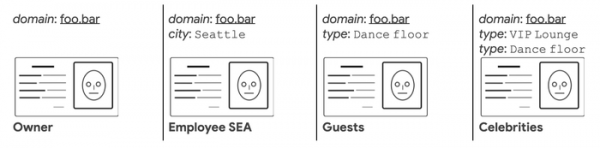
Además de la vinculación directa de usuarios a hosts, HIBA permite establecer reglas de acceso más flexibles. Por ejemplo, se puede vincular información como la ubicación y el tipo de servicio a los hosts, y al definir reglas de acceso para los usuarios, permitir conexiones a todos los hosts con el tipo de servicio especificado o a los hosts en una ubicación determinada.
Fuente: opennet.ru
