

El proyecto Firezone desarrolla un servidor VPN para organizar el acceso a hosts en una red interna aislada desde dispositivos de usuario en redes externas. El proyecto está destinado a lograr un alto nivel de protección y simplificar el proceso de implementación de VPN. El código del proyecto está escrito en los lenguajes Elixir y Ruby, y se distribuye bajo la licencia Apache 2.0.
El proyecto es desarrollado por un ingeniero de automatización de seguridad de Cisco, quien intentó crear una solución que automatiza el trabajo con la configuración de hosts y elimina los problemas que se encontraban al organizar el acceso seguro a VPC en la nube. Firezone puede considerarse un análogo abierto a OpenVPN Access Server, construido sobre WireGuard en lugar de OpenVPN.
Para la instalación se ofrecen paquetes rpm y deb para diferentes versiones de CentOS, Fedora, Ubuntu y Debian, cuya instalación no requiere dependencias externas, ya que todas las dependencias necesarias ya están incluidas mediante las herramientas Chef Omnibus. Solo se requiere una distribución con un núcleo de Linux no menor a 4.19 y un módulo de núcleo compilado con VPN WireGuard. Según el autor, el lanzamiento y la configuración del servidor VPN se puede realizar en solo unos minutos. Los componentes de la interfaz web se ejecutan bajo un usuario no privilegiado, y el acceso es posible solo a través de HTTPS.
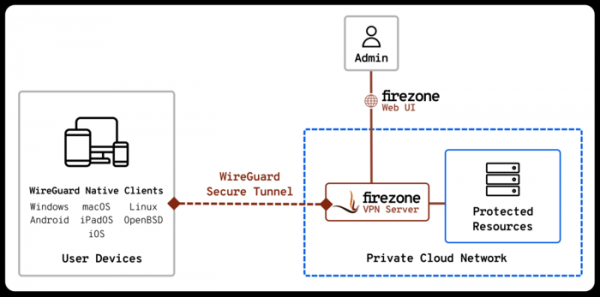
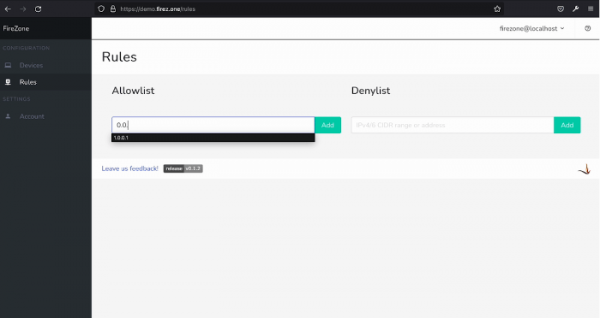
Para organizar los canales de comunicación en Firezone se utiliza WireGuard. Firezone también incluye funciones de un cortafuegos que utiliza nftables. En su estado actual, el cortafuegos está limitado a herramientas para bloquear el tráfico saliente hacia hosts o subredes específicas en redes internas o externas. La gestión se realiza a través de la interfaz web o en modo de línea de comandos utilizando la utilidad firezone-ctl. La interfaz web está basada en Admin One Bulma.
Actualmente, todos los componentes de Firezone se ejecutan en uno servidor, pero el proyecto inicialmente se desarrolla con un enfoque en la modularidad y se planea agregar en el futuro la capacidad de distribuir componentes para la interfaz web, VPN y cortafuegos en diferentes hosts. También se menciona la integración de un bloqueador de anuncios que funcione a nivel DNS, soporte para listas de bloqueo de hosts y subredes, posibilidad de autenticación a través de LDAP / SSO y funcionalidades adicionales de gestión de usuarios.
Fuente: opennet.ru
