

Se lanzó la versión liviana del servidor http lighttpd 1.4.64. En la nueva versión se presentaron 95 cambios, incluidos los ajustes de los valores predeterminados planificados y una limpieza de las funcionalidades obsoletas:
- El tiempo de espera predeterminado para las operaciones de reinicio/apagado gradual se ha reducido de infinito a 8 segundos. Este tiempo de espera se puede ajustar mediante la opción «server.graceful-shutdown-timeout».
- Se ha realizado la transición al uso de una compilación con la biblioteca PCRE2 (—with-pcre2); para volver a la versión anterior de PCRE se puede usar la opción «—with-pcre».
- Se han eliminado los módulos previamente declarados como obsoletos:
- mod_geoip (se debe utilizar mod_maxminddb),
- mod_authn_mysql (se debe utilizar mod_authn_dbi),
- mod_mysql_vhost (se debe utilizar mod_vhostdb_dbi),
- mod_cml (se debe utilizar mod_magnet),
- mod_flv_streaming (ha perdido su sentido tras el final del soporte de Adobe Flash),
- mod_trigger_b4_dl (se debe utilizar un reemplazo en Lua).
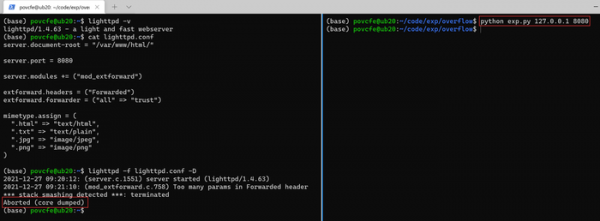
En lighttpd 1.4.64 también se ha solucionado la vulnerabilidad (CVE-2022-22707) en el módulo mod_extforward, lo que provoca un desbordamiento de búfer de 4 bytes al procesar datos en el encabezado HTTP Forwarded. Según los desarrolladores, el problema se limita a una denegación de servicio y permite iniciar de forma remota un cierre anómalo del proceso en segundo plano. La explotación solo es posible si se activa el controlador del encabezado Forwarded y no se manifiesta en la configuración predeterminada.
Fuente: opennet.ru
