

La empresa Google ha presentado el lanzamiento del navegador web Chrome 98. También está disponible la versión estable del proyecto de código abierto Chromium, que sirve como base para Chrome. El navegador Chrome se distingue por el uso de logotipos de Google, la presencia de un sistema de envío de notificaciones en caso de fallos, módulos para reproducir contenido de video protegido contra copias (DRM), un sistema de actualización automática e información sobre los parámetros RLZ en las búsquedas. La próxima versión de Chrome 99 está programada para el 1 de marzo.
Cambios principales en Chrome 98:
- El navegador incluye un almacenamiento propio de certificados raíz de autoridades de certificación (Chrome Root Store), que se utilizará en lugar de almacenes externos específicos de cada sistema operativo. Este almacenamiento se ha implementado de manera similar al almacenamiento independiente de certificados raíz en Firefox, que se utiliza como primer eslabón para verificar la cadena de confianza de los certificados al abrir sitios HTTPS. El nuevo almacenamiento aún no se utiliza por defecto. Para facilitar la conversión de configuraciones vinculadas a los almacenes del sistema y para garantizar la portabilidad, habrá un período de transición durante el cual el Chrome Root Store incluirá una colección completa de certificados aprobados en la mayoría de las plataformas compatibles.
- Continúa la implementación del plan para aumentar la protección contra ataques relacionados con el acceso a recursos en la red local o en el ordenador del usuario (localhost) desde scripts que se cargan al abrir un sitio. Tales solicitudes son utilizadas por los atacantes para llevar a cabo ataques CSRF en enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que aceptan solicitudes solo de la red local.
Para protegerse contra tales ataques, al acceder a cualquier subrecurso en la red interna, el navegador comenzará a enviar una solicitud explícita de autorización para cargar dichos subrecursos. La solicitud de autorización se realiza a través del envío de servidor del sitio web principal de solicitud CORS (Cross-Origin Resource Sharing) con el encabezado «Access-Control-Request-Private-Network: true», antes de acceder a la red interna o a localhost. Al confirmar la operación en respuesta a esta solicitud, el servidor debe devolver el encabezado «Access-Control-Allow-Private-Network: true». En Chrome 98, la verificación se implementa en modo de prueba y, en caso de no haber confirmación, se muestra una advertencia en la consola web, pero la solicitud de sub-recurso no se bloquea. Se planea habilitar el bloqueo no antes de la versión 101 de Chrome.
- En la configuración de la cuenta se integraron herramientas para gestionar la activación del modo avanzado de protección contra sitios peligrosos (Enhanced Safe Browsing), en el que se activan verificaciones adicionales para proteger contra phishing, actividades maliciosas y otras amenazas en la web. Al activar el modo, ahora se mostrará en la cuenta de Google una propuesta para activar este modo en Chrome.
- Se agregó un modelo para detectar intentos de phishing del lado del cliente, implementado utilizando la plataforma de aprendizaje automático TFLite (TensorFlow Lite) y que no requiere enviar datos para realizar la verificación del lado de Google (en su lugar, se envía telemetría con información sobre la versión del modelo y los pesos calculados para cada categoría). Al detectar un intento de phishing, al usuario se le mostrará una página de advertencia antes de abrir un sitio sospechoso.
- En el API Client Hints, desarrollado como un reemplazo del encabezado User-Agent y que permite enviar selectivamente datos sobre parámetros específicos del navegador y del sistema (versión, plataforma, etc.) solo después de una solicitud. el servidor, se implementó la posibilidad de insertar en la lista de identificadores del navegador nombres ficticios, similar al mecanismo GREASE (Generate Random Extensions And Sustain Extensibility) utilizado en TLS. Por ejemplo, además de ‘»Chrome»; v=»98″‘ y ‘»Chromium»; v=»98″‘, se puede agregar un identificador aleatorio de un navegador inexistente ‘»(Not;Browser»; v=»12″‘. Esta sustitución permitirá identificar problemas con el manejo de identificadores de navegadores desconocidos, que llevan a que navegadores alternativos tengan que hacerse pasar por otros navegadores populares para eludir la verificación en las listas de navegadores permitidos.
- A partir del 17 de enero, el catálogo de Chrome Web Store dejó de aceptar extensiones que utilicen la segunda versión del manifiesto de Chrome. Las nuevas extensiones ahora solo serán aceptadas con la tercera versión del manifiesto. Los desarrolladores de extensiones previamente añadidas podrán seguir publicando actualizaciones con la segunda versión del manifiesto. La completa eliminación del soporte para la segunda versión del manifiesto está programada para enero de 2023.
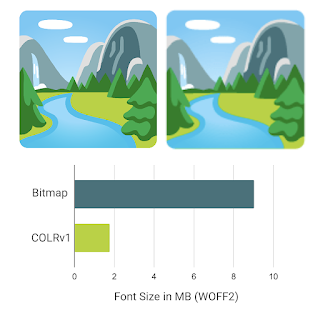
- Se ha añadido soporte para fuentes vectoriales en color en formato COLRv1 (un subconjunto de fuentes OpenType que, además de los glifos vectoriales, contiene una capa de información de color), que pueden ser utilizadas, por ejemplo, para crear emojis multicolores. A diferencia del formato COLRv0 anteriormente soportado, en COLRv1 se ha introducido la posibilidad de usar degradados, superposiciones y transformaciones. Este formato también proporciona una forma compacta de almacenamiento, permite una compresión eficiente y admite la reutilización de contornos, lo que permite reducir significativamente el tamaño de la fuente. Por ejemplo, la fuente Noto Color Emoji en representación rasterizada ocupa 9MB, mientras que en formato vectorial COLRv1 ocupa 1.85MB.

- En el modo de Origin Trials (características experimentales que requieren activación separada) se implementó la API Region Capture, que permite recortar video capturado. Por ejemplo, el recorte puede ser necesario en aplicaciones web que capturan video del contenido de su pestaña, para eliminar contenido específico antes de su envío. El Origin Trial implica la posibilidad de trabajar con la API mencionada desde aplicaciones cargadas desde localhost o 127.0.0.1, o tras registrarse y obtener un token especial que es válido por un tiempo limitado para un sitio específico.
- Se ha añadido soporte para el valor 'auto' en la propiedad CSS 'contain-intrinsic-size', al especificar el cual se utilizará el último tamaño recordado del elemento (cuando se use junto con 'content-visibility: auto', el desarrollador no necesita adivinar el tamaño dibujado del elemento).
- Se ha añadido la propiedad AudioContext.outputLatency, a través de la cual se pueden conocer los datos sobre la latencia anticipada antes de la salida de sonido (latencia entre la solicitud de sonido y el comienzo del procesamiento de los datos recibidos por el dispositivo de salida de sonido).
- La propiedad CSS color-scheme permite definir en qué esquemas de colores puede mostrarse correctamente un elemento ("light", "dark", "day mode" y "night mode"). Se ha añadido el parámetro "only", que permite excluir el cambio forzado del esquema de colores para elementos HTML específicos. Por ejemplo, si se especifica "div { color-scheme: only light }", el elemento div utilizará solo el tema claro, incluso si el navegador tiene habilitado el modo oscuro forzado.
- Se ha añadido soporte para las media queries 'dynamic-range' y 'video-dynamic-range' en CSS para determinar la presencia de una pantalla que soporte HDR (High Dynamic Range).
- La función window.open() ha añadido la capacidad de elegir abrir un enlace en una nueva pestaña, en una nueva ventana o en una ventana emergente. Además, la propiedad window.statusbar.visible ahora devuelve "false" para ventanas emergentes y "true" para pestañas y ventanas. const popup = window.open('_blank', '', 'popup=1'); // Abrir en ventana emergente const tab = window.open('_blank', '', 'popup=0'); // Abrir en pestaña
- Se ha implementado el método structuredClone() para ventanas y workers, que permite crear copias recursivas de objetos que incluyen propiedades no solo del objeto especificado, sino también de todos los demás objetos a los que referencia el objeto actual.
- En la API de Autenticación Web se ha añadido soporte para la extensión de la especificación FIDO CTAP2, que permite establecer el tamaño mínimo permitido del PIN (minPinLength).
- Para las aplicaciones web instaladas como aplicaciones aisladas, se ha añadido el componente Window Controls Overlay, que amplía el área de visualización de la aplicación a toda la ventana, incluyendo la zona del encabezado, sobre la cual se superponen los botones de control de la ventana (cerrar, minimizar, maximizar). La aplicación web puede controlar el renderizado y la entrada en toda la ventana, excepto por el bloque superpuesto con los botones de control de la ventana.
- Se ha añadido una propiedad de control de señales en WritableStreamDefaultController que devuelve un objeto AbortSignal, mediante el cual se pueden detener inmediatamente las operaciones de escritura en WritableStream sin esperar a que se completen.
- En WebRTC se ha eliminado el soporte para el mecanismo de negociación de claves SDES, que fue declarado obsoleto por la organización IETF en 2013 debido a problemas de seguridad.
- Por defecto, se ha desactivado la API U2F (Cryptotoken), que anteriormente había sido declarada obsoleta y ha sido reemplazada por la API de Autenticación Web. La API U2F será completamente eliminada en Chrome 104.
- En el API Directory, se ha declarado obsoleto el campo installed_browser_version, en su lugar se ha propuesto un nuevo campo pending_browser_version, que se diferencia en que contiene información sobre la versión del navegador considerando las actualizaciones descargadas pero no aplicadas (es decir, la versión que entrará en vigencia después de reiniciar el navegador).
- Se han eliminado los parámetros que permitían devolver el soporte para TLS 1.0 y 1.1.
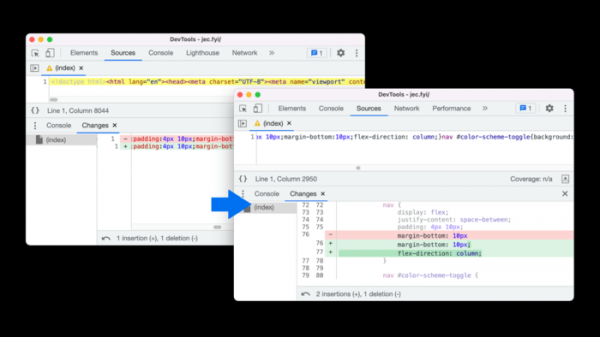
- Se han realizado mejoras en las herramientas para desarrolladores web. Se ha añadido una pestaña para evaluar el funcionamiento de la caché de navegación (Back-forward cache), que permite transiciones instantáneas al utilizar los botones «Atrás» y «Adelante». Se ha añadido la posibilidad de emular media queries forced-colors. En el editor de Flexbox, se han añadido botones para soportar las propiedades row-reverse y column-reverse. En la pestaña «Changes», se ha asegurado la visualización de los cambios después del formateo del código, lo que facilita el análisis de páginas minimizadas.

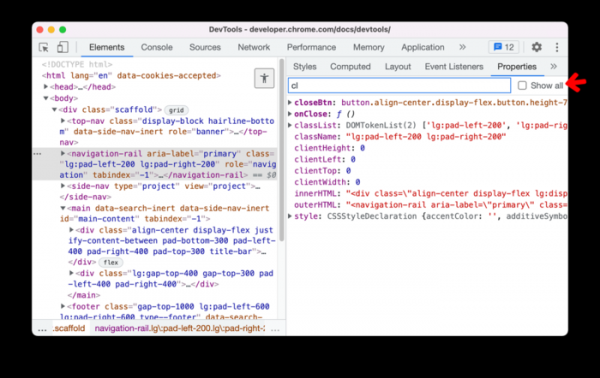
La implementación del panel de vista de código se ha actualizado a la versión del editor de código CodeMirror 6, que ha mejorado significativamente el rendimiento al trabajar con archivos muy grandes (WASM, JavaScript), ha solucionado problemas de desplazamientos aleatorios durante la navegación y ha mejorado las recomendaciones del sistema de autocompletado al editar código. En el panel de propiedades CSS, se ha añadido la opción de filtrar la salida por el nombre o el valor de la propiedad.

Además de las novedades y correcciones de errores, la nueva versión ha solucionado 27 vulnerabilidades. Muchas de las vulnerabilidades fueron detectadas mediante pruebas automatizadas utilizando herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. No se han identificado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por descubrir vulnerabilidades, la empresa Google ha otorgado 19 premios por un total de 88 mil dólares estadounidenses para esta versión (dos premios de $20,000, un premio de $12,000, dos premios de $7,500, cuatro premios de $1,000 y un premio de $7,000, $5,000, $3,000 y $2,000).
Fuente: opennet.ru
