

Se ha lanzado la distribución Kali Linux 2022.1, diseñada para probar sistemas en busca de vulnerabilidades, realizar auditorías, analizar información residual y detectar las consecuencias de los ataques de los delincuentes. Todos los desarrollos originales creados dentro de la distribución se distribuyen bajo la licencia GPL y están disponibles a través de un repositorio público de Git. Se han preparado varias versiones de imágenes ISO para descargar, con tamaños de 471 MB, 2.8 GB, 3.5 GB y 9.4 GB. Las compilaciones están disponibles para arquitecturas i386, x86_64, ARM (armhf y armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Por defecto, se ofrece el escritorio Xfce, pero opcionalmente se admiten KDE, GNOME, MATE, LXDE y Enlightenment e17.
Kali incluye una de las colecciones de herramientas más completas para especialistas en seguridad informática: desde herramientas para pruebas de aplicaciones web y penetración en redes inalámbricas hasta programas para leer datos de chips RFID de identificación. El paquete incluye una colección de exploits y más de 300 utilidades especializadas para comprobar la seguridad, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Además, el distro incluye herramientas para acelerar el crackeo de contraseñas (Multihash CUDA Brute Forcer) y claves WPA (Pyrit) utilizando tecnologías CUDA y AMD Stream, que permiten usar la GPU de tarjetas gráficas NVIDIA y AMD para realizar operaciones computacionales.
En esta nueva versión:
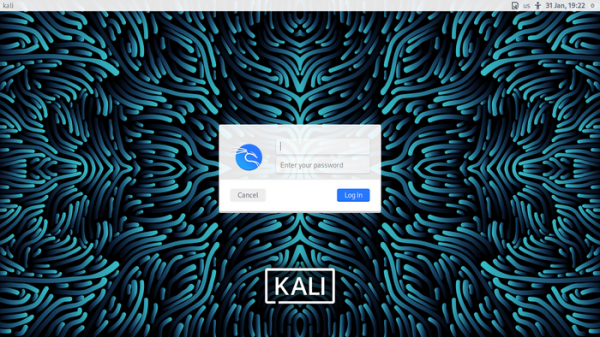
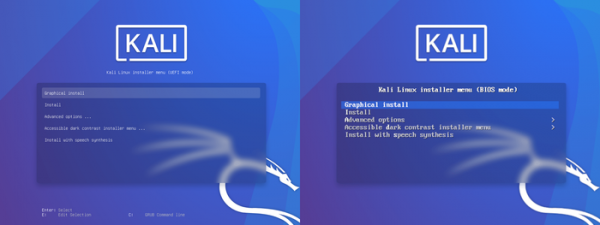
- Se ha actualizado el diseño del proceso de arranque, la pantalla de inicio de sesión y el instalador.

- Se ha rediseñado el menú de arranque. Se han unificado las opciones del menú de arranque para sistemas con UEFI y BIOS, así como para diferentes versiones de imágenes ISO (installer, live y netinstall).

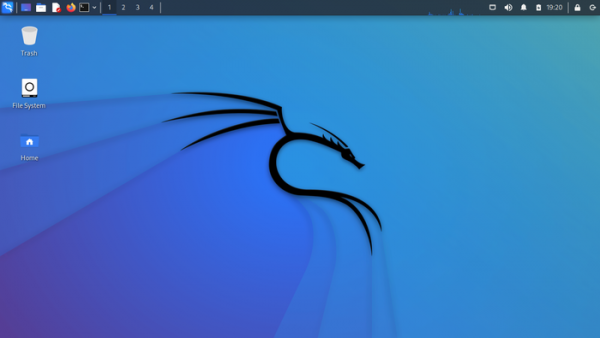
- Se han presentado nuevos fondos de escritorio con la simbología de la distribución.

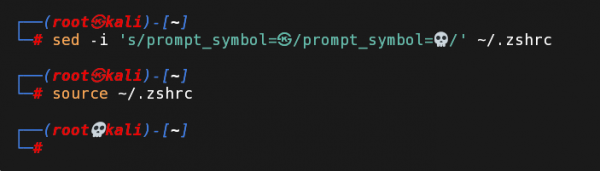
- Se ha modernizado el aviso del shell zsh. Por defecto, se han ocultado los datos sobre códigos de retorno y el número de procesos en segundo plano, que podrían haber interferido en el trabajo. Al utilizar permisos de root, se usa el icono ㉿ en lugar de 💀.

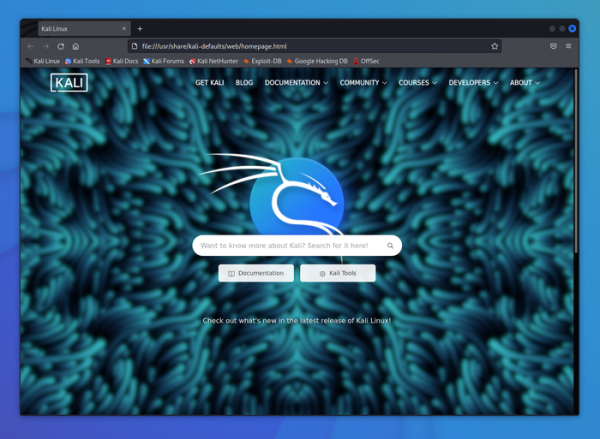
- Se ha reestructurado la página que se muestra por defecto en el navegador, en la que se han añadido enlaces a documentación y utilidades, así como una función de búsqueda.

- Se ha añadido la compilación completa 'kali-linux-everything', que incluye todos los paquetes disponibles (excepto Kaboxer) para una instalación independiente en sistemas que no tienen conexión a la red. El tamaño de la compilación es de 9.4 GB y solo está disponible para su descarga a través de BitTorrent.
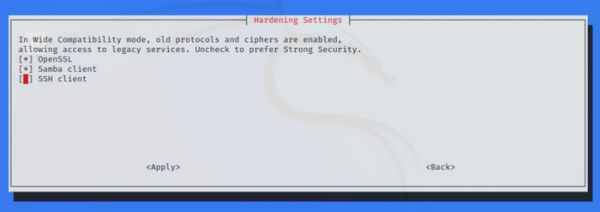
- En la herramienta kali-tweaks se ha propuesto una nueva sección 'Hardening', a través de la cual se pueden cambiar los parámetros del cliente SSH para aumentar la compatibilidad con sistemas antiguos (restablecer el soporte para antiguos algoritmos y cifrados).

- Se ha mejorado la compatibilidad con plataformas de virtualización VMware al ejecutar Kali en un sistema invitado utilizando un escritorio basado en i3 (kali-desktop-i3). En tales entornos, se ha habilitado por defecto el soporte para el portapapeles y la interfaz de arrastrar y soltar.
- Se ha reincorporado un sintetizador de voz al conjunto principal para facilitar el trabajo de personas con discapacidad visual.
- Se han añadido nuevas utilidades:
- dnsx: un conjunto de herramientas para trabajar con DNS, que permite enviar consultas a varios servidores DNS a la vez.
- email2phonenumber — herramienta OSINT para determinar el número de teléfono a partir del correo electrónico analizando información del usuario disponible en fuentes abiertas.
- naabu — utilidad sencilla para el escaneo de puertos.
- nuclei — sistema de escaneo de redes que admite plantillas.
- PoshC2 — marco para organizar el control de servidores Comando y Control (C2), que permite la operación a través de proxies.
- proxify — proxy para HTTP/HTTPS que permite interceptar y manipular el tráfico.
- Se han añadido los paquetes feroxbuster y ghidra a las compilaciones para la arquitectura ARM. Se han solucionado problemas con el funcionamiento de Bluetooth en las placas Raspberry Pi.
- También se ha preparado el lanzamiento de NetHunter 2022.1, un entorno para dispositivos móviles basado en Android con una selección de herramientas para probar sistemas en busca de vulnerabilidades. Con NetHunter es posible verificar la realización de ataques específicos para dispositivos móviles, como la emulación del funcionamiento de dispositivos USB (BadUSB y HID Keyboard — emulación de un adaptador USB de red que puede usarse para ataques MITM, o un teclado USB que realiza sustitución de caracteres) y la creación de puntos de acceso falsos (MANA Evil Access Point). NetHunter se instala en el entorno habitual de Android en forma de una imagen chroot, en la que se ejecuta una versión especialmente adaptada de Kali Linux.
Fuente: opennet.ru
