

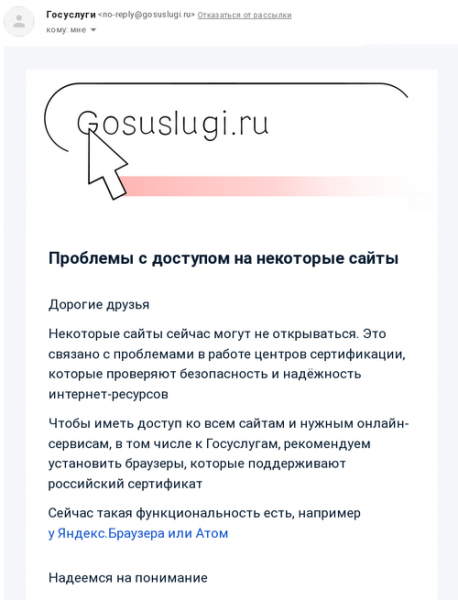
Los usuarios del portal de servicios gubernamentales de la Federación Rusa (gosuslugi.ru) han recibido una notificación sobre la creación de un centro emisor gubernamental con su propio certificado TLS raíz, el cual no está incluido en los almacenes de certificados raíz de los sistemas operativos y navegadores principales. Los certificados se emiten de forma voluntaria a personas jurídicas y están destinados a su uso en caso de revocación o suspensión de la renovación de certificados TLS como resultado de sanciones. Por ejemplo, los centros emisor ubicados en la jurisdicción de EE. UU., como DigiCert, han dejado de proporcionar certificados para sitios de organizaciones incluidas en la lista de sanciones.
Actualmente, el certificado raíz estatal está integrado únicamente en los productos de Yandex.Browser y Atom. Para garantizar la confianza en los sitios que utilizan certificados del centro emisor gubernamental, en otros navegadores se requiere la adición manual del certificado raíz al almacén de certificados del sistema o del navegador.
Entre los sitios que ya han obtenido certificados TLS gubernamentales se encuentran varios bancos (Sber, VTB, Banco Central) y organizaciones y proyectos afiliados a estructuras estatales. Sin embargo, en el momento de redactar esta noticia, en los sitios principales de Sber y VTB continúan utilizándose certificados TLS tradicionales, respaldados en todos los navegadores, aunque ciertos subdominios (por ejemplo, online-alpha.vtb.ru) ya han sido trasladados al nuevo certificado.
En caso de que se imponga un nuevo centro emisor o se identifiquen abusos, tales como ataques MITM, es probable que los fabricantes de navegadores Firefox, Chrome, Edge y Safari tomen medidas para agregar el certificado raíz problemático a las listas de certificados revocados, tal como ya se hizo con el certificado implementado para interceptar el tráfico HTTPS en Kazajistán.
Fuente: opennet.ru
