

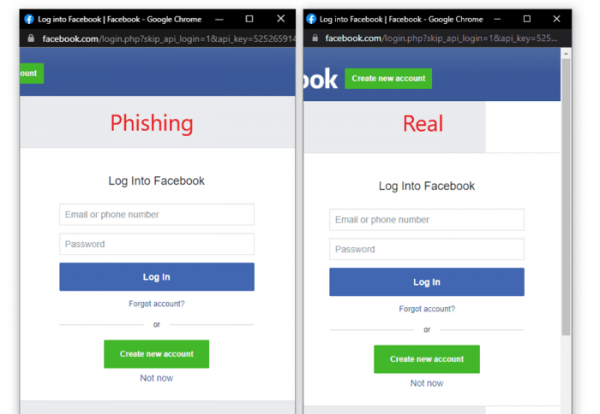
Se han publicado detalles sobre un método de phishing que permite a un usuario tener la ilusión de estar interactuando con un formulario de autenticación legítimo, recreando la interfaz del navegador en un área mostrada sobre la ventana actual mediante un iframe. Si anteriormente los delincuentes trataban de engañar a los usuarios registrando dominios similares o manipulando parámetros en la URL, con el método propuesto se recrean en la parte superior de la ventana emergente elementos que imitan la interfaz del navegador, incluyendo el título con botones de control de la ventana y la barra de direcciones, que incluye una dirección que no coincide con la dirección real del contenido.
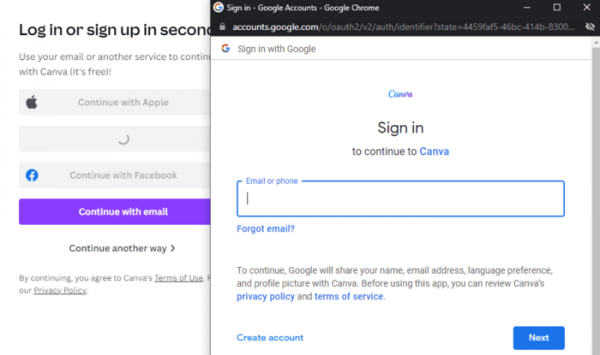
Teniendo en cuenta que muchos sitios utilizan formularios de autenticación a través de servicios externos que soportan el protocolo OAuth, y que estos formularios se muestran en una ventana separada, la generación de una interfaz de navegador falsa podría engañar incluso a un usuario experimentado y atento. El método propuesto, por ejemplo, podría aplicarse en sitios hackeados o poco confiables para recolectar datos sobre las contraseñas de los usuarios.
El investigador que llamó la atención sobre el problema ha publicado un conjunto listo de maquetas que simulan la interfaz de Chrome en temas oscuros y claros para macOS y Windows. La ventana emergente se forma mediante un iframe que se muestra sobre el contenido. Para mayor realismo, se utilizan controladores vinculados mediante JavaScript, que permiten mover la ventana falsa y hacer clic en los botones de control.

Fuente: opennet.ru
