

Investigadores de las empresas Intezer y BlackBerry han descubierto un malware llamado Simbiote, utilizado para inyectar puertas traseras y rootkits en servidores comprometidos que operan bajo Linux. Se detectó este malware en sistemas de instituciones financieras de varios países de América Latina. Para instalar Simbiote en el sistema, el atacante debe tener acceso root, el cual puede obtenerse, por ejemplo, explotando vulnerabilidades no corregidas o mediante el robo de credenciales. Simbiote permite mantener su presencia en el sistema después de un ataque para llevar a cabo futuras incursiones, ocultar la actividad de otras aplicaciones maliciosas y organizar la interceptación de datos confidenciales.
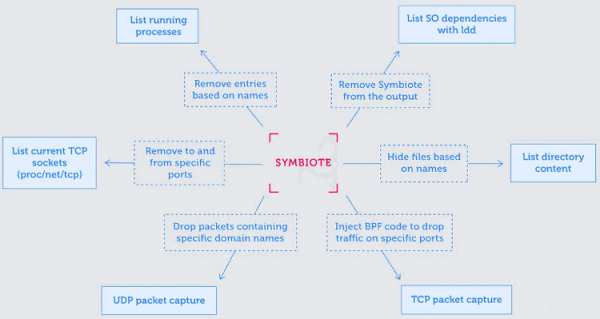
Una característica de Simbiote es su propagación en forma de biblioteca compartida, que se carga durante el inicio de todos los procesos mediante el mecanismo LD_PRELOAD y reemplaza algunas llamadas de la biblioteca estándar. Los controladores de las llamadas modificadas ocultan la actividad relacionada con la puerta trasera, por ejemplo, excluyen elementos específicos de la lista de procesos, bloquean el acceso a ciertos archivos en /proc, ocultan archivos en directorios, excluyen la biblioteca compartida maliciosa del resultado de ldd (interceptando la función execve y analizando las llamadas con la variable de entorno LD_TRACE_LOADED_OBJECTS), y no muestran los sockets de red relacionados con la actividad maliciosa.
Para protegerse contra la inspección del tráfico, se sobrescriben las funciones de la biblioteca libpcap, se filtra la lectura de /proc/net/tcp y se carga en el kernel un programa eBPF que impide el funcionamiento de los analizadores de tráfico y descarta solicitudes externas a sus propios controladores de red. El programa eBPF se ejecuta como uno de los primeros controladores y se ejecuta en el nivel más bajo de la pila de red, lo que permite ocultar la actividad de red de la puerta trasera incluso de los analizadores que se inician posteriormente.
Simbiote también permite evadir algunos analizadores de actividad en el sistema de archivos, ya que el robo de datos confidenciales puede llevarse a cabo no a nivel de apertura de archivos, sino a través de la interceptación de operaciones de lectura de estos archivos en aplicaciones legítimas (por ejemplo, la modificación de funciones de biblioteca permite interceptar la entrada de contraseñas por parte del usuario o los datos cargados desde archivos con claves de acceso). Para permitir el acceso remoto, Simbiote intercepta algunas llamadas PAM (Módulo de Autenticación Pluggable), lo que permite conectarse al sistema a través de SSH con credenciales de ataque específicas. También se prevé una capacidad oculta para elevar sus privilegios al usuario root mediante la configuración de una variable de entorno HTTP_SETTHIS.
Fuente: opennet.ru
