

Se ha lanzado la versión 102 del navegador web Firefox. Esta versión se clasifica como una rama de soporte a largo plazo (ESR), con actualizaciones programadas durante el año. Además, se ha formado una actualización de la rama anterior de soporte a largo plazo 91.11.0 (se esperan dos actualizaciones más, 91.12 y 91.13). La rama Firefox 103 entrará en fase de beta en las próximas horas, con un lanzamiento previsto para el 26 de julio.
Novedades principales en Firefox 102:
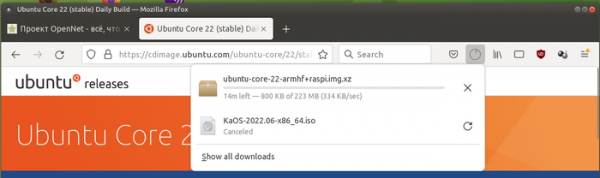
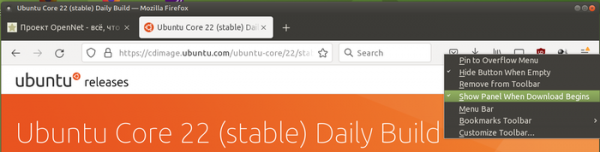
- Se ha proporcionado la opción de desactivar la apertura automática del panel de información sobre los archivos descargados al comenzar cada nueva descarga.


- Se ha añadido una protección contra el seguimiento de la navegación hacia otras páginas mediante la eliminación de parámetros de seguimiento del URL (como utm_source). La protección se activa al habilitar el modo estricto de bloqueo de contenido no deseado (Protección Mejorada contra el Seguimiento -> Estricto) o al abrir un sitio en modo de navegación privada. También se puede activar selectivamente la limpieza a través del parámetro privacy.query_stripping.enabled en about:config.
- Las funciones de decodificación de audio se han trasladado a un proceso separado con una mayor aislamiento en sandbox.
- En el modo 'imagen en imagen', se han habilitado los subtítulos al ver videos en sitios como HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar y SonyLIV. Anteriormente, los subtítulos solo se mostraban para YouTube, Prime Video, Netflix y sitios que utilizan el formato WebVTT (Web Video Text Track).
- En la plataforma Linux se ha habilitado el uso del servicio DBus Geoclue para la determinación de la ubicación.
- Se ha mejorado la visualización de documentos PDF en modo de alto contraste.
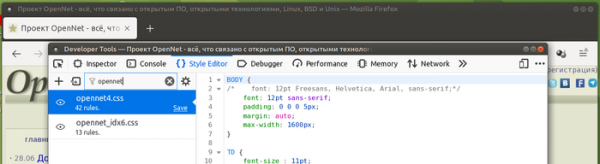
- En la interfaz para desarrolladores web, en la pestaña Style Editor se ha añadido el soporte para filtrar tablas de estilos por nombre.

- En la API Streams se ha agregado la clase TransformStream y el método ReadableStream.pipeThrough, que pueden ser utilizados para crear y transferir datos en forma de flujo (pipe) entre ReadableStream y WritableStream, con la posibilidad de invocar un manejador para transformar el flujo para cada bloque.
- En la API Streams se han añadido las clases ReadableStreamBYOBReader, ReadableByteStreamController y ReadableStreamBYOBRequest para la transmisión eficiente de datos binarios directamente sin utilizar colas internas.
- Se planea eliminar la propiedad no estándar Window.sidebar, que solo se proporciona en Firefox.
- Se ha implementado la integración del CSP (Content-Security-Policy) con WebAssembly, lo que permite aplicar restricciones del CSP también para WebAssembly. Ahora, un documento para el cual se prohíbe la ejecución de scripts a través del CSP no podrá ejecutar código WebAssembly, a menos que se establezca el parámetro ‘unsafe-eval’ o ‘wasm-unsafe-eval’.
- En CSS, se ha implementado la propiedad update en las consultas de medios, que permite vincularse a la frecuencia de actualización de información admitida por el dispositivo de salida (por ejemplo, el valor ‘slow’ se asigna a pantallas de libros electrónicos, ‘fast’ para pantallas normales, y ‘none’ para impresión).
- Para las extensiones que admiten la segunda versión del manifiesto, se ha proporcionado acceso a la API Scripting, que permite ejecutar scripts en el contexto de sitios web, insertar y eliminar CSS, así como gestionar el registro de scripts de contenido.
- En Firefox para Android, al completar formularios con datos de tarjetas de crédito, se mostrará una solicitud separada para guardar la información ingresada en el sistema de autocompletado. Se ha solucionado un problema que causaba bloqueos al abrir el teclado en pantalla cuando había una gran cantidad de datos en el portapapeles. Se ha resuelto un problema de bloqueo de Firefox al cambiar entre aplicaciones.
Además de las novedades y correcciones de errores, Firefox 102 corrige 22 vulnerabilidades, de las cuales 5 se etiquetan como críticas. La vulnerabilidad CVE-2022-34479 permite en la plataforma Linux mostrar un cuadro emergente que cubre la barra de direcciones (puede ser utilizada para simular una interfaz falsa del navegador, engañando al usuario, por ejemplo, para phishing). La vulnerabilidad CVE-2022-34468 permite eludir las restricciones del CSP que prohíben la ejecución de código JavaScript en un iframe a través de la sustitución de enlaces URI ‘javascript:’. 5 vulnerabilidades (identificadas como CVE-2022-34485, CVE-2022-34484 y CVE-2022-34483) se deben a problemas de gestión de memoria, como desbordamientos de búfer y accesos a áreas de memoria que ya han sido liberadas. Estos problemas podrían permitir la ejecución de código malicioso al abrir páginas especialmente diseñadas.
Fuente: opennet.ru
