

Se lanzó la versión del navegador web Firefox 103. Además, se han preparado actualizaciones para las ramas con soporte extendido: 91.12.0 y 102.1.0. La rama Firefox 104 entrará en fase de beta testing en las próximas horas, con un lanzamiento programado para el 23 de agosto.
Novedades principales en Firefox 103:
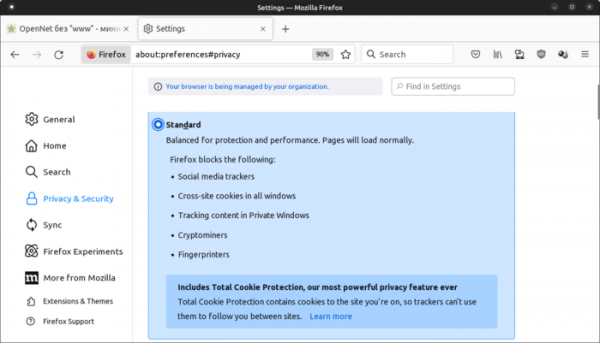
- Por defecto, se ha habilitado el modo de Protección Total de Cookies (Total Cookie Protection), que anteriormente solo se aplicaba al abrir sitios en modo de navegación privada y al elegir el modo estricto para bloquear contenido no deseado. En el modo de Protección Total de Cookies, se aplica un almacenamiento aislado para las cookies de cada sitio, lo que impide su uso para rastrear el movimiento entre sitios, ya que todas las cookies generadas por bloques externos (iframe, js, etc.) se vinculan al sitio del que se cargaron y no se transmiten al acceder a esos bloques desde otros sitios.

- Se ha mejorado el rendimiento en sistemas con monitores de alta frecuencia de actualización (120Hz+).
- En el visor PDF integrado, se ha añadido resaltado para los campos obligatorios en documentos con formularios de entrada.
- En el modo de 'imagen en imagen' se ha añadido la posibilidad de cambiar el tamaño de la fuente de los subtítulos. Se garantizó la visualización de subtítulos al ver videos en sitios como Funimation, Dailymotion, Tubi, Hotstar y SonyLIV. Anteriormente, los subtítulos solo se mostraban para YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ y sitios que utilizan el formato WebVTT (Web Video Text Track).
- Ahora se pueden usar las teclas de flecha, Tab y Shift+Tab para navegar entre los botones en la barra de pestañas.
- La función de aumento de texto para personas con problemas de visión ('Make text bigger') se ha extendido a todos los elementos de la interfaz y contenido (anteriormente solo afectaba a la fuente del sistema).
- Se ha eliminado de la configuración la opción de restaurar el soporte para certificados de firmas digitales basados en el algoritmo hash SHA-1, que ya se considera inseguro desde hace tiempo.
- Al copiar texto de formularios web, se asegura la conservación de los espacios no cómputos para evitar el quiebre automático de líneas.
- En la plataforma Linux se han resuelto problemas de rendimiento de WebGL al utilizar controladores propietarios de NVIDIA junto con DMA-Buf.
- Se ha solucionado un problema de inicio muy lento debido al procesamiento de contenido en el almacenamiento local.
- En Streams API se añadió soporte para flujos portátiles, que permiten pasar objetos ReadableStream, WritableStream y TransformStream como argumentos al llamar a postMessage(), para trasladar la ejecución de la operación a un trabajador web con clonación de datos en segundo plano.
- Para las páginas abiertas sin HTTPS y desde bloques iframe, se prohíbe el acceso a la API caches, CacheStorage y Cache.
- Se ha suspendido el soporte para los atributos scriptminsize y scriptsizemultiplier, que anteriormente se habían declarado obsoletos.
- En Windows 10 y 11 se ha asegurado el anclaje del ícono de Firefox en la barra durante la instalación.
- En la plataforma macOS se realizó la transición a una API más moderna para la gestión de bloqueos, lo que ha mejorado la capacidad de respuesta de la interfaz durante cargas altas de CPU.
- En la versión para Android se corrigió un bloqueo al cambiar a modo de pantalla dividida o al redimensionar la ventana. Se resolvió un problema que causaba reproducción inversa de video. Se corrigió un error que, bajo ciertas y raras circunstancias, provocaba un cierre inesperado al abrir el teclado en pantalla en el entorno de Android 12.
Además de las novedades y correcciones de errores en Firefox 103, se abordaron 10 vulnerabilidades, de las cuales 4 están clasificadas como críticas (bajo CVE-2022-2505 y CVE-2022-36320) causadas por problemas de manejo de memoria, como desbordamientos de búfer y acceso a áreas de memoria ya liberadas. Estos problemas podrían permitir la ejecución de código malicioso al abrir páginas especialmente diseñadas. Entre las vulnerabilidades de riesgo moderado, destaca la posibilidad de determinar la posición del cursor mediante manipulaciones con las propiedades CSS overflow y transform, y el bloqueo de la versión de Android al procesar una URL muy larga.
Fuente: opennet.ru
