

Un investigador de la Universidad Católica de Lovaina demostró en la conferencia Black Hat una técnica para comprometer el terminal de usuario Starlink, utilizado para conectar suscriptores a la red satelital de SpaceX. El terminal cuenta con un SoC de 64 bits desarrollado por STMicro específicamente para SpaceX. El entorno de programación se basa en Linux.
El método propuesto permite ejecutar su código en el terminal Starlink, obtener acceso root y acceso a una red interna inaccesible para el usuario a través de puertos estándar, que es utilizada por los terminales, por ejemplo, para actualizar firmware. Los hallazgos publicados también pueden ser aplicados para experimentos avanzados en sistemas de radio definidos por software (SDR), debido a la estructura específica del terminal Starlink (una matriz de antenas en fase, controladas por software).
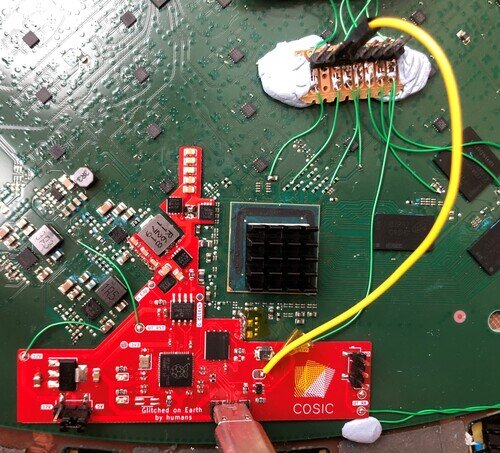
La piratería del terminal Starlink es interesante desde la perspectiva de un ataque a un sistema Linux bien protegido con una sólida implementación del modo de arranque seguro (Secure Boot). Dado que no se pudo comprometer el sistema a través de software, el ataque se llevó a cabo a nivel de hardware utilizando un equipo de laboratorio especializado. Al final, el equipo necesario para la piratería se redujo a una placa de modificación (modchip) lista que utiliza un microcontrolador Raspberry Pi RP2040 (Cortex M0 de 2 núcleos).
La placa modchip preparada se conecta a ciertas pistas de la placa base del terminal Starlink y provoca un fallo al alterar el voltaje en ciertas partes del circuito eléctrico («voltage fault»). Provocar un fallo en el momento de verificar la firma digital en el bootloader ROM (BL1) permite ejecutar código arbitrario en el SoC, a pesar de la falta de una firma digital válida para dicho código.
El esquema de la placa para hackear terminales Starlink ha sido publicado en GitHub en formato KiCad. También se ha publicado el código del firmware utilizado para el ataque. El costo de fabricación de la placa se estima en aproximadamente 25 dólares.
Fuente: opennet.ru
