

La empresa Sysdig, que desarrolla la herramienta de código abierto del mismo nombre para el análisis del rendimiento del sistema, ha publicado los resultados de un estudio sobre más de 250,000 imágenes de contenedores Linux alojadas en el directorio Docker Hub, sin señales de ser imágenes verificadas u oficiales. Como resultado, 1,652 imágenes fueron clasificadas como maliciosas.
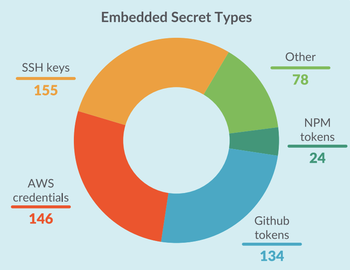
En 608 imágenes se identificaron componentes para la minería de criptomonedas, en 288 se dejaron tokens de acceso (en 155 claves SSH, en 146 tokens de AWS, en 134 tokens de GitHub, en 24 tokens de la API de NPM), en 266 había medios para evadir cortafuegos a través de proxies, en 134 figuraban dominios registrados recientemente, en 129 había solicitudes a sitios considerados maliciosos.
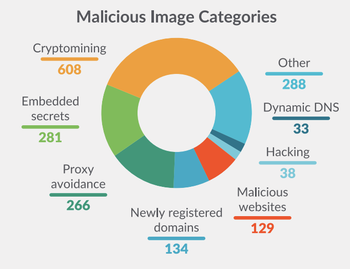
Algunas imágenes con mineros de criptomonedas para atraer usuarios utilizaron nombres que incluían los títulos de proyectos de código abierto conocidos, como ubuntu, golang, joomla, liferay y drupal, o aplicando el método de typosquatting (asignación de nombres similares que difieren en algunos caracteres). Entre las imágenes maliciosas más populares se destacan vibersastra/ubuntu y vibersastra/golang, que fueron descargadas más de 10,000 y 6,900 veces, respectivamente.
Fuente: opennet.ru
