

Google ha presentado la herramienta OSV-Scanner para verificar la presencia de vulnerabilidades no corregidas en el código y aplicaciones, considerando toda la cadena de dependencias relacionadas con el código. OSV-Scanner permite identificar situaciones en las que una aplicación se vuelve vulnerable debido a problemas en una de las bibliotecas utilizadas como dependencia. La biblioteca vulnerable puede ser utilizada indirectamente, es decir, invocada a través de otra dependencia. El código del proyecto está escrito en Go y se distribuye bajo la licencia Apache 2.0.
OSV-Scanner puede escanear automáticamente de manera recursiva el árbol de directorios, identificando proyectos y aplicaciones por la presencia de directorios git (la información sobre vulnerabilidades se determina mediante el análisis de los hashes de los commits), archivos SBOM (Software Bill Of Material en formatos SPDX y CycloneDX), manifiestos o archivos lock de gestores de paquetes como Yarn, NPM, GEM, PIP y Cargo. También se admite el escaneo del contenido de imágenes de contenedores docker construidas a partir de paquetes de repositorios Debian.
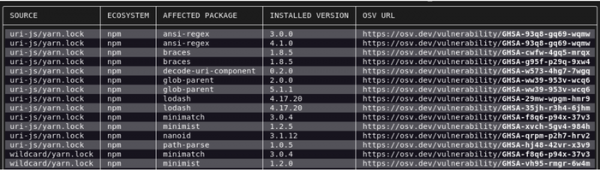
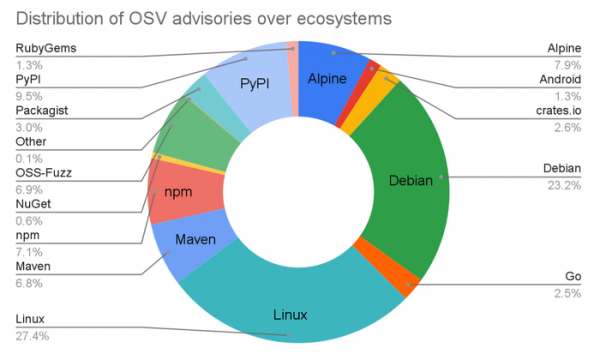
La información sobre vulnerabilidades se obtiene de la base de datos OSV (Open Source Vulnerabilities), que abarca datos sobre problemas de seguridad en los repositorios de Crates.io (Rust), Go, Maven, NPM (JavaScript), NuGet (C#), Packagist (PHP), PyPI (Python), RubyGems, Android, Debian y Alpine, así como datos sobre vulnerabilidades en el núcleo de Linux y detalles de informes de vulnerabilidades en proyectos alojados en GitHub. La base de datos OSV refleja el estado de corrección del problema, indica commits con la aparición y solución de la vulnerabilidad, el rango de versiones vulnerables, enlaces al repositorio del proyecto con el código y notificaciones sobre el problema. La API proporcionada permite rastrear la manifestación de la vulnerabilidad a nivel de commits y etiquetas, y analizar la susceptibilidad de productos derivados y dependencias al problema.
Fuente: opennet.ru
