

Se ha encontrado una vulnerabilidad CVE-2022-44268 en el paquete ImageMagick, que es frecuentemente utilizado por desarrolladores web para la conversión de imágenes, la cual puede llevar a la filtración del contenido de archivos al convertir imágenes PNG manipuladas por un atacante. Esta vulnerabilidad amenaza a los sistemas que procesan imágenes externas y luego permiten la carga de los resultados de la conversión.
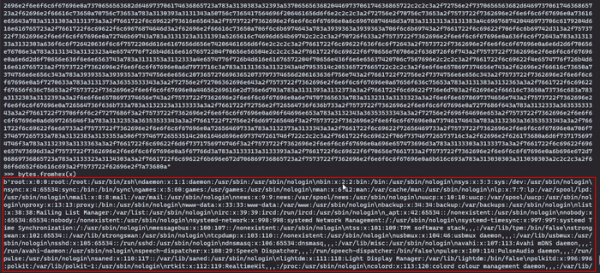
La vulnerabilidad se debe a que, al procesar una imagen PNG, ImageMagick utiliza el contenido del parámetro "profile" del bloque de metadatos para determinar el nombre del archivo de perfil que se incluye en el archivo resultante. Así, para realizar un ataque, basta con agregar al PNG un parámetro "profile" con la ruta de archivo deseada (por ejemplo, "/etc/passwd"), y al procesar tal imagen, por ejemplo, al redimensionar la imagen, el contenido del archivo requerido se incluirá en el archivo de salida. Si en lugar del nombre del archivo se indica "-", el procesador se quedará bloqueado esperando una entrada del flujo estándar, lo que se puede utilizar para llevar a cabo una denegación de servicio (CVE-2022-44267).
Aún no se ha lanzado una actualización que corrija la vulnerabilidad, pero los desarrolladores de ImageMagick han recomendado como solución alternativa bloquear el acceso a determinadas rutas de archivo mediante la creación de una regla en la configuración. Por ejemplo, para prohibir el acceso a rutas absolutas y relativas en policy.xml se puede agregar:
Ya se ha publicado un script en acceso público para generar imágenes PNG que explotan la vulnerabilidad.
Fuente: opennet.ru
