

Investigadores de Horizon3 han llamado la atención sobre problemas de seguridad en la mayoría de las instalaciones de la plataforma de análisis y visualización de datos Apache Superset. En 2124 de los 3176 servidores públicos analizados con Apache Superset se identificó el uso de una clave de cifrado estándar, que está configurada por defecto en el archivo de configuración de ejemplo. Esta clave se utiliza en la biblioteca de Python Flask para generar cookies de sesión, lo que permite a un atacante al tanto de la clave crear parámetros de sesión fraudulentos, conectarse a la interfaz web de Apache Superset y descargar datos de bases de datos vinculadas o ejecutar código con los derechos de Apache Superset.
Curiosamente, los investigadores informaron inicialmente a los desarrolladores sobre el problema en 2021, tras lo cual en el lanzamiento de Apache Superset 1.4.1, lanzado en enero de 2022, el valor del parámetro SECRET_KEY fue reemplazado por la cadena 'CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET', y se añadió una verificación al código que genera un aviso en el registro al detectarse dicho valor.
En febrero de este año, los investigadores decidieron repetir el escaneo de sistemas vulnerables y se encontraron con que pocos prestan atención a las advertencias y el 67% servidores Apache Superset todavía utiliza claves de los ejemplos de configuración, plantillas de despliegue o documentación. Entre las organizaciones que utilizan claves por defecto se encuentran algunas grandes empresas, universidades e instituciones gubernamentales.
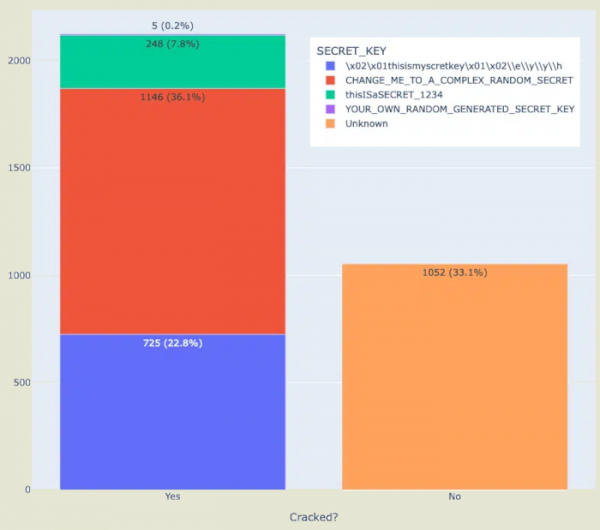
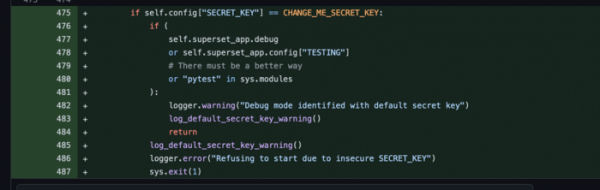
La inclusión de una clave de trabajo en el ejemplo de configuración se ha considerado ahora como una vulnerabilidad (CVE-2023-27524), que se ha solucionado en el lanzamiento de Apache Superset 2.1 mediante un mensaje de error que bloquea el inicio de la plataforma al usar la clave proporcionada en el ejemplo (solo se considera la clave proporcionada en el ejemplo de la versión actual, las viejas claves estándar y las claves de plantillas y documentación no son bloqueadas). Se ha propuesto un script especial para verificar la existencia de la vulnerabilidad a través de la red.
Fuente: opennet.ru
