

Se ha publicado la versión 3.2 del proyecto Kata Containers, que desarrolla una pila para la ejecución de contenedores utilizando aislamiento basado en mecanismos de virtualización completos. El proyecto fue creado por las empresas Intel y Hyper mediante la fusión de las tecnologías Clear Containers y runV. El código del proyecto está escrito en los lenguajes Go y Rust, y se distribuye bajo la licencia Apache 2.0. El desarrollo del proyecto está supervisado por un grupo de trabajo establecido bajo los auspicios de la organización independiente OpenStack Foundation, que incluye empresas como Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE y ZTE.
La base de Kata es un runtime que permite crear máquinas virtuales compactas, ejecutadas utilizando un hipervisor completo, en lugar de utilizar contenedores tradicionales que comparten el núcleo de Linux y están aislados mediante espacios de nombres y cgroups. El uso de máquinas virtuales permite lograr un mayor nivel de seguridad, protegiendo contra ataques provocados por la explotación de vulnerabilidades en el núcleo de Linux.
Kata Containers está orientado a la integración en las infraestructuras de aislamiento de contenedores existentes con la capacidad de utilizar tales máquinas virtuales para mejorar la protección de los contenedores tradicionales. El proyecto proporciona mecanismos para asegurar la compatibilidad de las máquinas virtuales ligeras con diversas infraestructuras de aislamiento de contenedores, plataformas de orquestación de contenedores y especificaciones como OCI (Open Container Initiative), CRI (Container Runtime Interface) y CNI (Container Networking Interface). Hay disponibles herramientas para la integración con Docker, Kubernetes, QEMU y OpenStack.
La integración con los sistemas de gestión de contenedores se logra mediante una capa que simula la gestión del contenedor, que a través de una interfaz gRPC y un proxy especial se comunica con el agente de control en la máquina virtual. Dentro del entorno virtual, que es iniciado por el hipervisor, se utiliza un núcleo de Linux especialmente optimizado, que contiene solo el conjunto mínimo de capacidades necesarias.
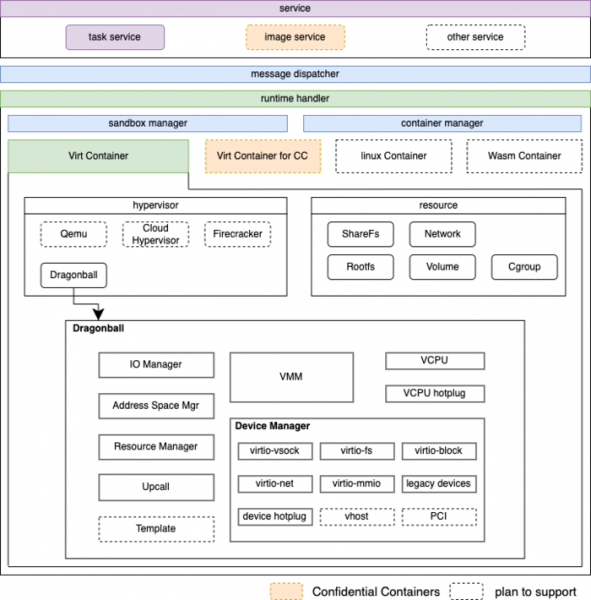
Como hipervisor, se admite el uso de Dragonball Sandbox (edición KVM, optimizada para contenedores) con la herramienta QEMU, así como Firecracker y Cloud Hypervisor. El entorno del sistema incluye un demonio de inicialización y un agente (Agent). El agente permite ejecutar imágenes de contenedor especificadas por el usuario en formato OCI para Docker y CRI para Kubernetes. Al usarlo junto con Docker, se crea un entorno separado para cada contenedor. máquina virtual, es decir, el entorno ejecutable que se aplica sobre el hipervisor se utiliza para ejecutar contenedores anidados.
Para reducir el consumo de memoria, se emplea el mecanismo DAX (acceso directo al sistema de archivos omitiendo la caché de páginas sin usar el nivel de dispositivos de bloques), y para la deduplicación de áreas de memoria idénticas, se utiliza la tecnología KSM (Kernel Samepage Merging), lo que permite organizar el uso compartido de recursos del sistema anfitrión y conectar un entorno de sistema común a diferentes sistemas invitados.
En la nueva versión:
- Además de admitir la arquitectura AMD64 (x86_64), se están generando versiones para las arquitecturas ARM64 (Aarch64) y s390 (IBM Z). Se está desarrollando soporte para la arquitectura ppc64le (IBM Power).
- Para organizar el acceso a las imágenes de contenedores, se utiliza el sistema de archivos Nydus 2.2.0, que emplea la direccionamiento por contenido para una colaboración efectiva con imágenes estándar. Nydus admite la carga bajo demanda de imágenes (cargando solo cuando es necesario), asegura la deduplicación de datos repetidos y puede usar diferentes backends para el almacenamiento real. Se proporciona compatibilidad con POSIX (de manera similar a Composefs, la implementación de Nydus combina las capacidades de OverlayFS con EROFS o un módulo FUSE).
- En el núcleo del proyecto Kata Containers se ha integrado el gestor de máquinas virtuales Dragonball, que ahora se desarrollará en un repositorio común.
- Se ha añadido una función de depuración a la utilidad kata-ctl para conectarse a la máquina virtual desde el entorno anfitrión.
- Se han ampliado las capacidades de gestión de GPU y se ha añadido soporte para la asignación de GPU a contenedores para cálculos confidenciales (Confidential Container), en los que se garantiza el cifrado de datos, memoria y el estado de ejecución para proteger en caso de compromiso del entorno anfitrión o del hipervisor.
- Se ha añadido un subsistema de gestión de dispositivos en Runtime-rs, utilizado en contenedores o entornos de sandbox. Se admite la operación con vfio, dispositivos de bloque, de red y otros tipos de dispositivos.
- Se ha asegurado la compatibilidad con OCI Runtime 1.0.2 y Kubernetes 1.23.1.
- Se recomienda utilizar la versión 6.1.38 del núcleo de Linux con parches.
- El desarrollo ha sido trasladado del uso del sistema de integración continua Jenkins a GitHub Actions.
Fuente: opennet.ru
