

Los desarrolladores de la red anónima Tor publicaron los resultados de la auditoría del navegador Tor Browser y las herramientas desarrolladas por el proyecto OONI Probe, rdsys, BridgeDB y Conjure, utilizadas para eludir la censura. La auditoría fue realizada por la empresa Cure53 desde noviembre de 2022 hasta abril de 2023.
Durante la revisión se encontraron 9 vulnerabilidades, de las cuales dos fueron clasificadas como peligrosas, una recibió un nivel de peligro medio, y 6 fueron consideradas problemas con un bajo nivel de peligrosidad. También se encontraron 10 problemas en la base de código que fueron catalogados como deficiencias no relacionadas con la seguridad. En general, el código del proyecto Tor fue calificado como conforme a las prácticas de programación segura.
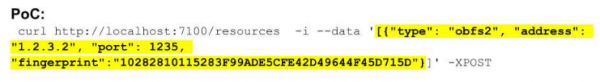
La primera vulnerabilidad peligrosa estaba presente en el backend del sistema distribuido rdsys, que proporciona a los usuarios censurados recursos como listas de proxies y enlaces de descarga. La vulnerabilidad fue provocada por la falta de autenticación al acceder al manejador de registro de recursos y permitía a un atacante registrar su propio recurso malicioso para ser entregado a los usuarios. La explotación se reduce a enviar una solicitud HTTP al manejador de rdsys.
La segunda vulnerabilidad peligrosa se encontró en Tor Browser y fue causada por la falta de verificación de la firma digital al recibir la lista de nodos puente a través de rdsys y BridgeDB. Dado que la lista se carga en el navegador en la etapa previa a la conexión a la red anónima Tor, la falta de verificación de la firma digital criptográfica permitía a un atacante sustituir el contenido de la lista, por ejemplo, a través de la interceptación de la conexión o el hacking servidores, a través del cual se distribuye la lista. En caso de un ataque exitoso, el delincuente podría organizar la conexión de los usuarios a través de su propio nodo puente comprometido.
Una vulnerabilidad de peligrosidad media estaba presente en el subsistema rdsys en el script de despliegue de construcciones y permitía a un atacante elevar sus privilegios de usuario nobody a usuario rdsys, si tenía acceso a servidor y la capacidad de escribir en el directorio de archivos temporales. La explotación de la vulnerabilidad se reduce a reemplazar el archivo ejecutable colocado en el directorio /tmp. Obtener los derechos de usuario rdsys permite al atacante realizar cambios en los archivos ejecutables que se ejecutan a través de rdsys.
Las vulnerabilidades de bajo riesgo estaban principalmente relacionadas con el uso de dependencias obsoletas que contenían vulnerabilidades conocidas, o con la posibilidad de causar un ataque de denegación de servicio. Entre las vulnerabilidades menores en Tor Browser se destaca la posibilidad de eludir la prohibición de ejecución de JavaScript al configurar el nivel de protección más alto, la falta de restricciones en la carga de archivos y una potencial filtración de información a través de la página de inicio del usuario, lo que permite rastrear a los usuarios entre reinicios.
Actualmente, todas las vulnerabilidades han sido corregidas, y se ha implementado autenticación para todos los manejadores de rdsys, además de haber añadido una verificación de las listas que se cargan en Tor Browser mediante firma digital.
Adicionalmente, se puede mencionar el lanzamiento del navegador Tor Browser 13.0.1. Este lanzamiento está sincronizado con la base de código de Firefox 115.4.0 ESR, donde se han corregido 19 vulnerabilidades (13 reconocidas como peligrosas). Las correcciones de vulnerabilidades de la rama de Firefox 119 han sido trasladadas a la versión de Tor Browser 13.0.1 para Android.
Fuente: opennet.ru
