

El Centro de Coordinación CERT (grupo de respuesta ante emergencias informáticas) ha publicado una advertencia sobre una serie de vulnerabilidades en implementaciones de diversos protocolos de aplicación que utilizan el protocolo UDP como transporte. Las vulnerabilidades pueden ser explotadas para llevar a cabo ataques de denegación de servicio debido a la posibilidad de un bucle en el intercambio de paquetes entre dos hosts. Por ejemplo, los atacantes pueden agotar el ancho de banda disponible de la red, interrumpir los servicios en red (por ejemplo, mediante la creación de una alta carga y el exceso del límite de solicitudes) y llevar a cabo amplificadores de tráfico para ataques DDoS.
Entre los protocolos, algunas implementaciones de los cuales son vulnerables, se mencionan DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) y QOTD (RFC865). La existencia de una vulnerabilidad (CVE-2024-2169) ha sido confirmada en productos específicos de empresas como Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) y MikroTik. Como medidas de mitigación para bloquear estas vulnerabilidades, se recomienda habilitar en el firewall el bloqueo de suplantación (uRPF), limitar el acceso a servicios UDP innecesarios y configurar un límite de tasa de tráfico (rate-limit y QoS).
Las vulnerabilidades son causadas por la falta de protección del protocolo UDP contra la suplantación de direcciones; si no hay protección contra la suplantación en los enrutadores de tránsito, un atacante puede especificar en un paquete UDP la dirección IP de un servidor arbitrario y enviar ese paquete a otro servidor, que devolverá la respuesta a la dirección falsa especificada. El método de ataque se reduce a crear una situación de bucle en el intercambio de paquetes entre servidores que utilizan implementaciones vulnerables del protocolo. Por ejemplo, en respuesta a un paquete recibido, el servidor objetivo puede enviar una respuesta con un código de error, mientras que el servidor cuya dirección fue sustituida por el atacante devolverá su respuesta, lo que a su vez conducirá al retorno del paquete con el código de error. Así, servidores comenzarán a jugar entre sí los paquetes en un 'ping-pong' infinito.
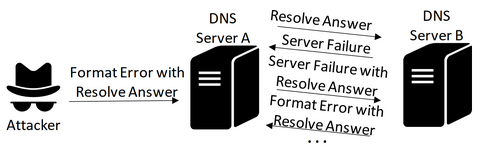
Es notable que este método de ataque no es nuevo y en servidor La sincronización horaria de ntpd ha eliminado una variante de ataque desde 2009 (CVE-2009-3563) en las versiones 4.2.4p8 y 4.2.5. El ataque consistía en enviar un paquete NTP con una dirección falsa y el flag MODE_PRIVATE activado, lo que hacía que el servidor objetivo devolviera una respuesta indicando la imposibilidad de utilizar el modo privado, manteniendo el flag MODE_PRIVATE activado en la respuesta. Por consiguiente, otro servidor tampoco podía procesar dicho flag y devolvía su propia respuesta, lo que resultaba en un bucle en el intercambio de paquetes entre dos servidores NTP. Se publicó una advertencia sobre la posibilidad de llevar a cabo un ataque similar en el protocolo DNS ya en 1996.
Un escaneo global de direcciones en Internet ha mostrado que actualmente hay al menos 23,000 servidores TFTP vulnerables, 63,000 servidores DNS, 89,000 servidores NTP, 56,000 servicios Echo/RFC862, 22,000 servicios Chargen/RFC864 y 21,000 servicios QOTD/RFC865. Se supone que, en el caso de los servidores NTP, la presencia de vulnerabilidades no corregidas está relacionada con el uso de versiones muy antiguas de ntpd, lanzadas antes de 2010. Los servicios Echo, Chargen y QOTD son inherentemente vulnerables debido a su arquitectura. La situación con los servidores TFTP y DNS requiere atención por parte de sus administradores. Los servidores atftpd y tftpd no están expuestos a este problema, ya que utilizan un número de puerto de red de origen aleatorio al enviar respuestas. Entre los servidores DNS vulnerables se menciona dproxy-nexgen. En los productos de Microsoft, el problema se manifiesta en WDS (Servicios de Implementación de Windows), mientras que en productos de Cisco, el problema está presente en los enrutadores de las series 2800 y 2970.
Fuente: opennet.ru
