

La compañía Google ha publicado la nueva versión del navegador web Chrome 123. Al mismo tiempo, está disponible una versión estable del proyecto de código abierto Chromium, que sirve como base para Chrome. El navegador Chrome se diferencia de Chromium por el uso de los logotipos de Google, la presencia de un sistema de notificación en caso de fallos, módulos para la reproducción de contenido de video protegido contra copias (DRM), un sistema de instalación automática de actualizaciones, la inclusión constante de la protección Sandbox, el suministro de claves para la API de Google y la transmisión de parámetros RLZ durante las búsquedas. Para aquellos que necesitan más tiempo para actualizar, se mantiene por separado la rama Extended Stable, que se apoya durante 8 semanas. La próxima versión de Chrome 124 está programada para el 16 de abril.
Principales cambios en Chrome 123:
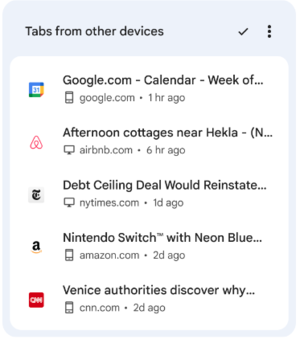
- En la página que se muestra al abrir una nueva pestaña, se ha añadido una nueva sección que muestra enlaces de pestañas recientemente abiertas en otros dispositivos vinculados a la misma cuenta de Google.

- Se ha agregado soporte para la codificación de contenido usando el algoritmo de compresión Zstandard (zstd), además de los algoritmos previamente admitidos como gzip, brotli y deflate.
- Se ha eliminado la implementación del códec de video de código abierto Theora, creado por la Xiph.org Foundation basado en el códec VP3 y soportado en Firefox y Chrome desde 2009, pero no soportado en Chrome para Android ni en navegadores basados en WebKit como Safari. Se menciona como razón para la retirada del soporte de Theora las preocupaciones de que la implementación de Theora, que contiene una lógica de análisis de datos binarios y decodificación de flujos bastante compleja, podría tener vulnerabilidades similares a los recientes problemas críticos con el codificador VP8. Según los desarrolladores, debido al aumento de ataques 0-day en los códecs multimedia, los riesgos de seguridad superan el nivel de demanda del códec Theora, que apenas se utiliza en la práctica, pero sigue siendo un objetivo significativo para ataques potenciales.
- Se ha continuado el aumento gradual del porcentaje de usuarios para los cuales se ha desactivado el soporte de cookies de terceros, emitidas cuando se accede a sitios diferentes del dominio de la página actual. Estas cookies se utilizan para rastrear los movimientos del usuario entre sitios en el código de redes publicitarias, widgets de redes sociales y sistemas de webanalítica. Los cambios se están promoviendo en el marco de la iniciativa Privacy Sandbox, destinada a lograr un compromiso entre la necesidad de los usuarios de mantener la privacidad y el deseo de las redes publicitarias y sitios de rastrear las preferencias de los visitantes. Se planea expandir gradualmente la desactivación de las cookies de terceros y llevarla al 100% para el tercer trimestre de 2024. Para desactivarlas sin esperar cambios externos, se ha previsto la configuración "chrome://flags/#test-third-party-cookie-phaseout".
- Para un pequeño porcentaje de usuarios en EE. UU. se ha habilitado el soporte para capacidades que utilizan aprendizaje automático: el modo de agrupación inteligente de pestañas, el generador de temas y el asistente interactivo, de los cuales se habló en el anuncio del lanzamiento de Chrome 121. Para sistemas con gestión de configuración centralizada, el administrador puede activar herramientas de AI a nivel de políticas, sin necesidad de habilitar el modo experimental.
- En el servicio de sincronización de configuraciones, historial y marcadores (Chrome Sync) se ha interrumpido el soporte para versiones anteriores a Chrome 82.
- Al habilitar la protección avanzada del navegador (Safe Browsing > Enhanced protection), se realiza el envío a Google de información sobre los permisos extendidos solicitados por los sitios web (tales páginas se verifican en una base de datos externa de contenido malicioso y, en caso de coincidencia, se muestra inmediatamente una advertencia al usuario). También se ha incluido el envío de telemetría sobre la cancelación por parte del usuario de las advertencias mostradas antes de abrir páginas que Google ha incluido en su lista negra.
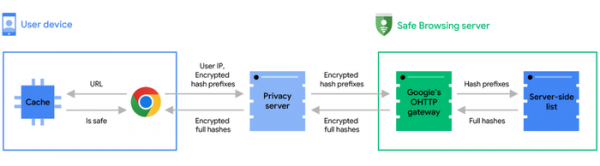
- Google ha publicado un artículo explicando los métodos utilizados para verificar la seguridad de las páginas que el usuario abre a partir de la base de datos de contenido malicioso, ubicada externamente. servidorPara preservar la privacidad al verificar las URL abiertas por el usuario, se envían a Google no hashes completos de las URL, sino solo el prefijo con los primeros 4 bytes del hash. En servidor Este prefijo se verifica en la base de datos de páginas maliciosas y, en caso de coincidencia, se devuelve al navegador del usuario la lista de hashes completos correspondientes al prefijo, donde ya se lleva a cabo la verificación final con el hash completo de 32 bytes de la URL. Para excluir la asociación de la solicitud con la dirección IP del usuario, el prefijo del hash se envía inicialmente a un proxy intermedio, que transmite la solicitud al servidor del sistema Safe Browsing en su nombre.

- Se ha implementado la salida de advertencias en la consola de herramientas para desarrolladores web al enviar una solicitud de página a la red interna (192.168.x.x, 10.x.x.x, etc.), si tales solicitudes se realizan fuera de un contexto seguro y no han pasado una verificación proactiva. Antes de enviar realmente la solicitud iniciada por el sitio al recurso en la red interna, el navegador primero enviará una solicitud de prueba proactiva y verificará si el servidor devuelve el encabezado HTTP 'Access-Control-Allow-Private-Network: true', que permite el acceso a la red interna. Si el acceso no está permitido, se trata de un intento de acceso no autorizado a un servicio interno, lo que puede ser un indicio de un intento de ataque a través del navegador a recursos en la red local (por ejemplo, un atacante podría insertar en un iframe una solicitud a la interfaz web del enrutador doméstico, del tipo ''). En la versión 130 de Chrome, se planea sustituir la advertencia por un error y bloquear las solicitudes que no hayan pasado la verificación.
- En Chrome para Android e iOS se ha añadido la posibilidad de continuar navegando por sitios web que anteriormente fueron abiertos en otros dispositivos asociados a la misma cuenta de Google.
- En Chrome para Android se ha cambiado el método de almacenamiento de contraseñas locales que no se sincronizan con otros dispositivos. Antes, las contraseñas locales se almacenaban en el perfil de Chrome, pero ahora se trasladarán al almacenamiento de contraseñas que ofrecen los servicios de Google Play, el cual ya se utiliza para almacenar la contraseña de la cuenta de Google. En Chrome 123, el nuevo modo de almacenamiento se activa para usuarios sin contraseñas locales, y en la versión 124 de Chrome se aplicará a usuarios con contraseñas locales.
- Se ha añadido una API para el enrutamiento estático de Service Workers (Service Worker Static Routing), que permite excluir la ejecución de JavaScript y la interceptación por parte de los Service Workers al solicitar recursos que cumplen con ciertas condiciones. En otras palabras, la API permite determinar cómo se deben cargar ciertos recursos y desactivar la invocación del Service Worker para recursos que pueden ser extraídos del caché o cargados directamente. Se pueden utilizar patrones de URL, métodos de solicitud, tipos de contenido (documento, incrustar, fuente, video, etc.) y el estado de ejecución («running», «not-running») como criterios para la toma de decisiones. Por ejemplo, para enviar una solicitud POST con datos de un formulario web directamente, sin invocar al Service Worker, se puede especificar: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '/form/*', requestMethod: 'post' }, source: 'network' }); });
- Se ha añadido la función light-dark() en CSS para adaptar el esquema de color a la configuración del modo claro u oscuro. En la función se pueden especificar dos valores que se seleccionarán según el modo claro u oscuro. Por ejemplo, «background-color: light-dark(lime, green);».
- Se ha añadido la API Long Animation Frames para diagnosticar la capacidad de respuesta de la interfaz del sitio web y identificar cuellos de botella en el renderizado.
- Se ha añadido soporte para el valor «picture-in-picture» en la consulta de medios «display-mode», lo que permite crear reglas CSS aplicables solo cuando la aplicación web se muestra en modo «picture-in-picture». @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- En la propiedad CSS «align-content» se ha implementado la capacidad de trabajar con contenedores de bloques y celdas de tablas. Por ejemplo, «display: block», «display: list-item», «display: table-cell» ahora se pueden alinear usando «align-content».
- Se ha añadido la propiedad CSS «field-sizing», que permite hacer que el tamaño de los elementos de formulación dependa de su contenido, por ejemplo, para aumentar automáticamente el tamaño de un campo de texto a medida que se ingresan datos.
- En la interfaz de JavaScript NavigationActivation se ha añadido el parámetro navigation.activation, que refleja el estado de activación del documento (por ejemplo, se puede determinar que el documento ha sido restaurado de la caché después de hacer clic en los botones de navegación "adelante" o "atrás"). Este parámetro se puede usar para adaptar el contenido de la página dependiendo de cómo llegó el usuario a ella; por ejemplo, se puede mostrar una animación diferente si el usuario proviene de la página de inicio.
- Se han realizado mejoras en las herramientas para desarrolladores web.
Además de las novedades y correcciones de errores, en la nueva versión se han resuelto 12 vulnerabilidades. Muchas de las vulnerabilidades fueron identificadas a través de pruebas automatizadas con herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. No se han encontrado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por descubrimiento de vulnerabilidades para esta versión, Google ha otorgado 7 premios por un total de 22 mil dólares estadounidenses (un premio de $10000, uno de $4000, uno de $3000 y uno de $1000, y dos premios de $2000). El monto de una de las recompensas aún no se ha determinado.
Fuente: opennet.ru
