

Un grupo de investigadores de la Universidad Católica de Lovaina (Bélgica) ha detectado una vulnerabilidad arquitectónica (CVE-2023-52424) en el estándar Wi-Fi IEEE 802.11, que permite establecer una conexión con una red inalámbrica menos segura en lugar de la red de confianza a la que el usuario pretendía conectarse, lo que posibilita la interceptación y manipulación del tráfico. El problema se manifiesta en las pilas inalámbricas de cualquier sistema operativo y afecta a los métodos de autenticación WPA3, WEP, EAP, AMPE y FILS.
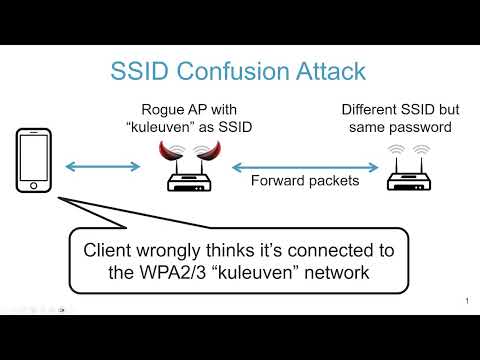
La técnica de ataque propuesta, denominada Confusión SSID, permite eludir los métodos de autenticación presentes en el protocolo de acceso, que protegen contra la suplantación del identificador de red SSID y evitan la creación de redes fraudulentas con el mismo nombre de la red a la que se conecta el cliente. La causa del problema radica en la definición en el estándar de situaciones en las que el SSID puede no estar autenticado. En particular, para señalar su presencia, el punto de acceso envía en modo broadcast tramas beacon que incluyen información sobre el SSID de la red. Para simplificar el proceso de búsqueda de redes, los clientes no autentican el SSID en esos tramas, ya que se supone que la verificación será necesaria después de que el cliente decida conectarse a la red.
Para llevar a cabo con éxito el ataque, se requiere que el usuario inicie la conexión a una red inalámbrica específica y que haya otra red inalámbrica cercana con los mismos parámetros de conexión que la primera. Esto se práctica, por ejemplo, cuando se crean diferentes redes para las bandas de 2.4GHz y 5GHz, una de las cuales está débilmente protegida y es vulnerable a ataques clásicos de interceptación de tráfico, como KRACK o Frag. Esta configuración problemática también se aplica en algunas redes universitarias que soportan el servicio Eduroam. El atacante debe estar dentro del alcance de la señal para poder interponerse entre el usuario y la red objetivo (MitM). Para realizar el ataque, el delincuente no necesita conocer las credenciales de la víctima.
El ataque consiste en que el atacante crea un punto de acceso (WrongAP en el diagrama) que proporciona en otro canal la retransmisión de solicitudes a una red suplantada menos protegida (WrongNet), a la que el cliente debe conectarse en lugar de la red deseada (TrustedNet). El punto de acceso puede ser creado en un portátil normal y se utiliza para organizar un ataque MitM multicanal a la víctima (MC MitM). El ataque se lleva a cabo en tres etapas:
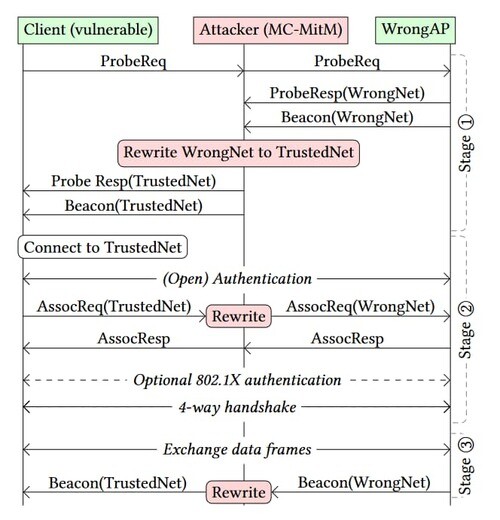
Aprovechando una vulnerabilidad, el atacante puede obligar al cliente a conectarse a una red menos protegida, y en la interfaz se mostrará el SSID de la red a la que el usuario inicialmente pretendía conectarse, y no a la que está realmente conectado. Una vez que el usuario se conecta a través de una red no segura, el atacante puede analizar e interferir en flujos de tráfico no cifrados. Esto ocurre cuando se utilizan algunos VPN, como WARP, hide.me y Windscribe, el VPN no será utilizado al conectarse a redes marcadas en la configuración como de confianza.
El ataque se aplica a los protocolos de autenticación inalámbrica que utilizan EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) y 802.1X, así como en el modo opcional de operación del protocolo WPA3, donde el SSID no se utiliza al formar la clave PMK (Pairwise Master Key). Esto se hace para excluir datos conocidos en el proceso de formación de la clave, con el fin de proteger contra varios ataques criptográficos. El protocolo FILS (Fast Initial Link Setup) es vulnerable cuando se utiliza una PMK creada durante la negociación de conexión basada en EAP. Los protocolos WPA1, WPA2 y FT (Fast BSS Transition) no presentan el mismo problema, ya que requieren un SSID correcto al negociar la conexión.
Para protegerse contra el ataque de Confusión de SSID en el punto de acceso, se menciona la inclusión en el estándar 802.11 del requisito de autenticar el SSID al conectarse, lo que puede implementarse al añadir el SSID en la función de formación de claves o al incluir el SSID como uno de los datos adicionales verificados durante la negociación de conexión. En el lado del cliente, la protección se puede organizar asegurando la protección de los cuadros beacon (que se aplicará en WiFi 7). Los creadores de redes pueden prevenir el ataque al evitar el uso de credenciales compartidas en redes con diferentes SSID. Los usuarios pueden protegerse utilizando VPN confiables al conectarse a cualquier red inalámbrica.
Fuente: opennet.ru
