

La empresa Stamus Networks ha publicado una nueva versión del sistema operativo SELKS 10, diseñado para la implementación de sistemas de detección y prevención de intrusiones en red, así como para la organización de la respuesta a amenazas identificadas y el monitoreo de la seguridad de la red. A los usuarios se les ofrece una solución completamente lista para la gestión de la seguridad en red que se puede utilizar inmediatamente después de la descarga. La distribución soporta funcionamiento en modo Live y arranque en entornos de virtualización o contenedores. Los desarrollos del proyecto se distribuyen bajo la licencia GPLv3. Se han creado dos imágenes ISO para su descarga: una con el entorno gráfico Xfce (3.5 GB) y otra que opera en modo consola (2.7 GB).
La distribución se basa en paquetes de Debian y utiliza el sistema de detección de ataques de código abierto Suricata. Los datos provenientes de diferentes fuentes son procesados a través de la plataforma Logstash y se almacenan en ElasticSearch. Para rastrear el estado actual y los incidentes identificados, se ofrece una interfaz web, implementada sobre la interfaz de Kibana. Para gestionar las reglas y visualizar la actividad relacionada se utiliza la interfaz web Stamus CE. También incluye un sistema para la captura, almacenamiento e indexación de paquetes de red Arkime, una interfaz para evaluar los eventos ocurridos llamada EveBox, y el analizador de datos CyberChef.
Principales mejoras:
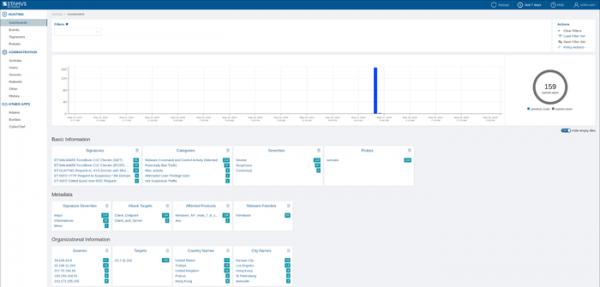
- Se han incorporado al interfaz de usuario funcionalidades adicionales de la plataforma comercial SSP (Stamus Security Platform) en desarrollo paralelo. Se ha trabajado en la simplificación de la interfaz web y en consolidar la información sobre la detección de amenazas, la búsqueda de actividades sospechosas y el análisis de pruebas.

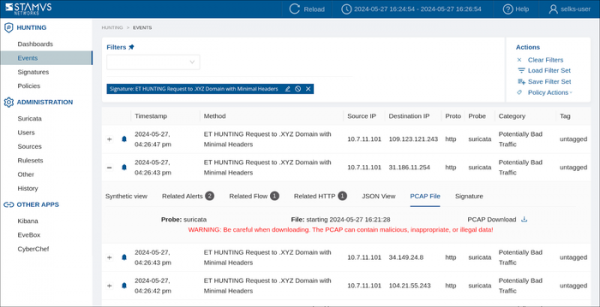
- Se ha añadido la posibilidad de captura selectiva de paquetes relacionados con eventos identificados y su exportación desde la interfaz para el análisis de actividades sospechosas en formato PCAP. Los volcar contenidos incluyen todos los datos sobre la sesión de red asociada a la amenaza identificada. El volcado puede ser utilizado para el análisis de incidentes tanto dentro de SELKS como en herramientas externas, como Wireshark.

- El sistema para la captura, almacenamiento e indexación de paquetes de red Arkime se ha actualizado a la versión 5.0, que incluye soporte para la búsqueda simultánea de información sobre varios objetos en fuentes abiertas (OSINT), se ha modificado el diseño del bloque de información detallada, se ha implementado un subsistema de configuración unificado, se ha añadido soporte para los métodos de huellas de tráfico JA4 y JA4+, y se ha implementado la posibilidad de importar volcados de PCAP guardados.
- Se ha utilizado la base de datos PostgreSQL en lugar de SQLite para el almacenamiento de datos.
- La base de paquetes se ha actualizado a Debian 12.
Fuente: opennet.ru
