

La compañía Oligo Security ha publicado información sobre una vulnerabilidad que afecta a Chrome, Firefox y Safari, y que permite eludir la restricción de acceso a servicios de red disponibles solo en el sistema local, accediendo a través de la dirección IP 0.0.0.0. Las primeras advertencias sobre esta vulnerabilidad se publicaron hace 18 años, pero hasta hoy el problema no ha sido corregido.
La vulnerabilidad, que se manifiesta solo en Linux y macOS, se debe a que la dirección IP 0.0.0.0 en estas plataformas conduce al acceso a la interfaz de red local (localhost), es decir, enviar una solicitud a 0.0.0.0 es equivalente a solicitar la dirección 127.0.0.1. Los navegadores modernos tienen medios para contrarrestar el acceso a 127.0.0.1 al trabajar con sitios externos, ya que esto puede ser utilizado para manipular servicios internos en el sistema del usuario, accesibles solo para aplicaciones locales.
La vulnerabilidad permite eludir la prohibición de acceso a 127.0.0.1 y realizar un ataque a servicios internos al abrir en el navegador una página externa controlada por el atacante. Al acceder a través de 0.0.0.0, los mecanismos de CORS (Cross-Origin Resource Sharing) y PNA (Private Network Access) no pueden impedir la realización de tal ataque. Se señala que el problema no es tan inofensivo como parece y ya está siendo utilizado por delincuentes en ataques reales que explotan vulnerabilidades críticas en aplicaciones de servidor, a las que solo puede acceder el sistema local.
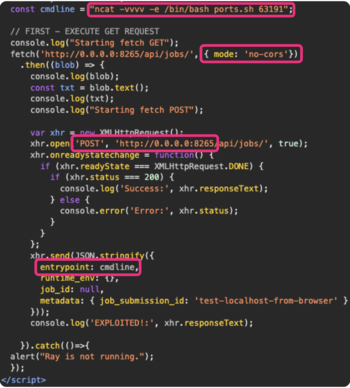
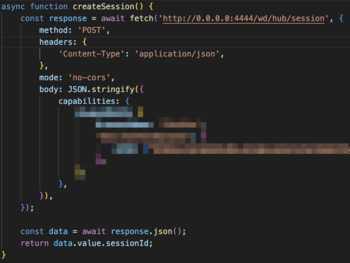
Por ejemplo, el uso de 0.0.0.0 para acceder a servicios locales se ha registrado en los ataques ShadowRay y Selenium Grid, detectados en marzo y julio, que se utilizaron para ejecutar código en los sistemas de los desarrolladores. En el caso del ataque ShadowRay, el objetivo eran los sistemas de los desarrolladores que utilizan el marco de AI Ray. El segundo ataque se centró en explotar una vulnerabilidad crítica en la plataforma Selenium Grid en configuraciones que aceptan solicitudes solo desde el host local.
Además, se menciona la posibilidad de aplicar el método para explotar la vulnerabilidad ShellTorch en servidor PyTorch TorchServe, utilizado en computadoras de desarrolladores de aplicaciones de IA. El acceso a los servicios de red del localhost también se puede utilizar para escanear puertos de red con el fin de identificar indirectamente al usuario.
Los desarrolladores de Firefox han preparado un cambio en la especificación para la llamada Fetch, prohibiendo el acceso a 0.0.0.0, pero aún no han definido una fecha para el inicio del bloqueo en el navegador. En Chrome, se planea comenzar a bloquear el acceso a 0.0.0.0 en la versión Chrome 128, que se espera para la próxima semana. En Safari, se planea implementar el bloqueo de 0.0.0.0 en la versión Safari 18.
Fuente: opennet.ru
