

Se ha presentado el lanzamiento del proyecto Mitmproxy 11, que desarrolla herramientas para la interceptación de tráfico dentro de conexiones establecidas a través de HTTPS, con capacidades de inspección, modificación y reproducción del tráfico. El propósito principal de Mitmproxy es establecer el seguimiento del tráfico en sistemas corporativos y diagnosticar problemas, como la identificación de actividades de red ocultas de aplicaciones. Los textos fuente del proyecto están escritos en Python y se distribuyen bajo la licencia MIT.
Para analizar el tráfico HTTPS, Mitmproxy se coloca en un nodo de tránsito, interceptando las solicitudes del cliente y retransmitiéndolas como solicitudes enviadas por sí mismo al objetivo servidor. Con el servidor solicitado durante la sesión del cliente, Mitmproxy establece una conexión HTTPS normal, y con el cliente, en nombre del servidor objetivo, se establece una conexión ficticia con un certificado SSL falso, generado sobre la marcha para el cliente. El tráfico recibido del cliente se redirige al servidor objetivo, y las respuestas recibidas se retransmiten de vuelta al cliente.
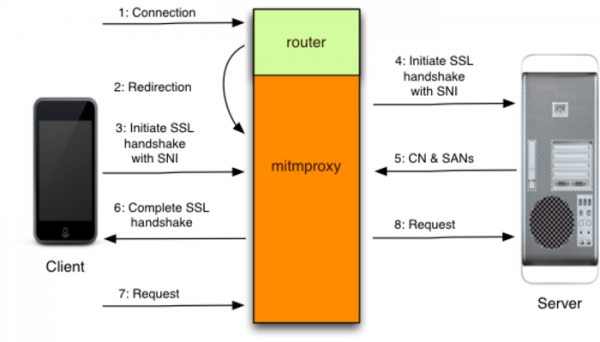
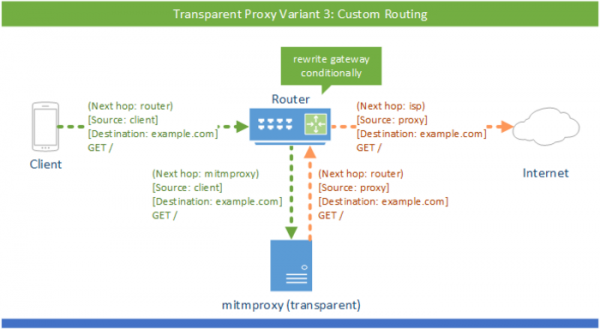
Para redirigir el tráfico a través de mitmproxy, se soportan varios métodos, como indicar la dirección de mitmproxy como un proxy HTTP en la configuración del navegador, operar como un proxy SOCKS5, usarlo como un proxy inverso frente a un servidor HTTP y organizar la reenvío transparente mediante reglas de filtrado de paquetes o envolviendo la ruta. Para que el certificado falso utilizado en la conexión con el cliente no cause advertencias de problemas de seguridad por parte del navegador, se propone instalar el certificado raíz de mitmproxy en el sistema del usuario, lo que se puede hacer manualmente o abriendo en el navegador un host especial mitm.it.
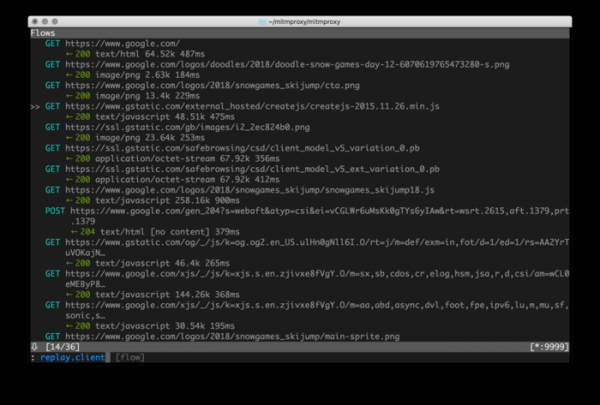
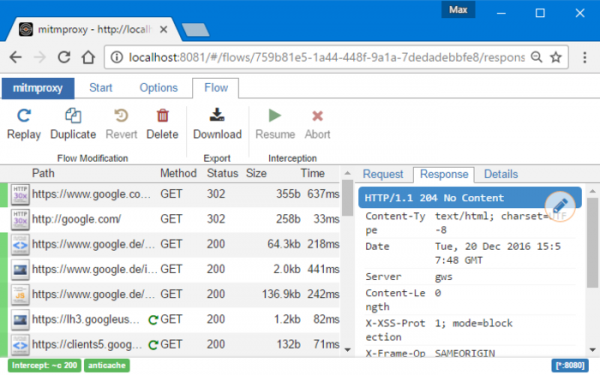
Mitmproxy soporta HTTP/2, HTTP/3, Websockets, normalización del orden de los paquetes en el flujo, conexión de scripts controladores para modificar el tráfico sobre la marcha, guardar solicitudes para reproducirlas más tarde, generación de certificados TLS para sesiones interceptadas, limpieza de los encabezados sobre el tiempo de modificación para desactivar el almacenamiento en caché del lado del cliente, modo de proxy inverso (Reverse proxy) para redirigir el tráfico al servidor, listas de bloqueo para filtrar solicitudes específicas, redireccionamiento selectivo de solicitudes (incluyendo la entrega de archivos locales como respuesta), modificación de contenido y encabezados basado en expresiones regulares. Para el análisis de tráfico, se ofrece una herramienta de línea de comandos similar a tcpdump, mitmdump, y una interfaz web, mitmweb.
La mejora clave en la nueva versión es el soporte completo para el protocolo HTTP/3, que utiliza el protocolo QUIC (Conexiones UDP Rápidas por Internet) como transporte para HTTP/2 (QUIC es una capa sobre el protocolo UDP que admite la multiplexión de múltiples conexiones y proporciona métodos de cifrado equivalentes a TLS/SSL). En Mitmproxy, para HTTP/3, se puede utilizar tanto el intercepto transparente del tráfico como su funcionamiento como proxy inverso. El funcionamiento del intercepto HTTP/3 ha sido probado en Firefox, Chrome y diversas versiones de cURL.
Otros cambios notables en la nueva rama están relacionados con la mejora del soporte DNS en el contexto de alojamiento de registros DNS para HTTPS y ECH (Encrypted Client Hello). La nueva versión añade soporte para solicitar registros DNS diferentes de A/AAAA (por ejemplo, en ECH, la información sobre la clave pública de cifrado se transmite en los registros DNS HTTPSSVC). Se ha añadido un modo para limpiar las claves ECH de los registros HTTPS en DNS. Para trabajar con DNS, se ha migrado a la biblioteca Hickory, escrita enRust y desarrollada por el proyecto Let’s Encrypt. Se ha añadido soporte para DNS-over-TCP. Se ha implementado una opción para desactivar el procesamiento de configuraciones desde /etc/hosts.
Fuente: opennet.ru
