

Se ha lanzado la versión del navegador web Firefox 133 y se han formado actualizaciones de ramas anteriores con soporte a largo plazo — 115.18.0 y 128.5.0. La rama Firefox 134 ha entrado en la etapa de beta testing, cuyo lanzamiento está programado para el 7 de enero.
Novedades principales en Firefox 133:
- En el modo de protección mejorada (estricta) contra el seguimiento (ETP, Protección Mejorada contra el Seguimiento) se ha habilitado la protección contra el seguimiento mediante redirecciones (Protección contra el Seguimiento de Rebote). El mecanismo de Protección contra el Seguimiento de Rebote permite capturar la actividad específica para el seguimiento a través de redirecciones y limpiar periódicamente las Cookies y los datos almacenados localmente utilizados para el seguimiento. A diferencia del modo 'Eliminación de Cookies' disponible anteriormente, la limpieza no se basa en una lista de rastreadores conocidos, sino en una heurística que permite identificar nuevos sitios rastreadores al analizar el comportamiento posterior a la redirección.
La esencia del método de seguimiento basado en redirecciones es que el código del rastreador redirige al usuario primero a su propio sitio y luego lo envía a la página de destino, lo que permite al rastreador guardar Cookies y datos en el almacenamiento local en asociación con su sitio. La conservación de datos tras la transición a otro sitio permite eludir los métodos previamente implementados en el navegador para bloquear operaciones entre sitios, ya que la página intermedia se abre fuera del contexto de otro sitio, por lo que en esa página se pueden establecer Cookies de seguimiento sin restricciones.
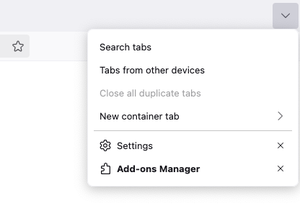
- En el menú de la lista de pestañas abiertas, accesible a través del botón en la parte superior derecha, se ha añadido un elemento para mostrar en la barra lateral la lista de pestañas de los navegadores abiertos en otros dispositivos y vinculados a la cuenta actual en Mozilla.

- Se ha ampliado el número de sitios con los que funciona la función de continuar automáticamente la reproducción de vídeo en una ventana flotante (modo 'picture-in-picture') después de cambiar de la pestaña que muestra el vídeo a otra pestaña.
- Con información sobre el tiempo en servidor, se ha implementado la corrección del valor del atributo 'expire' teniendo en cuenta la diferencia entre el tiempo local y el tiempo en el servidor. Si el tiempo en el sistema local se establece en el futuro, las Cookies siguen considerándose válidas según el tiempo. servidores.
- En las compilaciones para la plataforma Windows se ha incluido el uso de GPU para acelerar la API Canvas2D.
- Se ha añadido soporte para el parámetro 'keepalive' en la API Fetch, donde las conexiones relacionadas con la solicitud HTTP no se interrumpen después de cerrar la página o cambiar a otra página, lo que permite utilizar la llamada fetch() para enviar análisis al final de la sesión, incluso si la página ya está cerrada.
- Se ha permitido el uso de la API Permissions en el contexto de Web Workers. Se ha añadido soporte para la propiedad WorkerNavigator.permissions.
- En los elementos
- De manera similar a las ventanas emergentes (popover), los eventos «beforetoggle» para los elementos
- En la subclase Uint8Array se han añadido los métodos Uint8Array.fromBase64(), Uint8Array.prototype.toBase64(), Uint8Array.prototype.setFromBase64(), Uint8Array.fromHex(), Uint8Array.prototype.toHex() y Uint8Array.prototype.setFromHex() para la codificación en hexadecimal y en Base64, así como para la conversión inversa.
- Se han añadido las interfaces ImageDecoder, ImageTrackList y ImageTrack en la API WebCodecs para la decodificación de imágenes.
- Se ha añadido soporte experimental para establecer el atributo «contenteditable» en su valor «plaintext-only», lo que permite que en los formularios de edición solo se pueda utilizar texto sin formato (al pegar texto con formato, se limpia automáticamente). Para habilitar el soporte en about:config, se debe activar la configuración «dom.element.contenteditable.plaintext-only.enabled».
- Se ha añadido soporte experimental para el pseudo-clase CSS «:has-slotted», que se usa para definir el estilo de los elementos dentro de , cuyo contenido se agrega a un elemento al renderizar el componente web. Para habilitar el soporte en about:config, se debe activar la configuración «layout.css.has-slotted-selector.enabled».
- En la versión de Firefox para la plataforma Android, el modo de escritorio está habilitado por defecto en dispositivos con pantallas grandes (se puede cambiar el comportamiento en la sección de configuración «Site settings»). Al copiar texto del sitio en modo de navegación privada, el contenido copiado ahora se considera como datos confidenciales (se muestra una advertencia al usuario).
Además de las novedades y correcciones de errores, Firefox 133 solucionó 18 vulnerabilidades. 3 vulnerabilidades han sido marcadas como críticas. 4 vulnerabilidades se deben a problemas de gestión de la memoria, como desbordamientos de búfer y referencias a áreas de memoria ya liberadas. Estos problemas pueden permitir la ejecución de código malicioso al abrir páginas especialmente diseñadas.
En la versión de Firefox 134, que ha entrado en fase de beta, se ha añadido soporte para gestos adicionales en el touchpad en las compilaciones para la plataforma Linux (por ejemplo, el toque con dos dedos para pausar el desplazamiento inercial). En la plataforma Windows, se ha añadido soporte para la decodificación de video de hardware en formato HEVC (H.265).
Fuente: opennet.ru
