

La organización Linux Foundation, junto con el Laboratorio de Innovaciones en Ciencia de Harvard, ha preparado una nueva edición del estudio Census III, dirigido a identificar los proyectos de código abierto más utilizados que necesitan urgentemente una auditoría de seguridad. En el transcurso del estudio, se analizó el código abierto compartido, aplicado implícitamente en varios proyectos corporativos en forma de dependencias descargadas de repositorios externos. Se estudiaron más de 12 millones de bibliotecas abiertas involucradas en aplicaciones utilizadas en 10,000 empresas diferentes.
Basándose en las estadísticas recopiladas, se han formado listas de las 500 bibliotecas más utilizadas, cuya seguridad y calidad de mantenimiento requieren atención especial, ya que las vulnerabilidades y la compromisión de los desarrolladores de dependencias de terceros pueden anular todos los esfuerzos por mejorar la protección del producto principal. Se proponen un total de 8 listas, cuyo contenido se clasifica en función de diversos criterios, como su entrega en el repositorio NPM y la disponibilidad de información sobre la versión al determinar las dependencias.
Algunas conclusiones:
- El 17% de los 50 proyectos más populares no representados en el repositorio NPM tienen un solo desarrollador, y el 40% cuentan con uno o dos desarrolladores que han realizado el 80% de los commits.
- En comparación con el informe anterior de 2022, ha aumentado el uso de paquetes para interactuar con servicios en la nube entre los paquetes importantes.
- Continúa la migración de proyectos de Python 2 a Python 3.
- Se mantiene la popularidad de los paquetes Maven y crece el uso de paquetes de los repositorios PIP (Python), Cargo (Rust) y NuGet (.NET).
- Al igual que antes, se observa la necesidad de utilizar esquemas de nomenclatura estandarizados para los componentes de software.
- Ha aumentado la relevancia de proteger las cuentas de los desarrolladores. Muchos de los paquetes más solicitados están alojados bajo cuentas de desarrolladores específicos, menos protegidas que las cuentas creadas para proyectos de organizaciones.
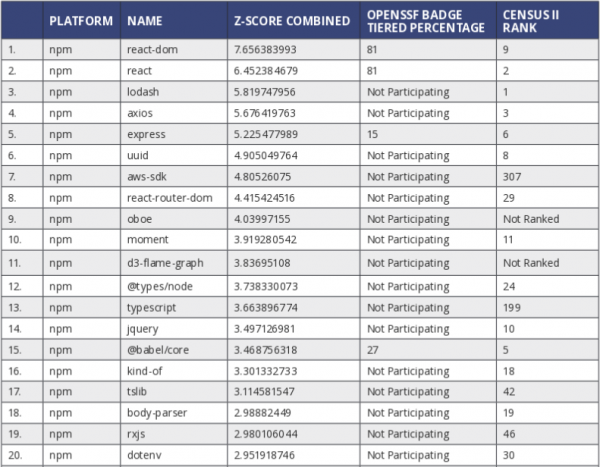
- Los 20 paquetes de JavaScript más utilizados del repositorio NPM, descargados por aplicaciones sin vinculación a versiones:

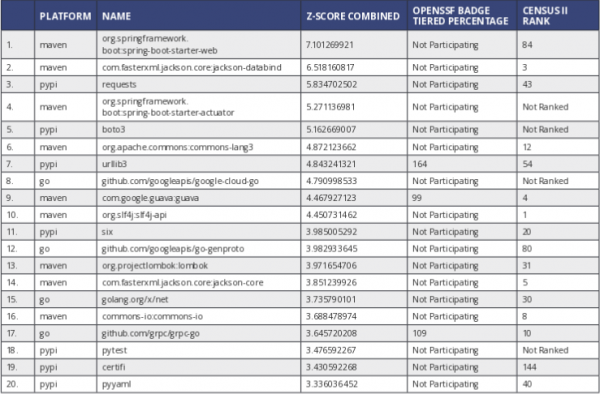
- Los 20 paquetes más utilizados de repositorios distintos a NPM, descargados por aplicaciones sin vinculación a versiones:

Fuente: opennet.ru
