

Se ha lanzado el navegador web Firefox 135 y se han creado actualizaciones para las ramas anteriores con soporte a largo plazo: 115.20.0 y 128.7.0. La rama Firefox 136 ha entrado en la etapa de beta testing, con un lanzamiento programado para el 4 de marzo.
Novedades principales en Firefox 135:
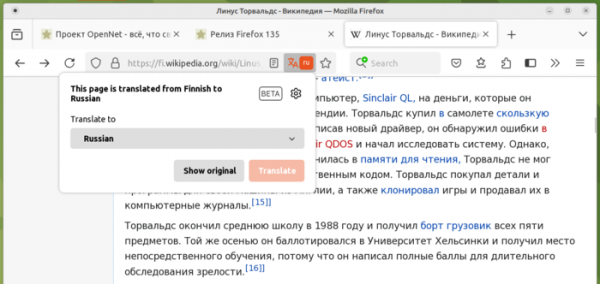
- El traductor integrado ahora admite traducciones al ruso (la traducción desde el ruso a otros idiomas ya estaba disponible, pero no se podía traducir al ruso), así como traducciones desde coreano, japonés y chino simplificado. Se ha mejorado la calidad de la traducción, eliminando situaciones en las que el modelo de IA incluía palabras inventadas. El sistema de traducción integrado en Firefox realiza la traducción en el sistema local del usuario sin recurrir a servicios externos en la nube. El sistema se basa en el motor abierto Bergamot. Este motor es una capa sobre el marco de traducción automática Marian, que aplica una red neuronal recurrente (RNN) y modelos de lenguaje basados en transformadores.

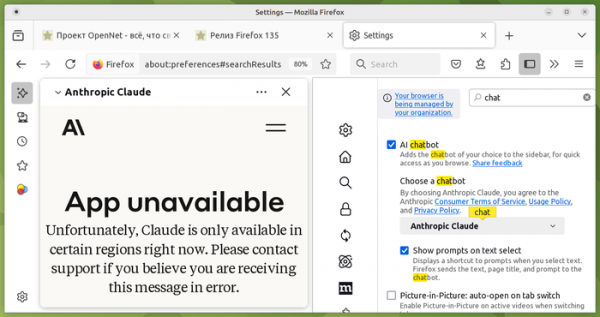
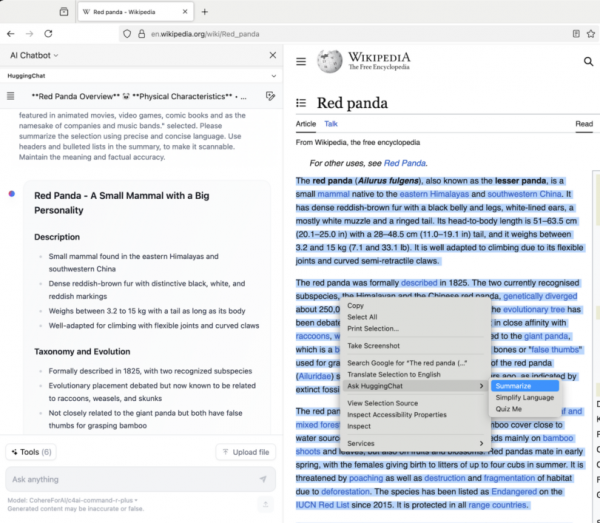
- Se encuentra disponible para todos los usuarios un chatbot de IA integrado que utiliza grandes modelos de lenguaje para interactuar en lenguaje natural. El chatbot se muestra en la barra lateral y puede operar a través de los servicios de Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) y Le Chat Mistral. El usuario puede alternar entre los servicios a su preferencia. Se requiere registro en cada uno de los servicios compatibles (la barra muestra la aplicación web de cada servicio). Además del chat, se ha añadido un botón 'Ask ...' en el menú contextual, a través del cual se puede enviar un fragmento destacado de la página al chatbot, por ejemplo, para crear un resumen del contenido o explicar el tema en palabras simples. Para agregar sus propios modelos de lenguaje que operan en el sistema local, se puede utilizar la herramienta llamafile.


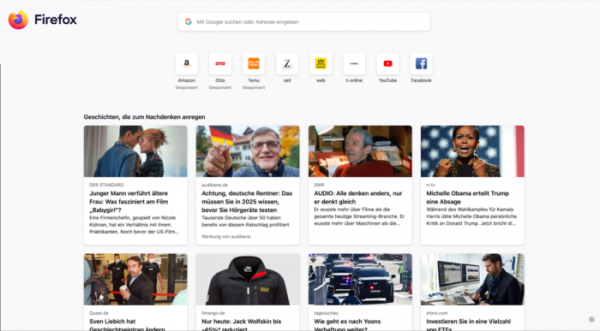
- Para usuarios de todos los países donde el servicio de recomendaciones de Mozilla Stories está disponible, se ha incluido un nuevo diseño en la página que se muestra al abrir una nueva pestaña. En la versión anterior, el nuevo diseño solo se ofreció a los usuarios de EE. UU. y Canadá. La nueva versión se diferencia por la inclusión de una barra de búsqueda y una lista de páginas recomendadas, así como por el cambio en el formato del bloque con los sitios más visitados y anclados, que ahora se presentan en una sola fila en lugar de una cuadrícula. El número de columnas con contenido se elige en función del ancho de la ventana, lo que permite utilizar de manera eficiente todo el espacio disponible en la pantalla.

- Se ha habilitado para todos los usuarios el soporte para recordar y autocompletar automáticamente los números de tarjetas de crédito en formularios web. El código CVV no se almacena y los números de tarjetas se guardan en un almacenamiento seguro, al que se puede acceder mediante una contraseña separada.
- Se ha habilitado la verificación obligatoria de certificados TLS de servidores web en registros públicos de Certificate Transparency, diseñados para identificar certificados creados al margen de los procesos de trabajo regulares de la autoridad certificadora (por ejemplo, la creación oculta de un certificado como resultado del mal uso por parte de un empleado o la compromisión de la autoridad certificadora). La autoridad certificadora envía información sobre todos los nuevos certificados a varios registros independientes de Certificate Transparency, que permiten auditar todos los cambios. Si se utiliza un certificado al acceder al sitio que no está reflejado en el registro, dicho certificado será marcado como inseguro por el navegador.
Los registros acompañan a diferentes organizaciones no relacionadas entre sí. Para protegerse contra la manipulación de datos retrospectiva durante el almacenamiento de datos, se utiliza una estructura jerárquica llamada "Árbol de Merkle" (Merkle Tree), en la que cada rama verifica todas las ramas y nodos subyacentes, gracias al hashing jerárquico. Al tener un hash final, el usuario puede asegurarse de la corrección de toda la historia de operaciones, así como de la validez de los estados anteriores de la base de datos.
- Para acelerar la verificación de los certificados TLS, se utiliza el mecanismo CRLite, que opera en el sistema del usuario. La base de datos almacenada en el lado del usuario con información sobre los certificados se sincroniza periódicamente con una base de datos externa de Mozilla. Para reducir el tamaño de la base de datos, se aplican filtros de Bloom en cascada, una estructura probabilística que permite la identificación incorrecta de un elemento ausente, pero excluye omisiones de un elemento existente. Por ejemplo, los datos de 100 millones de certificados se comprimen en una estructura de aproximadamente 1 MB.
En comparación con la consulta a la autoridad de certificación mediante el protocolo OCSP (Protocolo de Estado de Certificado en Línea), el uso de CRLite no solo elimina los retrasos en el envío de la solicitud de red, sino que también mejora la privacidad (al utilizar OCSP, el navegador envía la solicitud cada vez que se visita un sitio, es decir, transmite datos a la autoridad de certificación sobre qué sitios está abriendo) y elimina la dependencia de la disponibilidad de los servidores OCSP (un atacante puede llevar a cabo un ataque DDoS sobre el servidor OCSP para bloquear el procesamiento de solicitudes).
- Se ha añadido una protección contra manipulaciones que dificultan la navegación utilizando los botones 'atras' y 'adelante', debido a la saturación del historial de visitas con entradas ficticias creadas mediante la API History. La esencia de la protección se reduce a ignorar las entradas no relacionadas con las acciones del usuario al procesar las pulsaciones de los botones 'atras' y 'adelante'.
- En las compilaciones para Linux y macOS se ha añadido una opción para cerrar solo la pestaña actual, en lugar de todas las pestañas, después de presionar la combinación de teclas para salir de la aplicación (Alt + F4).
- Se eliminó la opción de enviar a los sitios web el encabezado HTTP "Do Not Track" ("DNT") de la página de configuración de privacidad (about:preferences#privacy). El encabezado DNT informa a los sitios sobre la negativa del usuario a compartir información que puede utilizarse para rastrear sus movimientos y preferencias. El encabezado DNT no es obligatorio y es ignorado por muchos sitios web. En lugar de DNT, se recomienda utilizar el mecanismo GPC (Control Global de Privacidad), que informa a los sitios sobre la prohibición de vender datos personales y de usar datos para rastrear el comportamiento o la ubicación del usuario. A diferencia de DNT, el cumplimiento de los requisitos de GPC es obligatorio según la ley vigente CCPA (Ley de Privacidad del Consumidor de California).
- La operación del menú contextual "Copiar sin seguimiento del sitio" ha sido renombrada a "Copiar enlace limpio" y se ha ampliado para su uso en URL limpias en texto (sin hipervínculos). Esta operación permite copiar la URL del enlace seleccionado al portapapeles, eliminando previamente los parámetros utilizados para rastrear la navegación entre sitios.
- Se ha implementado la capacidad de buscar nombres de grupos de pestañas en la barra de direcciones y navegar hacia los grupos encontrados. La búsqueda incluye, entre otros, grupos cerrados y guardados.
- Para comprimir las compilaciones de Firefox para la plataforma Linux se utilizó el formato XZ, que en comparación con el formato bz2 permitió reducir el tamaño de los datos descargados en promedio en un 25% y disminuir el tiempo de descompresión en más de dos veces.
- Se añadió soporte para un algoritmo híbrido de intercambio de claves "mlkem768x25519" en HTTP/3, resistente a la búsqueda en computadoras cuánticas y que representa una combinación de X25519 ECDH y el algoritmo ML-KEM (CRYSTALS-Kyber), estandarizado el año pasado por el Instituto Nacional de Estándares y Tecnología de EE.UU. (NIST). ML-KEM utiliza métodos de criptografía basados en la resolución de problemas de teoría de redes, cuyo tiempo de resolución no difiere en computadoras convencionales y cuánticas.
- En los atributos de la interfaz PointerEvent, que definen las coordenadas del puntero, se ha implementado la transmisión de valores no enteros. Este cambio permite manejar eventos con mayor precisión en situaciones donde el elemento objetivo está transformado a través de CSS o cuando se ha aumentado el zoom del área visible (viewport).
- El comportamiento de los eventos mouseenter, mouseleave, pointerenter y pointerleave ha sido modificado para cumplir con la especificación.
- En la API de WebAuthn se ha añadido el método getClientCapabilities().
- En las herramientas para desarrolladores web se ha implementado una advertencia al usar la propiedad «content-visibility» con elementos a los que no se les aplica un límite de tamaño.
- En la consola web se ha añadido el comando «$$$», destinado a buscar en páginas considerando el contenido del DOM en sombra.
- Se han ampliado las capacidades para depurar extensiones de WebExtension: se ha mejorado el funcionamiento de los puntos de parada en los scripts de procesamiento de contenido y se ha asegurado la visualización de Workers al seleccionar el contexto en el panel de Consola.
- En la versión para Android se ha añadido una opción que habilita el envío automático de informes de fallos del navegador a Mozilla, sin la confirmación del usuario.
Además de las novedades y correcciones de errores en Firefox 135, se han solucionado 19 vulnerabilidades. 13 vulnerabilidades, marcadas como críticas, son causadas por problemas de manejo de memoria, como desbordamientos de búfer y accesos a áreas de memoria ya liberadas. Estos problemas podrían permitir la ejecución de código malicioso al abrir páginas especialmente diseñadas.
En la versión beta de Firefox 136 para las compilaciones de la plataforma Linux se ha incluido el uso de aceleración de hardware para la decodificación de video en sistemas con GPU AMD. Se ha habilitado por defecto el modo HTTPS-First, donde las solicitudes por «http://» se reemplazan por «https://», tanto al hacer clic en un enlace como al ingresar una URL, así como al cargar subrecursos como imágenes, scripts y hojas de estilo. Se ha añadido soporte para el envío y recepción de video en formato AV1 a través de WebRTC.
Fuente: opennet.ru
