

Se ha publicado el lanzamiento del recolector Netflow/IPFIX/sFlow Xenoeye 25.02. El recolector permite recopilar estadísticas sobre flujos de tráfico de diversos dispositivos de red, transmitidas utilizando los protocolos Netflow v5, v9, IPFIX y sFlow, procesar datos, generar informes y construir gráficos. El núcleo del proyecto está escrito en C, y el código se distribuye bajo la licencia ISC.
El recolector agrega el tráfico de red según los campos seleccionados y exporta los datos a PostgreSQL. Con estos datos se pueden generar informes, gráficos (usando gnuplot, scripts en Python + Matplotlib) o paneles en Grafana. Además, el recolector puede ejecutar scripts personalizados al superar umbrales o al caer el tráfico por debajo de los umbrales.
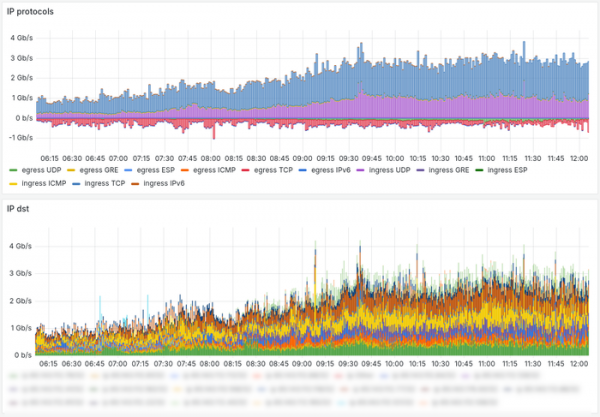
Para calcular la velocidad actual del tráfico se utilizan promedios móviles. El mecanismo que supervisa el superamiento de umbrales está diseñado para alertar sobre ataques DoS/DDoS y activar la supresión mediante anuncios BGP (Flowspec o Blackhole). Junto con el recolector se incluye un ejemplo de script de bot de Telegram que puede alertar en el mensajero sobre anomalías. El recolector no es exigente en recursos, puede procesar el tráfico de pequeñas redes en Raspberry/Orange Pi o en una máquina virtual con 2-4 GB de memoria RAM.
Cambios en la nueva versión:
- Se ha añadido soporte para el protocolo sFlow, para el cual se ha implementado la capacidad de parsear el contenido (payload) de los paquetes de red y extraer información sobre DNS y TLS (HTTPS) SNI. Los proveedores de hosting y propietarios de centros de datos pueden utilizar esta funcionalidad para combatir el phishing y evaluar qué dominios y sitios se alojan en la red.
- Se ha añadido soporte para objetos de monitoreo anidados/jerárquicos, lo que permite simplificar algunas configuraciones con un gran número de objetos y mejorar el rendimiento del procesamiento en comparación con una lista 'plana' de objetos de monitoreo.
- Se ha añadido la posibilidad de clasificar interfaces: el tráfico de interfaces de red seleccionadas de enrutadores o conmutadores se puede ignorar o procesar de una manera especial.
- Se ha añadido la capacidad de monitorear no solo los picos de tráfico, sino también las caídas por debajo de los umbrales, lo que puede ser útil para el monitoreo indirecto de ciertos servidores o servicios.
- Se ha añadido la posibilidad de cambiar los umbrales de tráfico sin reiniciar el colector. Este mecanismo está destinado a situaciones en las que los usuarios calculan automáticamente los umbrales basándose en estadísticas de períodos anteriores y actualizan periódicamente los umbrales en el colector.
- Se ha añadido un contenedor LXC para la rápida implementación y prueba del colector. El contenedor incluye el colector con objetos de monitoreo preinstalados, PostgreSQL y Grafana.
Fuente: opennet.ru
