

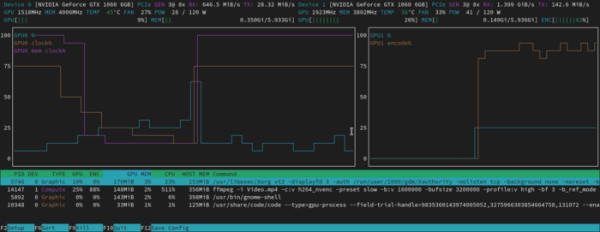
Se ha publicado la versión 3.2.0 de la utilidad de consola nvtop, diseñada para la monitorización interactiva del rendimiento de GPU y aceleradores de hardware. La utilidad permite seguir visualmente en gráficos la carga, el consumo de memoria y el cambio de frecuencia de la GPU, así como visualizar los procesos que más carga generan en la GPU. Se admiten GPU y aceleradores de las empresas AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm y Broadcom (VideoCore). Es posible monitorizar en una sola pantalla el rendimiento de varios chips simultáneamente.
La nueva versión implementa soporte para los controladores Intel XE y Broadcom V3D (Raspberry Pi). Se agrega soporte para el acelerador de IA Google TPU (Tensor Processing Unit). Se han añadido las opciones «-P» y «-s» para ocultar el área de la lista de procesos y para guardar el estado en formato JSON.
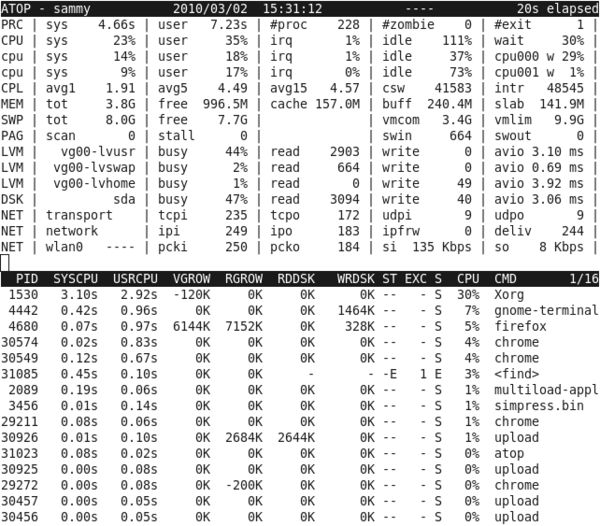
Al mismo tiempo, se ha lanzado la utilidad Atop 2.11.1, destinada a la monitorización interactiva de los parámetros de funcionamiento del sistema y a mostrar la actividad de los procesos. A diferencia de la utilidad top, el programa atop ofrece mayor detalle (CPU, GPU, memoria, discos, red, flujos, contenedores) y la posibilidad de realizar un volcado periódico de informes en un archivo para su análisis posterior. El código está escrito en C y se distribuye bajo la licencia GPLv2.
En la nueva versión se ha solucionado una vulnerabilidad (CVE-2025-31160) que permite a un usuario local provocar un desbordamiento de búfer al ejecutar la utilidad atop como otro usuario. Por ejemplo, un usuario sin privilegios puede organizar un ataque contra un administrador que ejecute la utilidad atop. El problema es causado por el hecho de que en atop se admite opcionalmente la recogida de estadísticas sobre el funcionamiento de la GPU, que se maneja en un proceso separado llamado atopgpud. La interacción con este proceso se realiza a través de un puerto TCP. Durante el inicio, atop intenta conectarse a este puerto TCP y periódicamente descarga estadísticas a través de él, sin garantizar la debida verificación del tamaño de los datos transmitidos.
El método de ataque consiste en que cualquier usuario en el sistema puede ejecutar su manejador en el puerto de red atopgpud, que devolverá datos de un tamaño considerablemente mayor, lo que provocará un desbordamiento de búfer en atop al intentar analizar las estadísticas. Hasta ahora no se ha demostrado la posibilidad de crear un exploit funcional para la ejecución de código. En la nueva versión de atop, la recopilación de estadísticas a través del puerto TCP está desactivada por defecto y se ha añadido la opción "-k" para activar el soporte de atopgpud. También se han realizado comprobaciones adicionales en el código de análisis de estadísticas para prevenir desbordamientos.
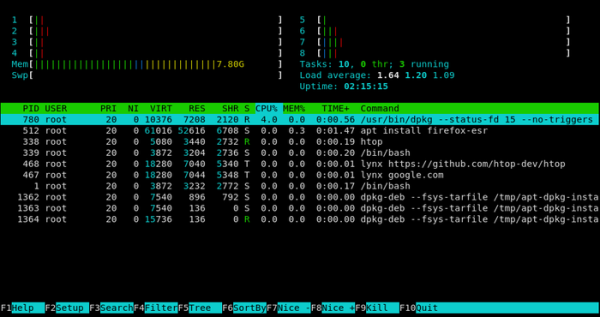
En conclusión, se puede señalar el lanzamiento de la utilidad similar a top htop 3.4.0, que se destaca por capacidades como el desplazamiento vertical y horizontal libre de la lista de procesos, herramientas para evaluar el rendimiento del SMP y el uso de cada núcleo del procesador, un modo de vista en árbol, flexibles opciones de configuración de la interfaz, soporte para filtrado y gestión de procesos (finalización y ajuste de prioridad). El código del proyecto está escrito en lenguaje C y se distribuye bajo licencia GPLv2.
En la nueva versión se ha añadido el seguimiento de la actividad de la GPU en Linux; se ha mejorado el rendimiento en las computadoras Apple con ARM; se han resuelto problemas de compilación para DragonFlyBSD, Darwin, NetBSD, OpenBSD y Solaris; se ha asegurado la consideración de la actividad del disco y de la red en DragonFlyBSD; se ha añadido información sobre hilos y el estado de los procesos en macOS; se ha ampliado el soporte para Unicode; se ha reestructurado el código para trabajar con sensores de temperatura; se ha mejorado el rendimiento del código para analizar estadísticas; se ha añadido soporte para ocultar datos sobre cachés y búferes.
Fuente: opennet.ru
