

Investigadores de la Escuela Politécnica Federal de Zúrich, junto con ingenieros de Google, han desarrollado una nueva técnica de ataque de tipo Rowhammer llamada Phoenix (CVE-2025-6202). Esta técnica permite eludir los mecanismos de protección TRR (Target Row Refresh) utilizados en los chips DDR5, que previenen la corrupción de celdas de memoria debido a la pérdida de carga. Se ha publicado un prototipo de exploit que permite cambiar el contenido de un bit específico en la memoria RAM y aumentar los privilegios en el sistema. La demostración del ataque se realizó en un PC con un procesador AMD basado en la microarquitectura Zen 4 y memoria DDR5 de SK Hynix, sobre el cual se ejecutaban tareas típicas de escritorio.
El ataque RowHammer permite distorsionar el contenido de bits individuales de la memoria DRAM mediante la lectura cíclica de datos desde celdas de memoria adyacentes. Dado que la memoria DRAM se presenta como un arreglo bidimensional de celdas, cada una compuesta por un condensador y un transistor, la lectura continua de una misma área de memoria provoca fluctuaciones de voltaje y anomalías que llevan a una pequeña pérdida de carga en celdas adyacentes. Si la intensidad de lectura es alta, entonces una celda adyacente puede perder suficiente carga y el ciclo de regeneración subsiguiente no logrará restaurar su estado original, lo que resultará en un cambio en el valor de los datos almacenados en la celda.
El método de ataque Rowhammer fue propuesto en 2014, lo que dio inicio a un juego del gato y el ratón entre investigadores de seguridad y fabricantes de hardware. Los productores de chips de memoria intentaron bloquear la vulnerabilidad mientras los investigadores encontraban nuevas formas de evadirla. Por ejemplo, para protegerse contra RowHammer, los fabricantes de chips añadieron el mecanismo TRR (Target Row Refresh), pero resultó que este solo bloqueaba la corrupción de celdas en casos específicos y no ofrecía protección contra todas las variantes de ataque posibles. Se han desarrollado métodos de ataque para chips DDR3, DDR4 y DDR5 en sistemas con procesadores Intel, AMD y ARM, así como para la memoria de video utilizada en tarjetas gráficas NVIDIA. Además, se han encontrado formas de eludir la corrección de errores ECC y se han sugerido alternativas para realizar ataques a través de la red y mediante la ejecución de código JavaScript en el navegador.
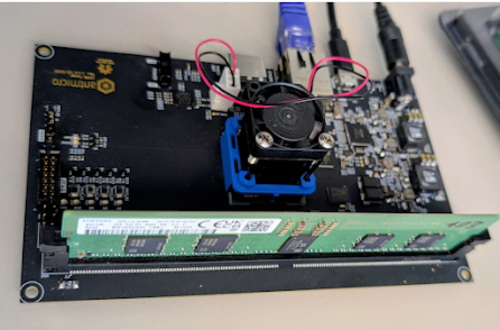
Un factor clave para eludir la protección contra la corrupción de celdas de memoria en DRAM es comprender la lógica detrás del mecanismo TRR, que se basa principalmente en ocultar los detalles de implementación y en el principio de "seguridad a través de la oscuridad" (security by obscurity). Para entender la lógica de funcionamiento y llevar a cabo ingeniería inversa, los investigadores han creado placas especiales basadas en FGPA Arty-A7 y ZCU104, que permiten probar módulos de memoria DDR5 SO-DIMM y RDIMM, identificar patrones de acceso a celdas de memoria, determinar qué comandos DDR de bajo nivel se envían tras operaciones programáticas con la memoria y analizar las reacciones a estos.
Se descubrió que la protección en los chips DDR5 analizados se implementa sin comandos adicionales para controlar la frecuencia de actualización de la memoria y se basa en circuitos de frecuencia variada para recargar celdas. Para llevar a cabo con éxito un ataque Rowhammer en estas condiciones, se requiere un seguimiento preciso de miles de operaciones de actualización de celdas. En tales circunstancias, los métodos de ataque Rowhammer previamente existentes resultaron ineficaces, y los investigadores desarrollaron un nuevo método que realiza la autocorrección de patrones de acceso al identificar operaciones de actualización de memoria omitidas durante el ataque.
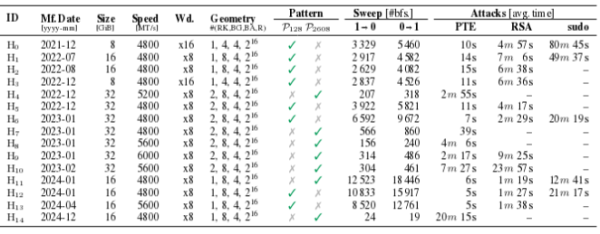
El método resultó ser efectivo y durante las pruebas permitió provocar una distorsión controlada de un bit de memoria en 15 de los chips DDR5 de la empresa SK Hynix (que representa el 36% del mercado de DRAM), fabricados desde finales de 2021 hasta finales de 2024. La distorsión de un solo bit fue suficiente para crear un exploit que permite obtener acceso root en el sistema durante un ataque a un sistema con CPU AMD Ryzen 7 7700X y memoria SK Hynix DDR5 en un período de 109 segundos. Para bloquear el método de ataque propuesto, se recomienda aumentar la frecuencia de actualización de la memoria en tres veces.
Como métodos de explotación que permiten obtener derechos de root a través de la distorsión de un solo bit, se consideraron las siguientes técnicas: modificación del contenido de las entradas de la tabla de páginas de memoria (PTE, page table entry) para obtener privilegios del kernel; corrupción de la clave pública RSA-2048 almacenada en memoria en OpenSSH (lo que permite hacer coincidir la clave pública con la clave privada del atacante para conectarse a la VM de la víctima); eludir la verificación de autorizaciones mediante la modificación de la memoria del proceso sudo. El método con PTE resultó efectivo para todos los 15 chips probados, el ataque a través de RSA se pudo realizar en 11 chips, y a través de sudo en 5. una máquina virtual El ataque a través de RSA se pudo realizar en 11 chips, y mediante sudo en 5.
En el exploit para la colocación de tablas de páginas de memoria en celdas seleccionadas de DRAM se utiliza la técnica Rubicon, revelada simultáneamente con el ataque Phoenix en cuestión. Rubicon manipula las características de optimización en el sistema de distribución de memoria del núcleo de Linux y permite la asignación de memoria en áreas con un valor diferente de "migratetype", reservadas para operaciones privilegiadas. El problema ha sido confirmado en núcleos de Linux desde la versión 5.4 hasta la 6.8, pero teóricamente la vulnerabilidad abarca todos los núcleos con el mecanismo de asignación de memoria Zoned Buddy Allocator.
Además de simplificar la realización de ataques de clase Rowhammer, la técnica Rubicon también es aplicable para mejorar la eficacia de ataques microarquitectónicos, como Spectre, y facilitar la localización en memoria de datos secretos que deben ser extraídos mediante filtraciones durante la ejecución especulativa de instrucciones. Rubicon permite prescindir de una etapa prolongada de escaneo de memoria y localización de archivos, como /etc/shadow. En su lugar, se puede comenzar inmediatamente a explotar vulnerabilidades microarquitectónicas, gracias a la ubicación predefinida de un archivo en una dirección física conocida. Por ejemplo, la aplicación del método Rubicon permitió acelerar la filtración de datos en un sistema con CPU Intel i7-8700K de 2698 a 9.5 segundos (284 veces más rápido), y en CPU AMD EPYC 7252, de 189 a 27.9 segundos (6.8 veces más rápido).
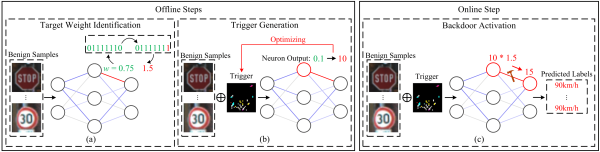
Mientras tanto, otro grupo de investigadores de la Universidad George Mason demostró la aplicabilidad de ataques de clase Rowhammer para comprometer sistemas de IA. Los investigadores propusieron el método OneFlip, que permite modificar puntualmente el comportamiento de los modelos de IA a través de la distorsión de un bit de información en la memoria. Se proporciona un ejemplo de código para inyectar una modificación troyana en la red neuronal. Se mostró cómo el cambio de un bit puede ser utilizado para distorsionar el funcionamiento del modelo de piloto automático, cambiando la interpretación de la señal de tráfico "Stop" a "Límite de velocidad". También se exploró el uso del método para eludir sistemas de reconocimiento facial. Para modelos que almacenan coeficientes en forma de enteros de 32 bits, el éxito de realizar el ataque se estima en un 99.9% sin afectar las características originales del modelo.
Fuente: opennet.ru
