

La empresa Google ha publicado la versión del navegador web Chrome 141. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que es la base de Chrome. El navegador Chrome se diferencia de Chromium por el uso de los logotipos de Google, la inclusión de un sistema de notificación en caso de fallos, módulos para la reproducción de contenido de video protegido contra copias (DRM), un sistema de instalación automática de actualizaciones, la activación constante de la aislamiento de Sandbox, la entrega de claves para la API de Google y la transmisión de parámetros RLZ durante la búsqueda. Para aquellos que necesitan más tiempo para actualizar, se mantiene la rama Extended Stable, que tiene un período de soporte de 8 semanas. La próxima versión de Chrome 142 está programada para el 28 de octubre.
Principales cambios en Chrome 141:
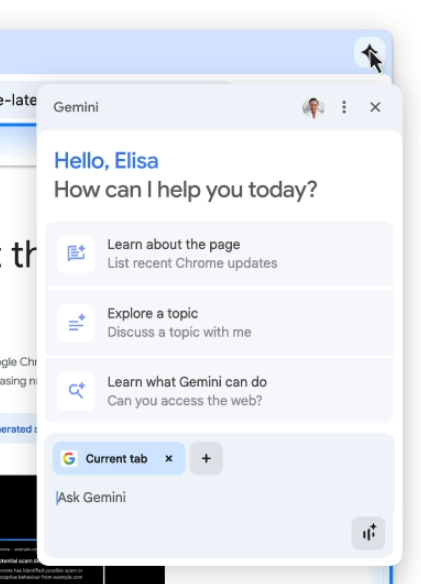
- Para algunos usuarios, se ha activado el chatbot integrado en el navegador, Gemini, que puede explicar el contenido de la página que se está viendo y responder preguntas relacionadas con la página sin cambiar de pestaña. Se ha añadido un botón en la esquina superior derecha de la pantalla para invocar a Gemini, que al hacer clic muestra un diálogo que permite hacer preguntas en lenguaje natural y seleccionar pestañas cuyo contenido debe tener en cuenta la IA al formular la respuesta. Se admite comunicación por texto y voz con el bot. Esta función está disponible para usuarios en EE. UU. que tengan acceso a la aplicación Gemini y que utilicen las plataformas macOS, iOS y Windows.

- Se ha activado la protección contra el acceso al sistema local (loopback, 127.0.0.0/8) o a la red interna (192.168.0.0/16, 10.0.0.0/8, etc.) al interactuar con sitios públicos. Si se intenta cargar recursos internos, el navegador ahora mostrará un diálogo al usuario solicitando la confirmación de la operación. Los atacantes utilizan el acceso a recursos internos para llevar a cabo ataques CSRF en enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que solo aceptan solicitudes de la red local. Además, el escaneo de recursos internos puede ser utilizado para la identificación indirecta o la recopilación de información sobre la red local.
- Se ha iniciado la transición a un modelo de aislamiento de procesos más granular: 'Origin Isolation', en el cual cada origen de contenido (origin - combinación de protocolo, dominio y puerto, por ejemplo, «https://foo.example.com»), se aísla en un proceso de renderización separado. Dado que el aumento de la fragmentación del aislamiento puede llevar a un mayor consumo de memoria y un aumento de la carga en la CPU, el nuevo modo de aislamiento solo se activa en sistemas que tienen más de 4 GB de RAM. En el hardware de bajo rendimiento, se continuará utilizando el antiguo enfoque de aislamiento, en el que todos los diferentes recursos de contenido relacionados con un mismo sitio (por ejemplo, foo.example.com y bar.example.com) se aísla en un proceso separado. Esta capacidad está activada solo para algunos usuarios, y su cobertura aumentará gradualmente.
- Se ha activado la política de «Same Origin» para la API de Acceso a Almacenamiento. La llamada a «document.requestStorageAccess()» desde el código cargado a través de un iframe desde otro sitio ahora solo cubrirá el sitio del que se ha cargado dicho iframe, en lugar del sitio donde está alojado el iframe.
- Se ha añadido una heurística para identificar en el lado del cliente la interceptación o redirección de consultas de búsqueda a sitios externos, ya sea ingresadas en la barra de direcciones o en la página mostrada al abrir una nueva pestaña. Esta interceptación es aplicada por algunas extensiones maliciosas. La verificación se realiza mediante la comparación de las consultas ingresadas por el usuario con la aparición de la página de resultados de búsqueda. Al detectar una sustitución en modo Safe Browsing en servidor Google se envía telemetría para un análisis más detallado, teniendo en cuenta la telemetría de diferentes usuarios.
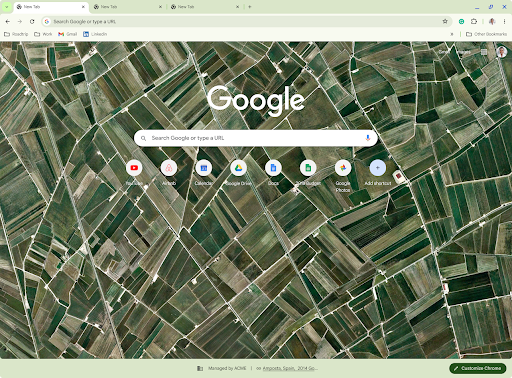
- En la página de apertura de una nueva pestaña, en la barra inferior, donde se muestra información sobre las extensiones que afectan el contenido de la nueva pestaña, se asegura la visualización de información sobre el funcionamiento en el dispositivo que aplica la gestión centralizada.

- En sistemas con perfiles de usuario vinculados a proveedores de autenticación externos, se ha implementado la posibilidad de ejecutar comandos de administración remota, por ejemplo, para limpiar la caché o las cookies.
- En la API de IndexedDB, se ha implementado el método getAllRecords(), que permite extraer todos los registros del almacén de objetos (IDBObjectStore) y del índice (IDBIndex). getAllRecords() combina la funcionalidad de los métodos getAllKeys() y getAll() para extraer tanto las claves primarias como sus valores asociados. Se ha añadido el parámetro 'direction' en los métodos getAll() y getAllKeys() para determinar la dirección de la extracción de datos, lo que permite acelerar ciertas operaciones de lectura en comparación con el uso de cursores.
- Se ha añadido la API 'WebRTC Encoded Transform' para el procesamiento de datos multimedia codificados que se transmiten a través de RTCPeerConnection.
- Se ha añadido soporte para los atributos 'width' y 'height' para los elementos anidados , cuyo tamaño se puede controlar a través de CSS o markup SVG.
- Se han realizado mejoras en las herramientas para desarrolladores web. Se ha añadido un servidor MCP (Modelo Context Protocol) experimental que permite acceder a las capacidades de Chrome DevTools desde asistentes AI externos.
Información sobre las vulnerabilidades corregidas en el anuncio y el seguimiento de cambios al momento de redactar la noticia no está disponible.
Adición: Un día después del lanzamiento, se revelaron detalles sobre las vulnerabilidades corregidas. En Chrome 141 se han solucionado 21 vulnerabilidades. Muchas de las vulnerabilidades fueron detectadas a través de pruebas automatizadas con las herramientas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. No se han identificado problemas críticos que te permitan eludir todos los niveles de seguridad del navegador y ejecutar código en el sistema fuera del entorno de sandbox. En el marco del programa de recompensas por la detección de vulnerabilidades para este lanzamiento, Google ha pagado 12 recompensas por un total de 50 mil dólares (una recompensa de $25000, $5000, $4000 y $2000, cuatro recompensas de $3000 y dos de $1000). El monto de una recompensa aún no se ha determinado.
Fuente: opennet.ru
