

Después de un año de desarrollo, se ha publicado la nueva versión estable del analizador de red Wireshark 4.6. El programa soporta más de mil protocolos de red y varias decenas de formatos de captura de tráfico. Se proporciona una interfaz gráfica para crear filtros, capturar tráfico, analizar volcado guardados e inspeccionar paquetes. Se soportan características avanzadas como la reensamblaje del orden de los paquetes, la extracción y el guardado del contenido de archivos transferidos mediante diferentes protocolos, la reproducción de flujos VoIP y RTP, y la descifrado de IPsec, ISAKMP, Kerberos, SNMPv3, SSL/TLS, WEP y WPA/WPA2. El código del proyecto se distribuye bajo la licencia GPLv2.
Novedades clave de Wireshark 4.6.0:
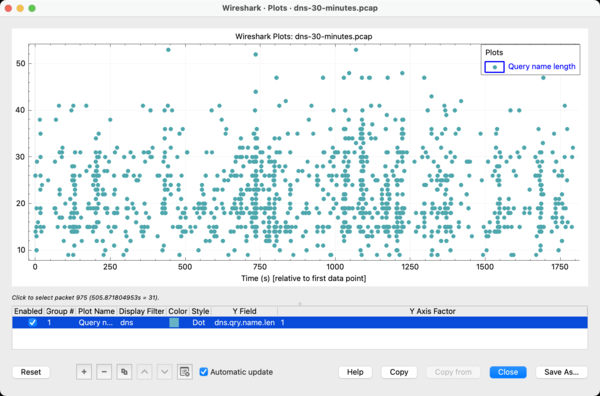
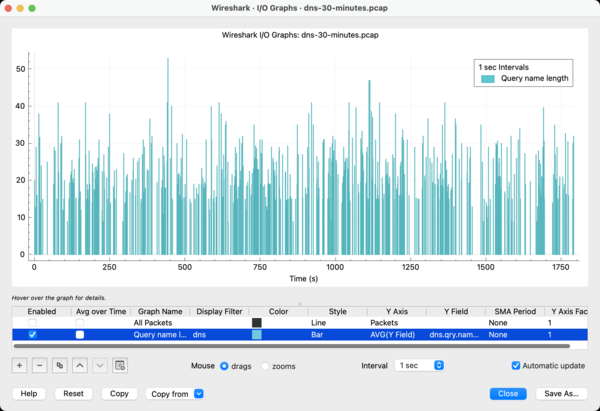
- En el menú 'Estadísticas', se ha añadido un modo 'Gráficos'. A diferencia del modo 'Gráficos de I/O' disponible anteriormente, que mostraba histogramas reflejando el cambio de datos promediados en el tiempo, el modo 'Gráficos' visualiza la distribución de los valores reales, lo que hace que los patrones recurrentes sean más evidentes.

- Los gráficos de 'Gráficos de I/O' se han optimizado para su visualización en pantallas de baja resolución.

- Se ha añadido soporte para la compresión de flujos de tráfico capturados durante la grabación, en lugar de durante la rotación de un archivo ya grabado. Para trabajar con flujos comprimibles al vuelo, se puede utilizar la opción '--compress' en TShark.
- Se ha añadido la posibilidad de copiar la lista de paquetes en formato HTML (se ha añadido la opción 'Editar > Copiar > como HTML' en el menú).
- En el menú 'Ver' se ha añadido una opción para el reanálisis manual de paquetes (Redissecar Paquetes), que se puede utilizar en caso de cambiar la clave de cifrado o el host DNS asociado con dirección IP.
- Se ha implementado la posibilidad de exportar certificados X.509 utilizando el menú 'Archivo > Exportar Objetos' en Wireshark y la opción '--export-objects' en TShark.
- Se ha añadido soporte para descifrar paquetes NTP transferidos utilizando el protocolo NTS (Network Time Security).
- Al decodificar paquetes MACsec, se ha añadido la posibilidad de utilizar un módulo de análisis (dissector) MKA.
- En los módulos de análisis de tráfico HTTP y HTTP/2 se ha añadido soporte para contenido comprimido utilizando el algoritmo Zstandard.
- En el diálogo 'Seguir Flujo' se ha añadido la capacidad de rastrear identificadores de flujos MPEG 2 (Transport Stream PID) para extraer sonido y video para su posterior reproducción.
- En los diálogos "Conversations" y "Endpoints table" se ha añadido soporte para el protocolo DNP 3 (Protocolo de Red Distribuida 3).
- Se ha añadido soporte para la marcación de flujos HTTP2 transmitidos en sesiones 3GPP sobre interfaces de red 5G.
- En la plataforma Linux se ha proporcionado la posibilidad de usar las extensiones BPF "inbound", "outbound" y "ifindex" para la captura de tráfico, compiladas a través del diálogo "Compiled Filter".
- En la API de Lua se ha añadido soporte para las funciones de Libgcrypt para cifrado simétrico.
- Se ha añadido soporte para la decodificación de formatos de archivo RIFF (Formato de Intercambio de Recursos) y TTL.
- Se ha añadido soporte para los protocolos y formatos:
- Paquetes de Clave Asimétrica (AKP),
- HTTP Binario,
- BIST TotalView-ITCH (BIST-ITCH),
- BIST TotalView-OUCH (BIST-OUCH),
- Bluetooth Android HCI (HCI ANDROID),
- Bluetooth Intel HCI (HCI INTEL),
- Contexto COSE BPSec,
- SC Predeterminado BPSec,
- Protocolo de Captura Commsignia (C2P),
- DECT NR+ (DECT-2020 Nueva Radio),
- DLMS/COSEM,
- Diffie-Hellman Efímero sobre COSE,
- Protocolo de Red de Identificadores-Locadores (ILNP),
- Remolque de Dispositivos LDA Neo (LDA_NEO_TRAILER),
- Protocolo de Descubrimiento de Servicios Lenbrook (LSDP),
- LLC V1,
- Navitrol (mensajero),
- Protocolo de Establecimiento de Clave de Seguridad de Hora de Red (NTS-KE),
- Ouster VLP-16,
- Emulación de Línea Privada (PLE),
- RC V3,
- RCG,
- Roughtime,
- Mensaje de Navegación SBAS L5,
- SGP.22 GSMA Aprovisionamiento Remoto de SIM (SGP.22),
- SGP.32 GSMA Aprovisionamiento Remoto de SIM (SGP.32),
- SICK CoLA,
- Canal de Depuración Silabs,
- Protocolo Universal de Medición y Calibración (XCP),
- Protocolo de Transferencia de Imágenes USB (USB-PTP),
- VLP-16,
- Protocolo Interno vSomeIP (vSomeIP).
- Para macOS, en lugar de paquetes separados para las arquitecturas Arm e Intel, se han preparado compilaciones universales.
- En las compilaciones para macOS y Windows se ha implementado la opción de forzar el modo oscuro o claro, independientemente de la configuración del sistema. La biblioteca Qt en las compilaciones para Windows y macOS se ha actualizado a la versión 6.9.3 (anteriormente se proporcionaba la versión 6.5.3). Se ha descontinuado el soporte para AirPcap y WinPcap, y en su lugar se debe utilizar Npcap.
- Se ha incluido la biblioteca libxml2 como dependencia obligatoria.
Fuente: opennet.ru
