

Google ha publicado la versión del navegador web Chrome 142. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que sirve como base para Chrome. El navegador Chrome se diferencia de Chromium por el uso de los logotipos de Google, la presencia de un sistema de envío de notificaciones en caso de fallo, módulos para la reproducción de contenido audiovisual protegido contra copia (DRM), el sistema de actualización automática, el aislamiento Sandbox siempre activo, la provisión de claves para Google API y la transmisión de parámetros RLZ durante las búsquedas. Para aquellos que necesitan más tiempo para actualizar, se mantiene por separado la rama Extended Stable, con un soporte de 8 semanas. La siguiente versión de Chrome 143 está programada para el 2 de diciembre.
Cambios principales en Chrome 142:
- Se ha incluido protección contra el acceso a la sistema local al interactuar con sitios públicos. Al realizar solicitudes desde un sitio en la red pública o interna (intranet) a direcciones IP el sistema local o la interfaz de loopback (127.0.0.0/8), el navegador mostrará un cuadro de diálogo solicitando la confirmación de la operación. Esta protección se aplica a intentos de cargar recursos, solicitudes fetch() e inserciones de iframe. La protección aún no se aplica a conexiones a través de WebSockets, WebTransport y WebRTC, pero se añadirá para esas tecnologías más adelante.
El acceso a recursos internos es utilizado por atacantes para realizar ataques CSRF en enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que aceptan solicitudes solo desde la red local. Además, el escaneo de recursos internos puede ser utilizado para la identificación indirecta o para la recopilación de información sobre la red local.
- Se ha propuesto una sola interfaz simplificada para vincularse a la cuenta de Google y sincronizar datos, como contraseñas guardadas y marcadores. La sincronización está integrada con el inicio de sesión en la cuenta y no se presenta como una opción separada en la configuración. Los usuarios pueden conectar Chrome a su cuenta de Google y utilizarla para almacenar contraseñas, marcadores, historial de navegación y pestañas. Esta capacidad está actualmente activada para un grupo de usuarios, y se ampliará gradualmente.
- Se ha implementado un nuevo modelo de aislamiento de procesos: 'Origin Isolation', donde cada origen de contenido (origin — combinación de protocolo, dominio y puerto, por ejemplo, «https://foo.example.com»), se aísla en un proceso de representación separado. Dado que el aumento del fragmento de aislamiento puede llevar a un mayor consumo de memoria y aumento de la carga en la CPU, el nuevo modo de aislamiento se habilita solo en sistemas con más de 4 GB de RAM. En hardware de baja potencia, se seguirá utilizando el antiguo enfoque de aislamiento, donde se aíslan en un proceso separado todas las diferentes fuentes de contenido relacionadas con un solo sitio (por ejemplo, foo.example.com y bar.example.com).
- En sistemas con Windows y macOS, donde no se aplica la gestión centralizada de Chrome, se ha implementado la desactivación automática de complementos de navegador instalados a la fuerza, donde se han identificado violaciones no esenciales de las reglas del catálogo de Chrome Web Store. A las violaciones no esenciales se les atribuyen la presencia de vulnerabilidades potenciales, la imposición de complementos sin el conocimiento del usuario, manipulaciones de metadatos, violaciones de las reglas sobre el manejo de datos del usuario y la inducción a error sobre la funcionalidad. Si lo desea, el usuario puede restaurar el complemento desactivado.
- En la versión para Android, al igual que en las compilaciones para sistemas de escritorio, se ha implementado una advertencia sobre páginas fraudulentas identificadas por un gran modelo de lenguaje basado en el análisis de contenido. El uso de AI se aplica en el modo de protección avanzada del navegador (Enhanced Safe Browsing). El modelo de AI se ejecuta del lado del cliente, pero en caso de sospechas sobre contenido dudoso, se realiza una verificación adicional en los servidores de Google.
- En la implementación del protocolo DTLS (Datagram Transport Layer Security, análogo a TLS para UDP), utilizado para conexiones WebRTC, se incluye el uso de algoritmos de cifrado post-cuántico.
- Se ha implementado la conservación del estado de activación, que se establece con base en la actividad del usuario en la página, después de cambiar a otra página en el mismo dominio. La conservación de la activación facilitará el desarrollo de aplicaciones web de varias páginas y resolverá problemas como la focalización de la entrada al mostrar su teclado virtual.
- Se han añadido pseudo-clases «:target-before» y «:target-after» en CSS para determinar los marcadores anteriores y posteriores, en relación con la posición de desplazamiento actual («:target-current»).
- En los contenedores de estilo («@container») y en la función «if()» se permite el uso de la sintaxis de rangos (Range Syntax) definida en la especificación Media Queries Level 4, que permite el uso de operadores matemáticos de comparación y operadores lógicos para determinar rangos de valores. Por ejemplo, ahora se puede especificar «@container style(—inner-padding > 1em)» y «background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);»
- Se añadieron soportes en los elementos «<button>» y «<a>» para el atributo «interestfor», mediante el cual se puede organizar la llamada a acciones, por ejemplo, mostrar una ventana emergente, en situaciones en las que el usuario muestre interés en el elemento. El navegador considera como señales de interés situaciones como pasar y mantener el puntero sobre el elemento, presionar teclas de acceso rápido o mantener el toque en la pantalla táctil. Al detectar interés en un elemento con el atributo «interestfor», el navegador genera un evento InterestEvent.
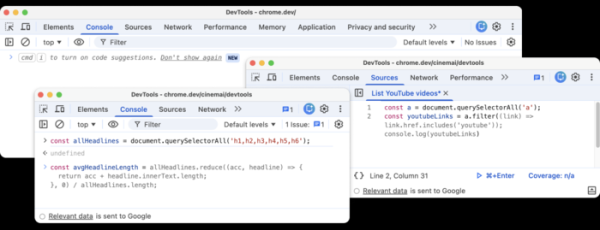
- Se han realizado mejoras en las herramientas para desarrolladores web. Se ha añadido un botón en la esquina superior derecha para invocar rápidamente al asistente AI. El elemento del menú contextual «Ask AI» ha sido renombrado a «Debug with AI» y se ha ampliado con la capacidad de realizar acciones inmediatas dependiendo del contexto. En la consola web y en el panel de código, el asistente AI Gemini ahora puede generar recomendaciones con código.

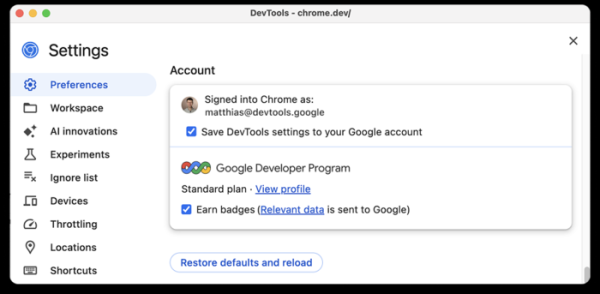
En las herramientas para desarrolladores web se ha asegurado la integración con el servicio GDP (Google Developer Program). El desarrollador ahora podrá conectarse a su perfil en GDP directamente desde Chrome DevTools y recibir bonificaciones por realizar ciertas tareas en esta interfaz.

Además de las novedades y corrección de errores, en la nueva versión se han solucionado 20 vulnerabilidades. Muchas de las vulnerabilidades fueron identificadas a través de pruebas automatizadas utilizando herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. No se han identificado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por descubrir vulnerabilidades para esta versión, Google ha establecido 20 premios por un total de 130 mil dólares estadounidenses (dos premios de 50 mil dólares, un premio de 10 mil dólares y tres premios de 3 mil dólares, dos premios de 2 mil dólares y tres premios de 1 mil dólares). La cantidad de 8 recompensas aún no ha sido determinada.
Además, se puede señalar la detección de una vulnerabilidad aún no corregida en el motor Blink, que provoca fallos y bloqueos del navegador al ejecutar cierto código JavaScript. La vulnerabilidad se debe a problemas arquitectónicos en el motor de renderizado, relacionados con la falta de restricciones sobre la intensidad de las operaciones de actualización de la propiedad «document.title». La ausencia de límites permite utilizar «document.title» para realizar decenas de millones de cambios en el DOM por segundo, lo que a través de unos pocos segundos provoca el bloqueo de la interfaz debido a la congestión del hilo principal y un consumo significativo de memoria, y después de 15 a 60 segundos, el navegador se cierra inesperadamente.
Fuente: opennet.ru
