

Stéphane Graber, líder del proyecto Linux Containers, uno de los creadores de la herramienta LXC, miembro del consejo técnico de Ubuntu y participante en los equipos responsables de las versiones de Ubuntu, ha presentado una nueva distribución de Linux llamada IncusOS. IncusOS proporciona una imagen del sistema que se puede actualizar de manera atómica para crear servidores, cuya gestión centralizada se realiza mediante la herramienta Incus (un fork de LXD). La distribución se desarrolla bajo los auspicios del proyecto Linux Containers, que se encarga del desarrollo de las herramientas LXC e Incus. El trabajo del proyecto está escrito en Go y se distribuye bajo la licencia Apache 2.0.
Las imágenes del sistema están disponibles para arquitecturas x86_64 y ARM64, y se basan en un entorno reducido de Debian 13 y un núcleo de Linux del repositorio Zabbly, que forma paquetes con versiones 'vanilla' del núcleo para Debian y Ubuntu, complementadas con parches y modificaciones de configuración para optimizar el arranque de contenedores en un entorno basado en la herramienta Incus. Se utiliza el sistema de archivos ZFS.
Las compilaciones se crean mediante la herramienta mkosi, desarrollada por Lennart Poettering. El entorno del sistema base se conecta en modo de solo lectura. Para instalar aplicaciones adicionales se emplea la utilidad systemd-sysext, que permite distribuir aplicaciones en forma de imágenes de extensión del sistema (System Extension), cuyo contenido se superpone en la jerarquía /usr/ utilizando OverlayFS. Se admite la copia de seguridad y restauración de la configuración del sistema principal y de los datos de aplicaciones individuales, así como el restablecimiento de la configuración a su estado original (Factory reset) para todo el sistema operativo o aplicaciones seleccionadas.
Para actualizar el sistema se utiliza el componente systemd-sysupdate, que emplea un mecanismo de reemplazo atómico de particiones: hay dos particiones independientes, una de las cuales contiene el sistema en funcionamiento, y la otra se utiliza para instalar la actualización correspondiente, tras lo cual se intercambian las particiones. Para garantizar la integridad del entorno de arranque se utiliza el arranque con UEFI Secure Boot y el cifrado de disco completo (LUKS), con la información para descifrar las llaves almacenada en el TPM 2.0 (Trusted Platform Module).
La configuración del entorno del sistema se ha reducido al mínimo y contiene solo los componentes necesarios para iniciar Incus. En el entorno no hay un shell de comandos ni las capacidades tradicionales para gestionar desde la línea de comandos o conectarse de forma remota a través de SSH. En su lugar, todas las operaciones de gestión y configuración se realizan únicamente a través de la API REST del sistema Incus con autenticación mediante un certificado TLS de cliente o a través de OIDC (OpenID Connect). La gestión de todos los servidores se lleva a cabo de manera centralizada a través de la interfaz web del Operations Center o la interfaz CLI de Incus. Se proporciona un Migration Manager para transferir contenedores y máquinas virtuales desde otros sistemas, como VMware vCenter.
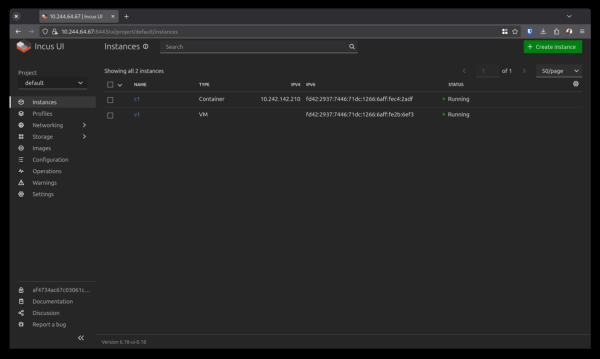
Se utiliza un generador en línea para crear la imagen de arranque, lo que permite preparar la imagen según los parámetros especificados y establecer un archivo seed con configuraciones, tales como certificado TLS para el acceso del cliente, el identificador del dispositivo de bloque para la instalación y configuración de la red (por defecto, la red se configura a través de DHCPv4 o SLAAC (Stateless Address Autoconfiguration)). No se admite un modo de instalación interactivo: todos los parámetros para la instalación y configuración inicial se determinan a través del bloque de configuración integrado, que se transmite en el primer arranque. Se admite la instalación de la imagen IncusOS tanto sobre hardware como en máquinas virtuales que ejecutan plataformas como libvirt, Incus, Proxmox, VirtualBox y VMware.
Capacidades relacionadas con el almacenamiento:
- despliegue automático de un pool local ZFS;
- creación de pools ZFS complejos en discos adicionales;
- compatibilidad con NVME-over-TCP, iSCSI, Fiber Channel y Multipath;
- posibilidad de crear configuraciones en clústeres LVM sobre Fiber Channel, NVME-over-TCP o iSCSI;
- posibilidad de crear almacenamiento de software basado en el sistema de archivos distribuido Ceph.
Capacidades de red:
- soporte automático de VLAN al trabajar en modo de puente de red, lo que facilita la conexión de máquinas virtuales a cualquier interfaz de red;
- compatibilidad con la agregación de enlaces;
- soporte para LLDP (Link Layer Discovery Protocol);
- soporte para proxies corporativos (incluida la autenticación a través de Kerberos);
- soporte para NTP (Network Time Protocol);
- posibilidad de guardar registros en un servidor externo a través de syslog;
- compatibilidad con OVS/OVN para redes definidas por software OVS (Open vSwitch) y OVN (Open Virtual Network);
- soporte integrado VPN- para la red Tailscale (en planes está previsto el soporte para Netbird).
Fuente: opennet.ru
