

La empresa Wiz ha publicado los resultados de un análisis sobre la actividad del gusano Shai-Hulud 2, durante la cual se publicaron versiones maliciosas de más de 800 paquetes en el repositorio NPM, que suman más de 100 millones de descargas. Tras la instalación del paquete afectado, el gusano activado busca datos confidenciales, publica nuevas versiones maliciosas (al detectar un token de conexión al directorio de NPM) y expone los datos confidenciales hallados en el sistema creando nuevos repositorios en GitHub.
Se han identificado más de 30,000 repositorios en GitHub con datos interceptados por el gusano. Aproximadamente el 70% de estos repositorios contiene un archivo content.json, el 50% tiene un archivo truffleSecrets.json, y el 80% cuenta con environment.json, que contienen claves de acceso, datos confidenciales y variables de entorno encontradas en el sistema del desarrollador que instaló el paquete malicioso con el gusano. También se han hallado cerca de 400 archivos actionsSecrets.json con claves encontradas en entornos para ejecutar GitHub Actions.
En los archivos contents.json se encontraron más de 500 credenciales únicas y tokens para conectarse a GitHub. En los archivos truffleSecrets.json se encontraban datos confidenciales recogidos tras la ejecución de la herramienta TruffleHog en el sistema afectado, que recopila más de 800 tipos de datos, entre ellos claves de acceso, claves de cifrado, contraseñas y tokens utilizados en diversos servicios, entornos en la nube, productos y bases de datos. En total, se detectaron más de 400,000 registros únicos en truffleSecrets.json, de los cuales aproximadamente el 2.5% (~10,000) fueron verificados.
Se presume que la información confidencial expuesta puede ser el punto de partida para una nueva ola de ataques, ya que muchos datos siguen siendo relevantes. Por ejemplo, se verificó que el 60% de los tokens de acceso a NPM capturados de los sistemas afectados por el gusano siguen siendo válidos.
El informe también incluye estadísticas generales obtenidas a partir del análisis de las variables de entorno de los sistemas afectados. El 23% de las ejecuciones del gusano ocurrieron en computadoras de desarrolladores, mientras que el 77% se registró en entornos de sistemas de integración continua (60% GitHub Actions, 5% Jenkins, 5% GitLab CI, 3% AWS CodeBuild). El 87% de los sistemas utilizaban Linux, el 12% macOS y el 1% Windows. El 76% de las ejecuciones se dieron en contenedores, y el 13% en sistemas principales.
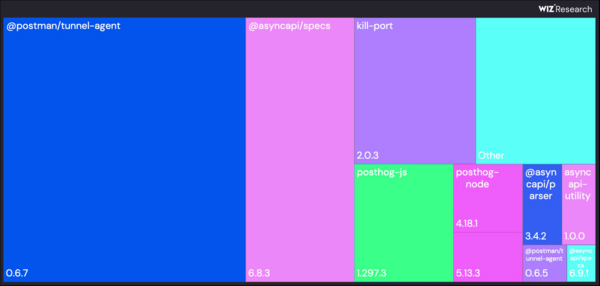
El 60% de todas las infecciones se produjo debido a la instalación de versiones maliciosas de los paquetes @postman/tunnel-agent-0.6.7 y @asyncapi/specs-6.8.3. En el 99% de los casos, el gusano se activó al ejecutar el comando «node setup_bun.js», que se especificó en package.json en la sección preinstall (el restante 1% probablemente se debe a intentos de prueba).
Fuente: opennet.ru
