

Igor Pavlov ha publicado una nueva versión del compresor 7-Zip 26.00. El proyecto desarrolla su propio formato de archivos 7z, basado en los algoritmos de compresión LZMA y LZMA2. Además, se soporta la compresión y descompresión de archivos en formatos XZ, BZIP2, GZIP, TAR, ZIP y WIM, así como la descompresión de más de 30 formatos de archivos, paquetes, imágenes de máquinas virtuales y sistemas de archivos (ISO, NTFS, EXT*, UDF, UEFI, VDI, VHD, VMDK, CAB, RPM, SquashFS, QCOW2, etc.). Para los formatos ZIP y GZIP se proporciona un nivel de compresión de un 2-10% superior en comparación con PKZip y WinZip. El código del proyecto está escrito en C++ y se distribuye bajo la licencia LGPL. Están disponibles compilaciones listas para Windows, macOS y Linux (i686, x86-64, ARM, ARM64).
En la nueva versión, se ha mejorado el código para soportar los formatos ZIP, CPIO, RAR, UFD, QCOW y Compound. En el 7-Zip File Manager, se ha mejorado el orden de clasificación de la lista de archivos (el nombre del archivo ahora se usa como clave secundaria en la clasificación). Se ha ampliado la caja de herramientas para las pruebas de rendimiento, que ahora admite sistemas con más de 64 hilos en la CPU. Se ha mejorado la descompresión de archivos TAR que contienen archivos con huecos.
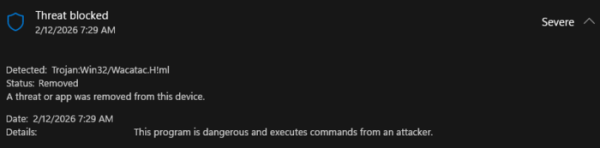
Después de la publicación del lanzamiento, los usuarios notaron que el paquete antivirus predeterminado de Windows marcaba el archivo de instalación como malicioso. Este comportamiento resultó ser un falso positivo y la compañía Microsoft publicó una actualización de las bases de datos antivirus en el transcurso del día, después de lo cual Windows Defender dejó de emitir advertencias (la actualización de las bases de Windows Defender se puede instalar ejecutando el comando Update-MpSignature).
Además, se ha registrado la creación por parte de los delincuentes de un sitio web 7zip.com, cuyo diseño replicaba el sitio oficial del proyecto 7-zip.org, pero ofrecía un instalador modificado 7zipInstall.exe para descargar, que contenía código malicioso. El instalador modificado estaba firmado con un certificado emitido a la empresa Jozeal Network Technology. Al buscar por la clave 7zip, el sitio 7zip.com aparecía en el cuarto lugar en los resultados de búsqueda de Google con el título 'Secure and Fast Download for Windows — Get 7-Zip'. El sitio también fue promocionado a través de videos en YouTube con instrucciones sobre cómo instalar 7-zip.
El malware adjunto instalaba en el sistema del usuario componentes que permitían usar la computadora como un proxy para borrar rastros durante ataques, eludir bloqueos, facilitar la descarga de malware y enviar credenciales detectadas por el malware. El instalador malicioso estaba diseñado para la plataforma Windows y, tras su ejecución, colocaba componentes en el directorio 'C:\Windows\SysWOW64\hero\', configuraba el inicio automático de los archivos incluidos uphero.exe (cargador de actualizaciones) y hero.exe (proxy), además de añadir reglas al cortafuegos mediante la utilidad netsh para permitir que los archivos ejecutables especificados establecieran y aceptaran conexiones de red.
Fuente: opennet.ru
