

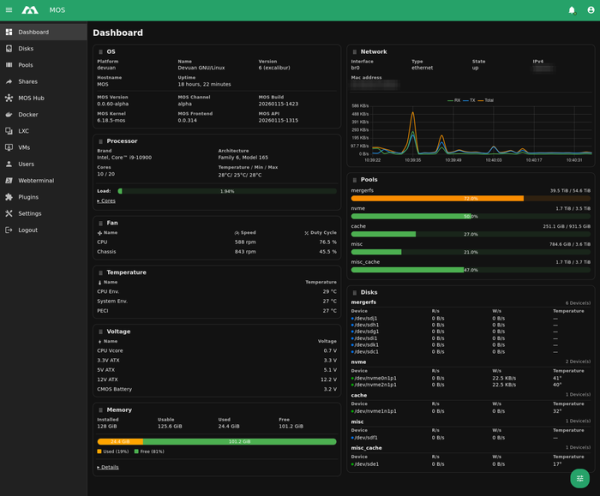
El proyecto MOS desarrolla una distribución ligera y modular de Linux basada en Devuan Linux, enfocada en la gestión de servidores domésticos. Inicialmente, el proyecto se desarrolló "para sí mismo", pero posteriormente salió de los límites de un sistema para fines personales y se publicó de forma abierta. La versión actual 0.1.9-beta solo soporta el arranque en modo UEFI. Se han preparado imágenes para la instalación en unidades USB (354 MB) y para su uso en sistemas de virtualización (348 MB).
MOS se posiciona como un sistema operativo de servidor de propósito general con interfaz web. La arquitectura está construida sobre el principio de API-first: la interfaz web actúa solo como cliente del REST API del backend, todas las operaciones son realizadas por servicios en el servidor. Se utilizan WebSockets para la entrega de notificaciones en tiempo real. Los desarrollos se distribuyen bajo la licencia AGPLv3. El proyecto no recopila datos de telemetría ni envía información al exterior. Los requisitos mínimos para operar en VM son: 2 núcleos de CPU y 6 GB de RAM.
De forma predeterminada, MOS incluye soporte para mergerfs para combinar varios discos en un único pool y SnapRAID para la protección de datos mediante sumas de verificación paritarias, basadas en el uso de instantáneas (una combinación popular para servidores multimedia domésticos que no requiere un RAID clásico). Controladores adicionales de almacenamiento, así como controladores de hardware (GPU, DVB), se conectan a través de un sistema de plugins. El catálogo de plugins y plantillas está disponible a través del componente MOS Hub.
La contenedorización se implementa a través de Docker y LXC, mientras que la virtualización se realiza mediante QEMU (la interfaz frontend para VM está en desarrollo, la API ya es prácticamente completamente funcional). Los servicios se activan y desactivan de forma independiente, lo que permite mantener la minimalidad de la instalación básica. Se ha desarrollado un servicio independiente para notificaciones en Go (MOS Notify). La autenticación es mediante tokens; se recomienda TLS y reverse proxy para su uso fuera de redes aisladas.
Fuente: opennet.ru
