

Investigadores de la Universidad de California en Riverside han desarrollado (PDF) una nueva clase de ataques a redes inalámbricas llamada AirSnitch. Estos ataques permiten eludir los mecanismos de aislamiento de clientes en la red Wi-Fi, que impiden que los clientes se comuniquen directamente entre sí. En el peor de los escenarios, los ataques permiten a un atacante redirigir el tráfico de la víctima (MITM) para analizar o modificar solicitudes no encriptadas, así como sustituir accesos a sitios mediante la contaminación de la caché DNS.
Para llevar a cabo estos ataques, el atacante debe tener la capacidad de conectarse a la misma red inalámbrica que la víctima, o a una red de invitados gestionada por el mismo punto de acceso. Por ejemplo, los ataques pueden aplicarse en redes inalámbricas públicas. De 9 modelos de puntos de acceso inalámbricos probados de Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM y Cisco, así como soluciones con firmware DD-WRT y OpenWrt, todos los dispositivos resultaron ser vulnerables a al menos un método de ataque.
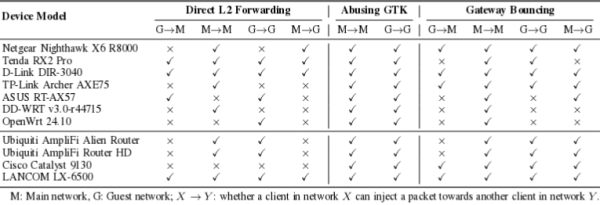
Se destacan tres problemas que permiten llevar a cabo el ataque. El primer problema permite eludir el aislamiento entre clientes debido a un manejo incorrecto de las claves utilizadas para proteger los tramas de difusión. El segundo problema está relacionado con que el aislamiento generalmente se aplica a nivel MAC o a nivel IP, pero no a ambos niveles simultáneamente. El tercer problema es causado por una sincronización poco fiable de los identificadores de clientes a nivel de toda la pila de red, lo que permite interceptar el tráfico entrante y saliente de otros clientes.
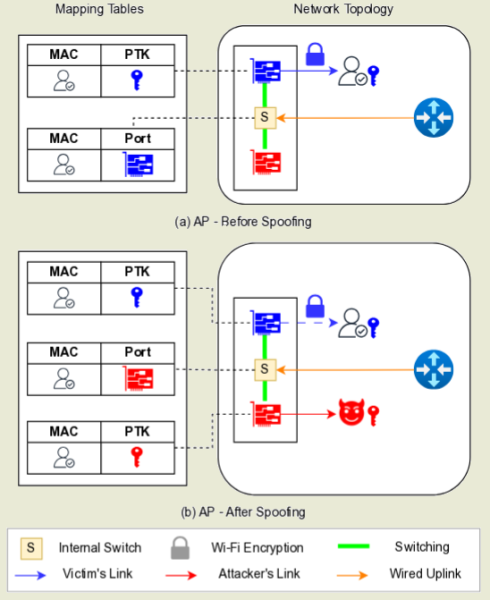
Los modernos puntos de acceso inalámbricos combinan funciones de transmisor de radio y conmutador de red (Switch de Capa 2), donde el conmutador, a diferencia de las redes cableadas, en lugar de vincular al cliente a un puerto físico, utiliza un enlace lógico al canal inalámbrico. Como identificador en este enlace se utiliza la dirección MAC del cliente, que se asocia con el canal en una tabla especial de direcciones MAC. En el caso de que el cliente cambie a otro canal (por ejemplo, al pasar de 2.4 GHz a 5 GHz), los datos en la tabla se actualizan.
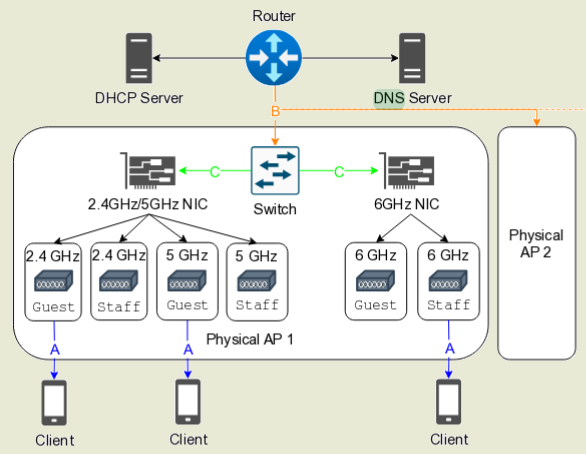
El ataque se lleva a cabo en el primer (físico, canal de radio) y segundo (enlace, dirección MAC) niveles del modelo de red OSI, y consiste en que un atacante, que se ha conectado al mismo punto de acceso pero utilizando un rango de frecuencia diferente al de la víctima (por ejemplo, 2.4 GHz en lugar de 5 GHz), envía una solicitud para establecer una conexión (handshake de 4 vías), indicando la dirección MAC de la víctima (similar al ARP spoofing en redes Ethernet). Dado que los clientes se identifican por su dirección MAC, el punto de acceso asume que el cliente ha cambiado a otro canal y modifica la entrada en la tabla de direcciones MAC. Después de esto, todo el tráfico entrante del punto de acceso comienza a ser enviado al dispositivo del atacante.
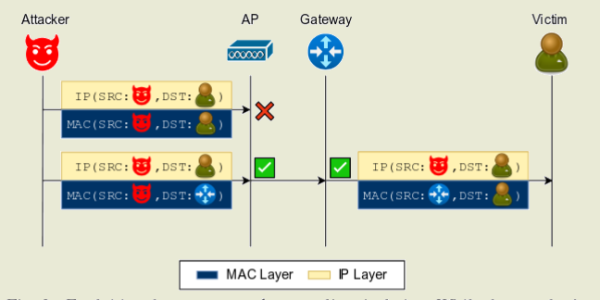
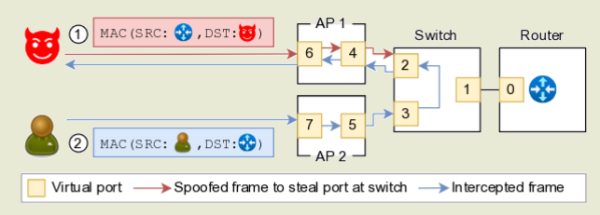
Para organizar la interceptación bidireccional, el atacante, al recibir los datos dirigidos a la víctima, restablece el estado de la tabla de direcciones MAC al estado original. Para ello, se envía un paquete "ICMP Ping" con una dirección MAC aleatoria y cifrado de paquete con la clave GTK (Group Temporal Key), común para todos los clientes de la red inalámbrica. El punto de acceso, al recibir dicho paquete, restablece la asignación de la dirección MAC de la víctima al canal inalámbrico original. La inserción en el tráfico se realiza a través de un intercambio cíclico y la restauración de la entrada en la tabla de direcciones MAC.
Fuente: opennet.ru
