

Se ha presentado el primer lanzamiento de la versión de Linux del cortafuegos de aplicaciones Little Snitch, popular entre los usuarios de la plataforma macOS. Little Snitch proporciona una interfaz gráfica que permite rastrear interactivamente la actividad de red de las aplicaciones y bloquear el tráfico no deseado. Para la inspección y el bloqueo del tráfico en Linux, se utiliza el subsistema eBPF. Los programas eBPF que se cargan en el núcleo, la biblioteca de funciones y la interfaz web se distribuyen bajo la licencia GPLv2. El proceso de fondo está escrito en Rust y se distribuye bajo una licencia propietaria que permite la distribución y el uso gratuito.
El programa permite visualizar claramente a qué hosts están accediendo las aplicaciones en el sistema, ver el historial de actividad de red y rastrear el volumen de tráfico. Se pueden bloquear conexiones no deseadas y conectar listas de bloqueo, tanto propias como externas, como oisd.nl, diseñadas para bloquear publicidad, servicios de seguimiento, sistemas de recopilación de telemetría, phishing y otra actividad no deseada. Las listas externas pueden actualizarse automáticamente. El bloqueo se realiza a nivel de direcciones IP, subredes y de nombres de dominio. Es posible crear una lista blanca de aplicaciones a las que se les permita la actividad de red.
El programa incluye un manejador BPF que se carga en el núcleo de Linux y un proceso en segundo plano littlesnitch. La gestión se realiza a través de una interfaz web, disponible al abrir en un navegador la página "http://localhost:3031/". Es posible trabajar con la interfaz web como una aplicación web aislada (PWA - Progressive Web App). Se soporta su funcionamiento en sistemas con núcleo Linux 6.12 y versiones más recientes. 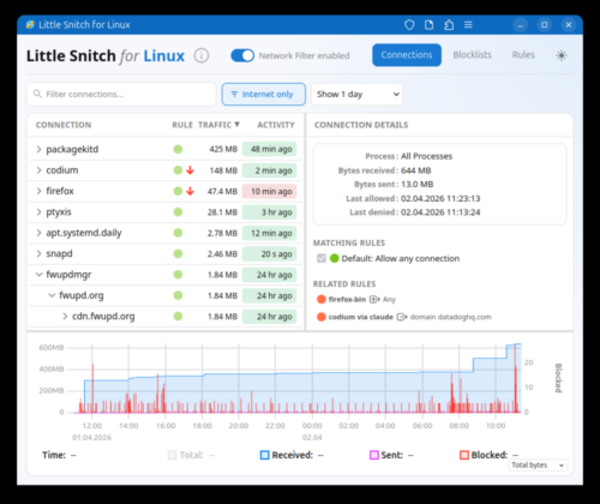
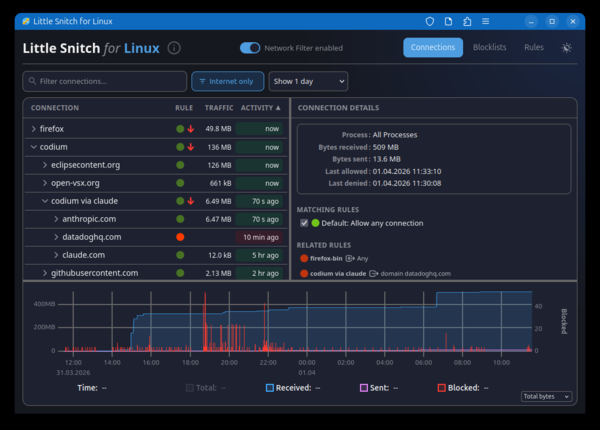
Además, cabe destacar que existe una alternativa de código abierto a Little Snitch para Linux: OpenSnitch, que permite monitorear de manera interactiva la actividad de red de las aplicaciones. Al intentar establecer conexiones de red que no están autorizadas previamente, OpenSnitch muestra un diálogo al usuario, ofreciéndole la opción de decidir si continuar la operación de red o bloquear la actividad. Christian Starkjohann, el desarrollador de la versión para Linux de Little Snitch, indicó que OpenSnitch no le fue adecuado para rastrear las conexiones de red establecidas por los procesos y bloquear las conexiones con un clic.
Fuente: opennet.ru
