

La empresa Proxmox, conocida por el desarrollo de los productos Proxmox Virtual Environment y Proxmox Mail Gateway, ha publicado una nueva versión del distribuidor Proxmox Backup Server 4.2, presentado como una solución lista para respaldar y restaurar entornos virtuales, contenedores y la configuración de servidores. La imagen ISO de instalación está disponible para su descarga gratuita. Los componentes específicos del distribuidor están abiertos bajo la licencia AGPLv3. Para la instalación de actualizaciones, hay un repositorio Enterprise de pago y dos repositorios gratuitos, que difieren en el nivel de estabilización de las actualizaciones.
La parte del sistema del distribuidor se basa en la base de paquetes de Debian y OpenZFS. La pila de software para gestionar las copias de seguridad está escrita en el lenguaje Rust y admite copias de seguridad incrementales (sólo se envían al servidor los datos que han cambiado), deduplicación (se guarda solo una copia en caso de duplicados), compresión (se utiliza ZSTD) y cifrado de las copias de seguridad. El sistema está diseñado sobre una arquitectura cliente-servidor: Proxmox Backup Server puede utilizarse tanto para trabajar con copias de seguridad locales como como un centro de servidores copia de seguridad de datos desde diferentes hosts. Se ofrecen modos de recuperación selectiva rápida y sincronización de datos entre servidores.
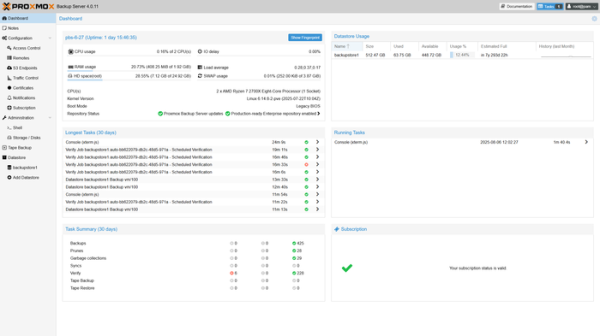
Proxmox Backup Server admite la integración con la plataforma Proxmox VE para la copia de seguridad máquinas virtuales y contenedores. La gestión de las copias de seguridad y la restauración de datos se realiza a través de una interfaz web. Existe la posibilidad de restringir el acceso de los usuarios a sus datos. Todo el tráfico transmitido de los clientes hacia servidor se cifra utilizando AES-256 en modo GCM, y las propias copias de seguridad se transfieren ya cifradas mediante cifrado asimétrico con claves públicas (el cifrado se realiza en el lado del cliente, y la compromiso del servidor con las copias de seguridad no conllevará filtraciones de datos). La integridad de las copias de seguridad se controla mediante hashes SHA-256.
En esta nueva versión:
- Se ha llevado a cabo la sincronización con la base de paquetes del distribuidor Debian 13.4. Se han actualizado el núcleo de Linux 7.0 y OpenZFS 2.4.
- Se ha añadido la posibilidad de mover espacios de nombres y grupos de copias de seguridad a otros lugares dentro del mismo almacenamiento para facilitar la reorganización de la ubicación de datos sin riesgo de pérdida.
- Se ha añadido soporte para el cifrado y descifrado de copias de seguridad sincronizadas, lo que permite transferir instantáneas a almacenes externos de terceros no confiables de forma cifrada.
- Se ha añadido la capacidad de procesar grupos de copias de seguridad en múltiples hilos para mejorar el rendimiento de la sincronización.
- Se ha implementado soporte oficial para el uso de almacenes de objetos que son compatibles con el protocolo S3 como backend para el almacenamiento de copias de seguridad, con la opción de recopilar estadísticas sobre el tráfico y el número de solicitudes para monitorear y hacer un seguimiento del cumplimiento de los límites de tráfico.
Fuente: opennet.ru
