

Se ha lanzado el navegador web Firefox 151 y se han formado actualizaciones de ramas anteriores con soporte a largo plazo: 140.11.0 y 115.36.0. La rama Firefox 152 entrará en fase de beta test en breve, con un lanzamiento previsto para el 16 de junio.
Novedades principales en Firefox 151 (1, 2, 3, 4):
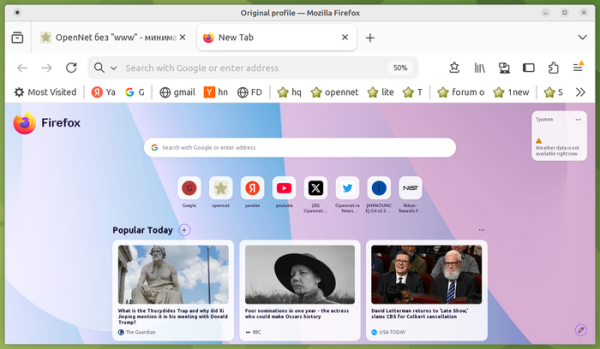
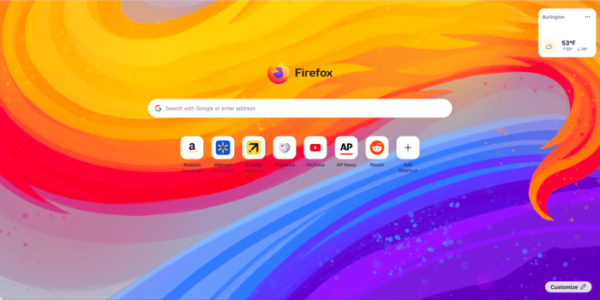
- Se ha actualizado el diseño de la página que se muestra al abrir una nueva pestaña (el logotipo se ha movido al centro, la barra de búsqueda se ha desplazado hacia abajo, se ha incluido una imagen de fondo que se puede cambiar en la configuración). El nuevo diseño está optimizado para integrar nuevas funciones en la página (por ejemplo, widgets y mejoras en el manejo de accesos directos), cuya inclusión se espera en el próximo lanzamiento.


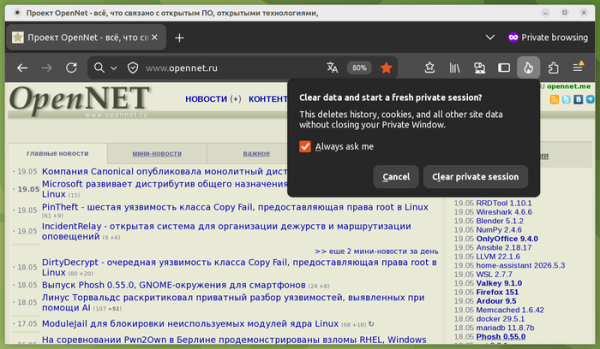
- En el modo de navegación privada se ha implementado un nuevo botón 'Finalizar Sesión Privada' (un icono de fuego a la derecha de la barra de direcciones), que permite borrar instantáneamente todos los datos de la sesión privada actual sin cerrar la ventana del navegador (los sitios previamente abiertos en modo privado se cierran y queda una sesión vacía).
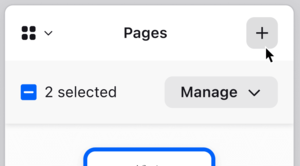
- En el visor de PDF integrado se ha implementado la función de combinar varias páginas en un documento.

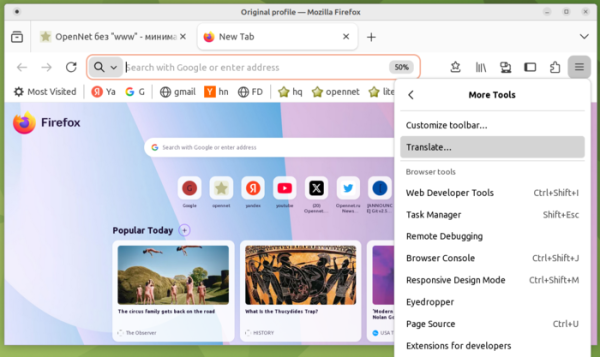
- La interfaz de traducción integrada de un idioma a otro ahora está disponible a través de la sección 'Más Herramientas' en el menú principal.

- La barra de búsqueda en la configuradora (about:preferences) se ha ampliado y ahora ocupa todo el ancho disponible.
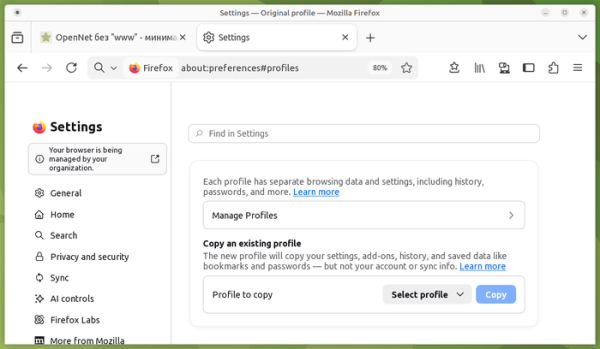
- En las versiones para Linux se ha implementado la función de respaldo de perfiles, permitiendo guardar un perfil seleccionado en un archivo, que luego se puede usar para restaurar configuraciones en otro sistema. Anteriormente, esta función solo estaba disponible en Windows.
- Al transferir el directorio del perfil de Firefox a otras partes del sistema de archivos o a sistemas con otros sistemas operativos, se garantiza la restauración de las extensiones y temas instalados.
- Se ha mejorado la protección contra la identificación oculta del usuario (Fingerprinting Protection), aplicable al activar la protección estándar contra el seguimiento (ETP, Enhanced Tracking Protection => Standard). Se observa que los cambios realizados han reducido en promedio un 14% (49% para macOS) la proporción de usuarios identificados mediante métodos típicos de identificación oculta en comparación con la protección anterior.
- En el servicio VPN gratuito integrado de Firefox, se ha añadido la opción de elegir el país desde el que se utiliza el servidor VPN. El servicio permite acceder a sitios no directamente, sino a través de proxies intermediosservidores en diferentes países, ocultando la dirección IP del usuario. Existe la posibilidad de activar el VPN solo para sitios seleccionados. Para activar el VPN, se requiere registrar una cuenta en Mozilla. En el servicio VPN hay un límite de 50 gigabytes de tráfico al mes.
- Al solicitar a la aplicación web acceso a los datos de ubicación en la plataforma Windows, ahora se tienen en cuenta las configuraciones del sistema para proporcionar dicho acceso.
- Se ha añadido la posibilidad de utilizar la API Web Serial para controlar microcontroladores conectados a través del puerto serie. Por ejemplo, después de confirmar las credenciales, se pueden programar chips ESP, placas Raspberry Pi Picos, impresoras 3D y equipos de CNC desde una aplicación web. La API Web Serial también se puede utilizar en complementos del navegador, pero no desde el contexto de moz-extension.
- Se ha activado para todos los usuarios la aplicación de la especificación LNA (Acceso a Red Local) para restringir el acceso al sistema local (loopback, 127.0.0.0/8) o a la red interna (192.168.0.0/16, 10.0.0.0/8, etc.) al interactuar con sitios públicos. Para acceder a recursos internos, el usuario debe otorgar a la aplicación web permisos especiales, ya que esta actividad puede ser utilizada por atacantes para realizar ataques CSRF contra enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que solo aceptan solicitudes de la red local. Además, el escaneo de recursos internos puede ser utilizado para identificación indirecta o recopilación de información sobre la red local. Anteriormente, dicha protección solo estaba activa al habilitar el modo de protección mejorada contra el rastreo (ETP, Enhanced Tracking Protection => Stricto).
- Se ha implementado la API Fullscreen Keyboard Lock, que añade un argumento keyboardLock al método requestFullscreen, permitiendo a las aplicaciones web de pantalla completa interceptar el manejo de ciertas teclas y combinaciones de teclado, por ejemplo, se puede interceptar la presión de la tecla Esc (en este caso, para salir del modo de pantalla completa será necesario mantener presionada la tecla Esc, en lugar de simplemente tocarla).
- Se ha mejorado el renderizado de elementos con posicionamiento absoluto dentro de bloques de múltiples columnas o al imprimir.
- En las reglas «@container» se permite enumerar múltiples condiciones simultáneamente, de manera similar a las consultas de medios.
- Dentro de las reglas @container se permite el uso de la función style() para comprobar los valores CSS calculados de las propiedades del contenedor.
- Se ha agregado la propiedad CSSContainerRule.conditions, que contiene una lista de todas las condiciones de la consulta de contenedor. Las antiguas propiedades CSSContainerRule.containerName y CSSContainerRule.containerQuery han sido declaradas obsoletas.
- Se ha cambiado el comportamiento del posicionamiento anclado en CSS (CSS Anchor Positioning). La propiedad position-anchor ahora por defecto toma el valor "normal", y al usar la propiedad position-area, los anclajes implícitos se aplican automáticamente. Las ventanas emergentes (popovers) que utilizan anchor() o anchor-center ahora requieren que se especifique explícitamente la propiedad "position-anchor: auto".
- Se agregó soporte para la API Document Picture-in-Picture para abrir en modo "imagen en imagen" contenido HTML arbitrario, no solo videos. A diferencia de la apertura de una ventana mediante window.open(), las ventanas creadas a través de la nueva API siempre se muestran sobre otras ventanas, no permanecen después de cerrar la ventana original, no admiten navegación y no pueden definir explícitamente la posición de salida.
- En la API Permissions se ha asegurado un manejo correcto de los permisos temporales otorgados al sitio.
- Se ha permitido el uso de la sintaxis declarativa para definir cómo se distribuyen los elementos en los espacios dentro del Shadow DOM.
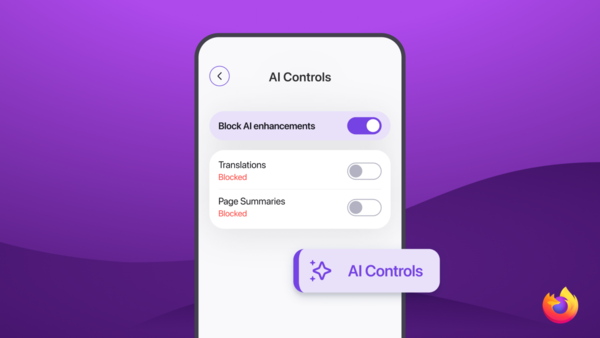
- En Firefox para Android se ha añadido soporte para cambiar rápidamente entre pestañas utilizando un gesto de deslizar verticalmente en el área de la barra. En el configurador, al igual que en la versión de escritorio, se ha agregado un interruptor para desactivar todas las funciones que utilizan IA, así como configuraciones para activar selectivamente funciones individuales de IA.

Además de las novedades y correcciones de errores, en Firefox 151 se han abordado 154 vulnerabilidades (65 agrupadas bajo CVE-2026-8973, 54 bajo CVE-2026-8974 y 7 bajo CVE-2026-8975). 146 vulnerabilidades fueron causadas por problemas relacionados con la memoria, como desbordamientos de búfer y acceso a áreas de memoria ya liberadas. Estas problemáticas pueden potencialmente permitir la ejecución de código malicioso al abrir páginas diseñadas específicamente.
En las versiones nocturnas de Firefox comenzó la prueba de una interfaz renovada del configurador, en la que se han ampliado las herramientas para buscar configuraciones, mejorada la navegación, actualizadas las etiquetas y descripciones de las configuraciones.
Fuente: opennet.ru
