

La compañía Google ha publicado la versión del navegador web Chrome 150. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que sirve de base para Chrome. El navegador Chrome se diferencia de Chromium por el uso de logotipos de Google, un sistema de envío de notificaciones en caso de fallos, módulos para la reproducción de contenido de video protegido contra copia (DRM), un sistema de actualización automática, la inclusión constante de aislamiento Sandbox, la entrega de claves para la API de Google y la transmisión de parámetros RLZ al buscar. Para aquellos que necesitan más tiempo para actualizar, se mantiene por separado la rama Extended Stable, que se acompaña de 8 semanas. La próxima versión de Chrome 151 está programada para el 28 de julio.
Principales cambios en Chrome 150 (1, 2, 3, 4):
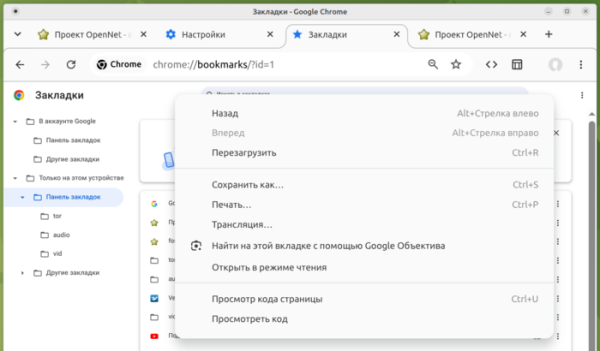
- Se han presentado los primeros resultados de la iniciativa para actualizar el diseño de la interfaz en diferentes sistemas operativos y eliminar excesos. Se han utilizado nuevos iconos con bordes más suavizados y efectos de animación para botones, como los botones de apertura del menú principal y de recarga de página. Se ha simplificado la estructura de los menús contextuales, eliminando elementos raramente utilizados o duplicados. Se ha implementado un diseño más moderno para el configurador, el gestor de descargas y la página de navegación por marcadores.

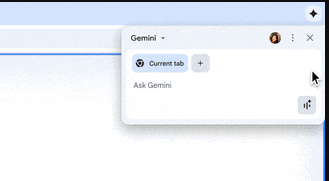
- Se ha continuado con el desarrollo del modo de IA, que permite interactuar con el agente de IA desde la barra de direcciones o desde la página que se muestra al abrir una nueva pestaña. En esta nueva versión se ha añadido la posibilidad de conectar Chrome al agente de IA Gemini Spark para realizar acciones de forma autónoma en la pestaña activa durante el desarrollo de tareas que requieren interacción con contenido web (presionar botones, seguir enlaces, completar formularios, etc.). Además, se han añadido recomendaciones contextuales sobre cómo utilizar Gemini al trabajar con el navegador, por ejemplo, al abrir un artículo extenso Chrome sugerirá resumir la información con Gemini, y al editar texto en un formulario recomendará revisar o corregir el texto a través de Gemini.

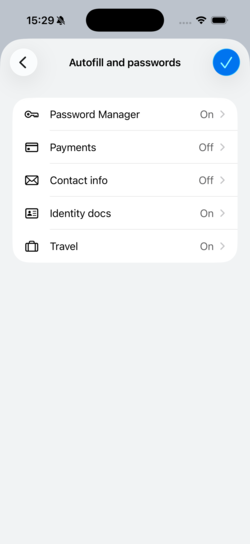
- Una parte de los usuarios utiliza una interfaz simplificada única para vincular su cuenta de Google y sincronizar datos, como contraseñas guardadas y marcadores. La sincronización está integrada con el inicio de sesión en la cuenta y no se presenta como una opción separada en la configuración. Los usuarios pueden conectar Chrome a su cuenta de Google y utilizarla para almacenar contraseñas, marcadores, historial de navegación y pestañas. Los datos para autocompletar direcciones y la entrada automática ya no se sincronizan entre dispositivos y se almacenan solo en el sistema local.
- Una parte de los usuarios que han activado el modo de protección mejorada del navegador (Enhanced Safe Browsing) tiene habilitada la función 'HTTPS-First', que redirige automáticamente las solicitudes HTTP a HTTPS. Para garantizar el funcionamiento con sitios que no admiten HTTPS, se implementa un retroceso a HTTP si no se puede realizar la solicitud a través de HTTPS después de la redirección o si hay problemas con los certificados. Al intentar abrir un sitio a través de HTTP, se muestra una advertencia especial. En Chrome 154, se planea habilitar este modo por defecto para todos los sitios accesibles públicamente que no estén alojados en redes intranet, como 192.168.0.1 y 10.0.0.0/8.
- Se ha eliminado el soporte para la bandera kExtensionManifestV2Disabled, que permitía restaurar la posibilidad de instalar desde el Chrome Web Store extensiones que utilizaban la segunda versión del manifiesto de Chrome. En la próxima versión de Chrome 151 se eliminará el parámetro AllowLegacyMV2Extensions, que permitía cargar manualmente extensiones basadas en la segunda versión del manifiesto en el modo de desarrollador. Las banderas mencionadas permitían instalar por medio de un acceso alternativo la extensión uBlock Origin.
- Los controladores de Web Worker creados utilizando URI 'data:' (por ejemplo, a través de 'new Worker(‘data:text/javascript…’)') ahora se aíslan de la página en la que fueron creados y no tienen acceso a los almacenes locales y a las cookies en el contexto actual. dominioEste cambio permite bloquear el uso de Web Workers no cargados desde servidores, sino creados sobre la marcha a través de 'data:', para acceder a datos confidenciales en el proceso de ataques XSS.
- Se ha implementado una protección contra ataques que manipulan la limitación en el número máximo de conexiones al proxy, actuando como un canal de comunicación oculto entre el código JavaScript que se ejecuta en diferentes pestañas, o para determinar si un sitio determinado ha sido visitado anteriormente. Por ejemplo, un atacante puede ocupar todas las conexiones disponibles al proxy, dejando solo un socket libre, y luego analizar su disponibilidad al acceder a un recurso estático: si el socket no está ocupado, el recurso desde el sitio verificado se ha entregado desde la caché, es decir, el usuario ya lo había descargado anteriormente. El límite en el número máximo de conexiones a los sockets TCP del proxy ahora varía aleatoriamente.
- Se prohíbe el uso de filtros SVG en bloques iframe ajenos (cross-origin) o aislados (sandboxed), así como en plugins (por ejemplo, el visor de PDF integrado). Esta restricción ayuda a protegerse contra ataques a través de canales externos, como GPU.zip, y ataques de la clase SVG Clickjacking, en los que se utilizan filtros SVG para superponer contenido transparente sobre otro contenido con el fin de insertar un botón invisible, como el que se encuentra sobre el botón de cerrar un anuncio.
- Se proporciona la posibilidad de trasladar aplicaciones web aisladas (PWA, Progressive Web App) a un nuevo subdominio dentro de un mismo dominio base (por ejemplo, cambiar drive.example.com a fileman.example.com) sin la intervención del usuario (anteriormente, la aplicación PWA estaba vinculada al dominio original y, en caso de cambio de subdominio, como en un rebranding o reestructuración, requería una reinstalación manual).
- En TLS, se ha habilitado por defecto el soporte para el algoritmo de formación de firmas digitales ML-DSA (CRYSTALS-Dilithium), resistente a ataques de fuerza bruta en computadoras cuánticas.
- En la versión para Android, se ha implementado el soporte para el estándar FIDO Alliance Credential Exchange, que permite importar y exportar contraseñas guardadas y parámetros de identificación biométrica utilizando cifrado de extremo a extremo del lado del cliente, por ejemplo, para la transferencia segura entre Google Password Manager y gestores de contraseñas de terceros.
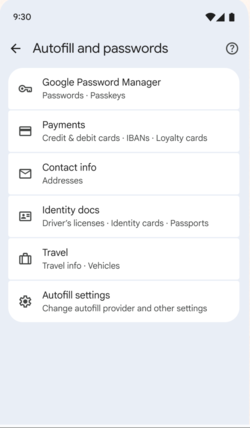
- En la versión para Android, se ha presentado una nueva interfaz unificada en el configurador para gestionar las contraseñas guardadas y los datos de autocompletado de formularios. La idea es que el usuario pueda obtener a la vez información sobre diferentes clases de datos confidenciales guardados por el navegador, como contraseñas, datos de autenticación biométrica, direcciones y datos del pasaporte.


- Se ha añadido la propiedad CSS «text-fit» para escalar automáticamente el tamaño de la fuente, de modo que el texto se ajuste al ancho del contenedor padre (por ejemplo, cuando es necesario colocar un encabezado en un área determinada sin que el final se desplace a otra línea o adaptar la fuente para diferentes resoluciones de pantalla).
- En la propiedad CSS «background-clip» se ha añadido soporte para el parámetro «border-area», que simplifica la creación de bordes con degradados, gracias a que el fondo del elemento se renderiza estrictamente en la zona que ocupa el borde.
- Se ha añadido la función CSS image(), que permite generar una imagen con un relleno de un color específico.
- En el modo de pruebas de origen, se ha comenzado a probar el protocolo EVP (protocolo de verificación de correo electrónico) para la confirmación criptográfica automática de la propiedad del correo electrónico sin necesidad de enviar códigos de confirmación de un solo uso por email.
- Se ha añadido el atributo HTML focusgroup para la gestión declarativa del cambio de foco de entrada desde el teclado dentro de componentes compuestos, como menús, sin el uso de JavaScript. Por ejemplo, después de salir del grupo de elementos con la tecla Tab y regresar, el navegador devolverá el foco al último elemento activo, y no al primer elemento de la lista.
- Se han realizado mejoras en las herramientas para desarrolladores web. Se han añadido capacidades para inspeccionar y depurar el conjunto de herramientas WebMCP, utilizado para integrar sitios con agentes de IA mediante el protocolo MCP. En el panel de estilos se permite la edición en el lugar de las reglas «@container», «@counter-style» y «@function».
Además de las novedades y correcciones de errores en la nueva versión, se han solucionado 433 vulnerabilidades. Muchas de las vulnerabilidades se identificaron a través de pruebas automatizadas utilizando herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. Se asignó un nivel crítico de gravedad a veinte problemas, lo que implica que las vulnerabilidades permiten eludir todos los niveles de protección del navegador y ejecutar código en el sistema más allá del entorno sandbox. Catorce problemas críticos son causados por el acceso a la memoria ya liberada (use-after-free), tres por insuficiente validación de entradas no confiables, dos por desbordamiento de búfer y uno por un manejo incorrecto de tipos (Type Confusion). Como parte del programa de recompensas por descubrimiento de vulnerabilidades para la versión actual, Google ha pagado 319 mil dólares (una recompensa de 250 mil dólares por CVE-2026-14382 en la biblioteca ANGLE), tres recompensas de 10 mil, 2,500, 2,000 y 1,000 dólares, dos recompensas de 3 mil y recompensas de 8 mil, 5 mil y 4 mil dólares.
Fuente: opennet.ru
