

Cómo evaluar la efectividad de la configuración del NGFW
La tarea más común es verificar cuán eficientemente está configurado su cortafuegos. Existen utilidades y servicios gratuitos de empresas que se dedican a NGFW para esto.
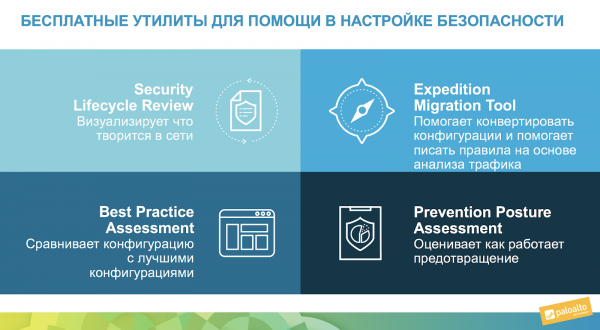
Por ejemplo, a continuación se puede ver que la empresa Palo Alto Networks tiene la posibilidad de analizar directamente desde las estadísticas del cortafuegos: el informe SLR o el análisis de conformidad con las mejores prácticas: el informe BPA. Estas son utilidades en línea gratuitas que se pueden utilizar sin necesidad de instalar nada.
CONTENIDO
Expedition (Herramienta de Migración)
Una opción más compleja para verificar su configuración es descargar una herramienta gratuita (anteriormente Migration Tool). Se descarga como un Appliance Virtual para VMware, no requiere configuración: simplemente hay que descargar la imagen e implementarla en el hipervisor VMware, iniciarla y acceder a la interfaz web. Esta utilidad merece una mención aparte, pues el curso sobre ella dura 5 días; hay tantas funciones en este momento, incluyendo Aprendizaje Automático y migración de diversas configuraciones de políticas, NAT y objetos para diferentes fabricantes de cortafuegos. Sobre Aprendizaje Automático, escribiré más adelante en el texto.
Optimizador de Políticas
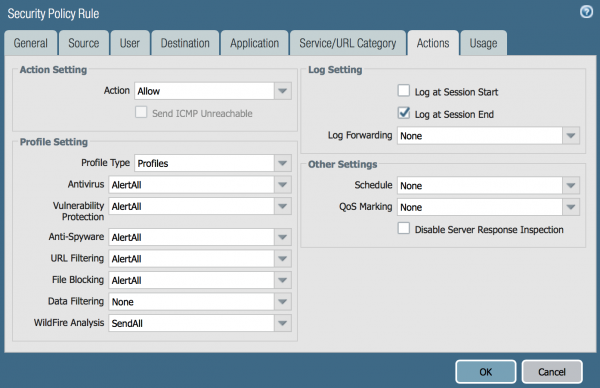
Y la opción más conveniente (en mi humilde opinión), que hoy explicaré en detalle, es el optimizador de políticas integrado en la interfaz de Palo Alto Networks. Para demostrarlo, instalé un cortafuegos en mi casa y escribí una regla simple: permitir cualquier cosa a cualquier cosa. De hecho, a veces veo estas reglas incluso en redes corporativas. Naturalmente, activé todos los perfiles de seguridad del NGFW, como se puede ver en la captura de pantalla:
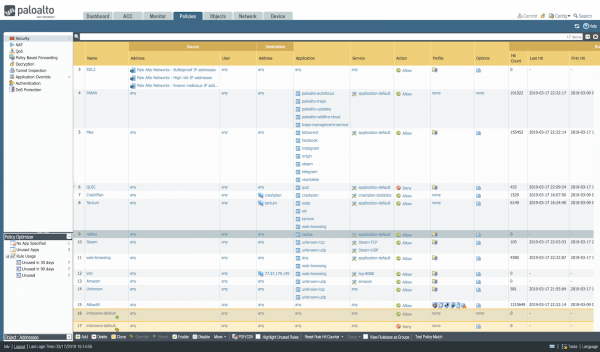
En la captura de pantalla siguiente se muestra un ejemplo de mi cortafuegos en casa no configurado, donde casi todas las conexiones caen en la última regla: AllowAll, lo cual se puede ver por las estadísticas en la columna de conteo de hits.
Zero Trust
Hay un enfoque de seguridad denominado . ¿Qué significa esto? Debemos permitir que las personas dentro de la red establezcan exactamente las conexiones que necesitan y prohibir todo lo demás. Es decir, necesitamos agregar reglas claras sobre aplicaciones, usuarios, categorías de URL, tipos de archivos; activar todas las firmas IPS y de antivirus, habilitar la sandbox, la protección DNS, utilizar IoC de las bases de datos de inteligencia de amenazas disponibles. En general, hay una cantidad considerable de tareas al configurar un cortafuegos.
Por cierto, el conjunto mínimo de configuraciones necesarias para Palo Alto Networks NGFW se describe en uno de los documentos de SANS: — recomiendo comenzar con eso. Y, por supuesto, hay un conjunto de mejores prácticas para configurar el firewall de la empresa fabricante: .
Así que, tuve un firewall en casa por una semana. Veamos qué tráfico hay en mi red:
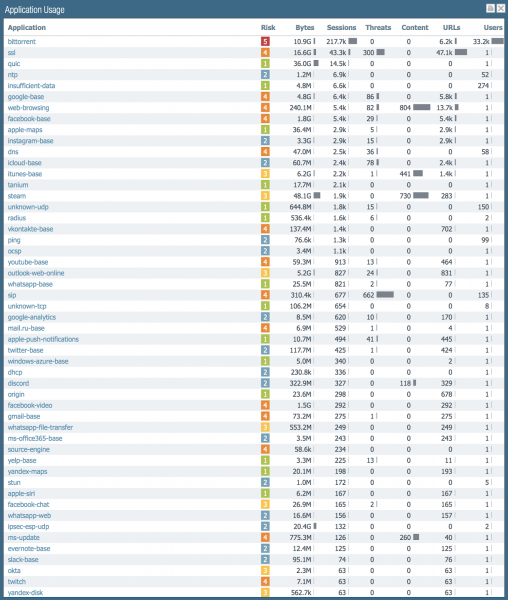
Si ordenamos por número de sesiones, la mayoría de ellas son creadas por bittorrent, luego sigue SSL, y después QUIC. Estas son estadísticas tanto de tráfico entrante como saliente: hay muchos escaneos externos de mi router. Hay 150 aplicaciones en mi red.
Entonces, todo esto fue permitido por una regla. Ahora veamos qué dice el Policy Optimizer al respecto. Si miraste anteriormente la captura de pantalla de la interfaz con las reglas de seguridad, a la izquierda en la parte inferior viste una pequeña ventana que me indica que existen reglas que se pueden optimizar. Hacemos clic allí.
Lo que muestra el Policy Optimizer:
- Qué políticas no se han utilizado en absoluto, en 30 días, en 90 días. Esto ayuda a tomar la decisión de eliminarlas por completo.
- Qué aplicaciones se mencionaron en las políticas, pero no se encontraron en el tráfico. Esto permite eliminar aplicaciones innecesarias en las reglas de autorización.
- Qué políticas permitieron todo, pero realmente había aplicaciones que sería bueno especificar claramente según la metodología Zero Trust.
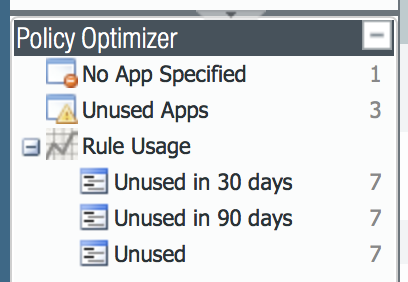
Hagamos clic en Unused.
Para mostrar cómo funciona, añadí varias reglas y hasta ahora hoy no han permitido ningún paquete. Aquí está su lista:
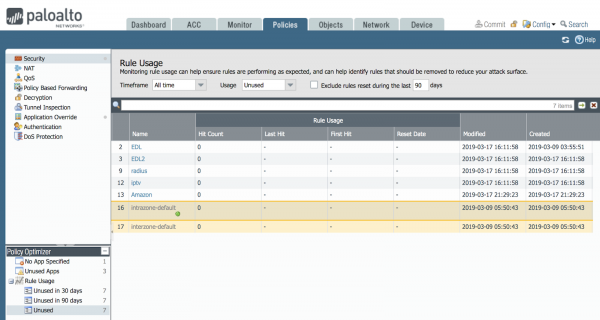
Es posible que con el tiempo pase tráfico y entonces desaparecerán de esta lista. Y si están en esta lista durante 90 días, puede que decidas eliminar estas reglas. Después de todo, cada regla ofrece una oportunidad para un hacker.
Hay un problema real al configurar el firewall: llega un nuevo empleado, mira las reglas del firewall y si no tienen comentarios y no sabe por qué se creó esa regla, si realmente es necesaria o si se puede eliminar: tal vez la persona esté de vacaciones y dentro de 30 días volverá el tráfico de ese servicio que necesitan. Y precisamente esta función le ayuda a tomar la decisión: ¡no lo usa nadie, elimínala!
Hagamos clic en Unused App.
Hacemos clic en el optimizador en Unused App y vemos que en la ventana principal se abre información interesante.
Observamos que hay tres reglas donde el número de aplicaciones permitidas y el número de aplicaciones que realmente han pasado por esta regla difieren.
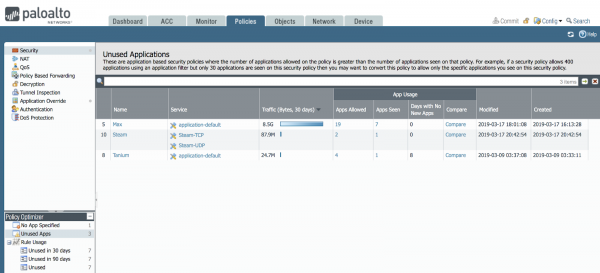
Podemos hacer clic y ver la lista de estas aplicaciones y comparar estas listas.
Por ejemplo, hagamos clic en el botón Comparar para la regla Max.
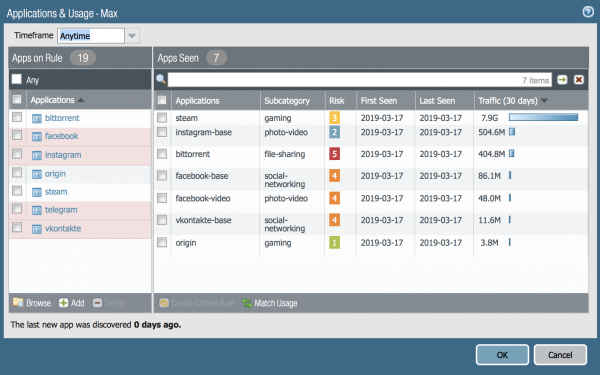
Aquí se puede ver que se permitieron aplicaciones como facebook, instagram, telegram, vkontakte. Pero el tráfico real solo pasó por algunas de las subaplicaciones. Aquí es importante entender que la aplicación facebook contiene varias subaplicaciones.
Se puede ver toda la lista de aplicaciones NGFW en el portal y en la interfaz del firewall en la sección Objects->Applications y busca el nombre de la aplicación: facebook, obtendrás este resultado:
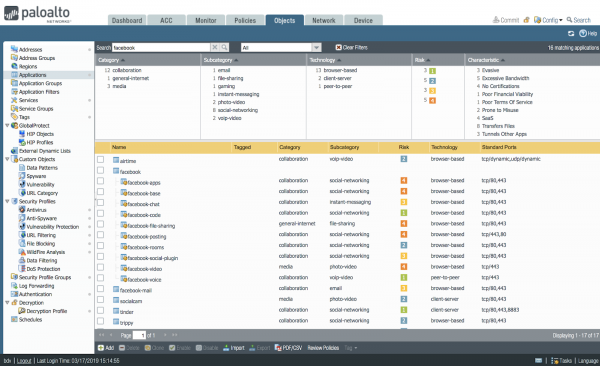
Así que, parte de estas subaplicaciones NGFW se han visto, y parte no. En realidad, puedes permitir o prohibir diferentes funciones del facebook por separado. Por ejemplo, permitir ver mensajes, pero prohibir el chat o la transferencia de archivos. Así, el Policy Optimizer habla de esto y puedes tomar una decisión: permitir no todas las aplicaciones de facebook, sino solo las principales.
Entonces, hemos entendido que las listas son diferentes. Puedes hacer que las reglas permitan exactamente aquellas aplicaciones que realmente han pasado por la red. Para ello, haces clic en el botón MatchUsage. Se verá así:
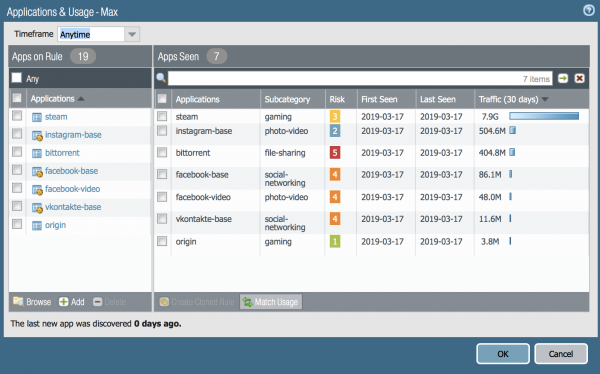
Y también puedes añadir aplicaciones que consideres necesarias: el botón Añadir en la parte izquierda de la ventana:
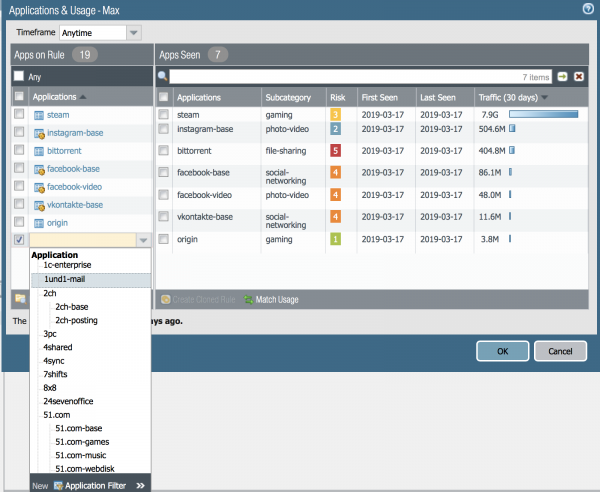
Y luego ya puedes aplicar esta regla y probarla. ¡Felicidades!
Hagamos clic en No Apps Specified.
En este caso, se abrirá una ventana importante para la seguridad.
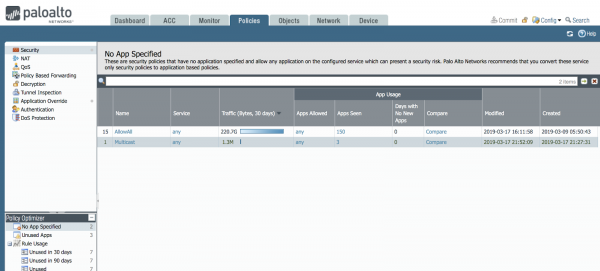
Es probable que haya muchas de estas reglas, donde no se especifica la aplicación de nivel L7 de manera explícita en tu red. Y en mi red hay tal regla; recordemos que la hice durante la configuración inicial, especialmente para mostrar cómo funciona el Policy Optimizer.
En la imagen se puede ver que la regla AllowAll permitió en el periodo del 9 de marzo al 17 de marzo 220 gigabytes de tráfico, con un total de 150 aplicaciones diferentes en mi red. Y eso es poco. Normalmente, en una red corporativa de tamaño mediano hay de 200 a 300 aplicaciones diferentes.
Así que, una regla permite hasta 150 aplicaciones. Generalmente, esto significa que el cortafuegos está configurado incorrectamente, porque normalmente en una regla se permiten de 1 a 10 aplicaciones para diferentes propósitos. Veamos cuáles son estas aplicaciones: hagamos clic en el botón Comparar:
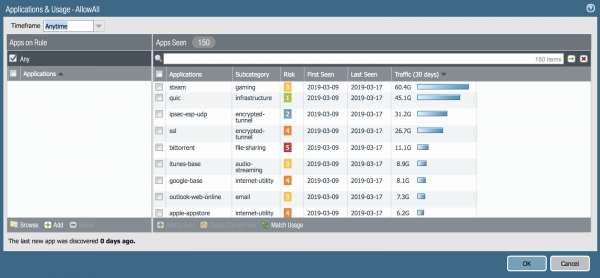
Lo más maravilloso para el administrador en la función Policy Optimizer es el botón Coincidir Uso: con un solo clic puede crear una regla donde introducirá las 150 aplicaciones. Hacerlo manualmente llevaría bastante tiempo. La cantidad de tareas para el trabajo del administrador, incluso en mi red de 10 dispositivos, es enorme.
¡En mi casa funcionan 150 aplicaciones diferentes, transmitiendo gigabytes de tráfico! ¿Y cuántas tiene usted?
¿Y qué pasa en una red de 100 dispositivos, o 1000 o 10000? He visto cortafuegos con 8000 reglas y estoy muy contento de que ahora los administradores tengan herramientas de automatización tan cómodas.
Algunas de las aplicaciones que vio y mostró el módulo de análisis de aplicaciones L7 en NGFW no serán necesarias en la red, por lo que simplemente las eliminará de la lista de la regla permitida, o clonará la regla usando el botón Clonar (en la interfaz principal) y en una regla permitirá las aplicaciones, mientras que en otra bloqueará aplicaciones que no son necesarias en su red. Estas aplicaciones suelen ser bittorrent, steam, ultrasurf, tor, túneles ocultos como tcp-over-dns y otros.
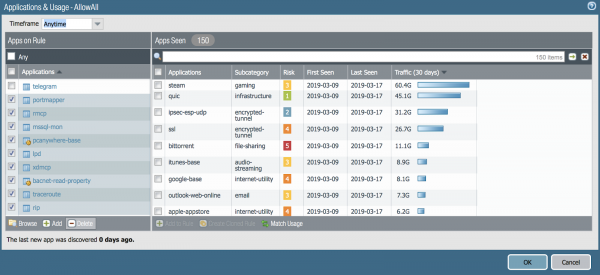
Así que hagamos clic en otra regla: ¿qué se ve allí?
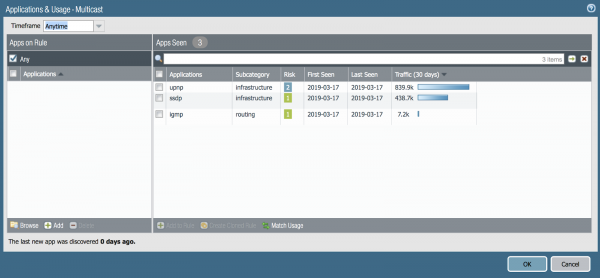
Sí, aquí están las aplicaciones caracterizadas por multicast. Debemos permitirlas para que funcione la visualización de videos en la red. Hacemos clic en Coincidir Uso. ¡Perfecto! Gracias, Policy Optimizer.
¿Y qué hay del Machine Learning?
Ahora está de moda hablar de automatización. Lo que describí anteriormente ayuda mucho. Hay otra capacidad de la que debo hablar. Es la funcionalidad de Machine Learning, integrada en la herramienta Expedition, que ya se mencionó anteriormente. En esta herramienta hay una opción para transferir reglas desde su antiguo cortafuegos de otro fabricante. También existe la posibilidad de analizar los registros de tráfico actuales de Palo Alto Networks y sugerir qué reglas redactar. Esto es similar a la funcionalidad de Policy Optimizer, pero en Expedition está aún más ampliado y ya se le ofrece una lista de reglas listas: solo necesita aprobarlas.
Para probar esta funcionalidad, hay un laboratorio que llamamos prueba de manejo. Este test se puede realizar accediendo a los cortafuegos virtuales, que los empleados de Palo Alto Networks en Moscú activarán a su solicitud.
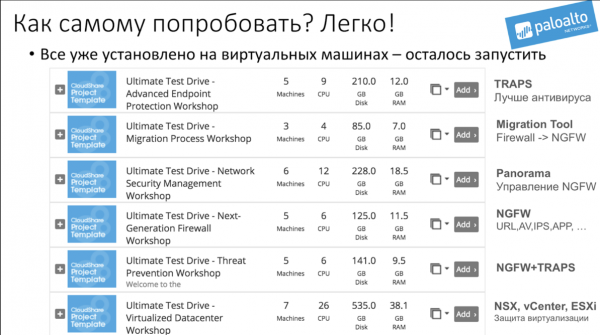
La solicitud se puede enviar a la dirección Russia@paloaltonetworks.com y en la solicitud escribir: «Quiero realizar UTD sobre el Proceso de Migración».
En realidad, hay varias versiones de laboratorios llamadas Unified Test Drive (UTD) y todas ellas tras la solicitud.
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Le gustaría que alguien le ayudara a optimizar las políticas de su cortafuegos?
Sí
No
Voy a hacerlo todo yo mismo
Nadie ha votado todavía. No hay abstenciones.
Fuente: habr.com
