

Hola, estimados lectores de Habr! Este es el blog corporativo de la empresa . Somos un integrador de sistemas y nos especializamos principalmente en soluciones de seguridad para infraestructuras de TI (, ) y sistemas de análisis de datos de máquinas (). Comenzaremos nuestro blog con una pequeña introducción a las tecnologías de Check Point.
Hemos estado reflexionando durante mucho tiempo sobre si debíamos escribir este artículo, ya que no hay nada nuevo en él que no se pueda encontrar en Internet. Sin embargo, a pesar de la abundancia de información, frecuentemente escuchamos las mismas preguntas de nuestros clientes y socios. Por lo tanto, se decidió escribir una especie de introducción al mundo de las tecnologías de Check Point y revelar la esencia de la arquitectura de sus soluciones. Y todo esto en el marco de una "pequeña" publicación, por así decirlo, un rápido recorrido. Además, trataremos de no entrar en guerras de marketing, ya que no somos un vendedor, sino simplemente un integrador de sistemas (aunque amamos a Check Point) y simplemente abordaremos los puntos principales sin compararlos con otros fabricantes (como Palo Alto, Cisco, Fortinet, etc.). El artículo resultó ser bastante extenso, pero elimina gran parte de las preguntas en la fase de familiarización con Check Point. Si te interesa, bienvenido a seguir leyendo...
UTM/NGFW
Al comenzar a hablar sobre Check Point, lo primero que debemos hacer es explicar qué son UTM, NGFW y en qué se diferencian. Lo haremos de manera bastante concisa, para que el artículo no resulte demasiado extenso (posiblemente en el futuro abordaremos este tema con más detalle)
UTM — Gestión Unificada de Amenazas
En breve, la esencia de UTM es la consolidación de múltiples medios de protección en una única solución. Es decir, todo en una sola caja o un tipo de 'todo incluido'. ¿Qué se entiende por "múltiples medios de protección"? La opción más común es: Cortafuegos, IPS, Proxy (filtrado de URL), Antivirus en tiempo real, Anti-Spam, VPN, etc. Todo esto se une dentro de una solución UTM, lo que simplifica la integración, configuración, administración y monitoreo, y esto a su vez tiene un efecto positivo en la seguridad general de la red. Cuando las soluciones UTM aparecieron por primera vez, se consideraban exclusivamente para pequeñas empresas, ya que las UTM no podían manejar grandes volúmenes de tráfico. Esto se debía a dos razones:
- Método de procesamiento de paquetes. Las primeras versiones de soluciones UTM procesaban los paquetes de forma secuencial, mediante cada "módulo". Por ejemplo: primero el paquete es procesado por el cortafuegos, luego por IPS, después lo revisa el Antivirus y así sucesivamente. Naturalmente, este mecanismo causaba serías demoras en el tráfico y consumía muchos recursos del sistema (procesador, memoria).
- Hardware débil. Como se mencionó anteriormente, el procesamiento secuencial de paquetes consumía muchos recursos y el "hardware" de aquellos tiempos (1995-2005) simplemente no podía manejar grandes volúmenes de tráfico.
Pero el progreso no se detiene. Desde entonces, las capacidades de hardware han aumentado significativamente, y el procesamiento de paquetes ha cambiado (hay que reconocer que no todos los proveedores lo han hecho) y ha permitido un análisis casi simultáneo en varios módulos (MÉ, IPS, Antivirus, etc.). Las soluciones UTM modernas pueden "procesar" decenas e incluso cientos de gigabits en modo de análisis profundo, lo que les permite ser utilizadas en el segmento de grandes empresas o incluso centros de datos.
A continuación se presenta el famoso cuadrante mágico de Gartner para soluciones UTM de agosto de 2016:
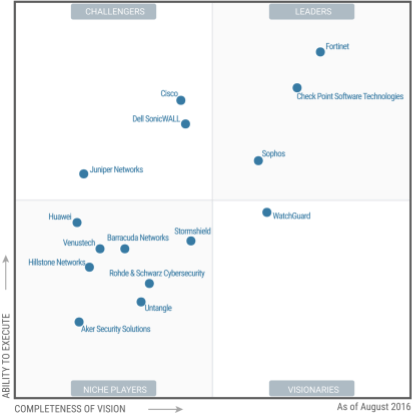
No voy a comentar mucho sobre esta imagen, solo diré que en la esquina superior derecha están los líderes.
NGFW — Cortafuegos de Nueva Generación
El nombre habla por sí mismo: cortafuegos de nueva generación. Este concepto apareció mucho más tarde que UTM. La idea principal de NGFW es el análisis profundo de paquetes (DPI) mediante un IPS incorporado y la segmentación de acceso a nivel de aplicaciones (Control de Aplicaciones). En este caso, el IPS es necesario para identificar una aplicación específica dentro del flujo de paquetes, lo que permite permitir o prohibir su uso. Por ejemplo: podemos permitir que funcione Skype, pero prohibir la transferencia de archivos. Podemos prohibir el uso de Torrent o RDP. También se admiten aplicaciones web: se puede permitir el acceso a VK.com, pero prohibir juegos, mensajes o la visualización de videos. En esencia, la calidad de un NGFW depende de la cantidad de aplicaciones que puede identificar. Muchos creen que la aparición del término NGFW fue simplemente un movimiento de marketing tras el cual comenzó su rápido crecimiento la empresa Palo Alto.
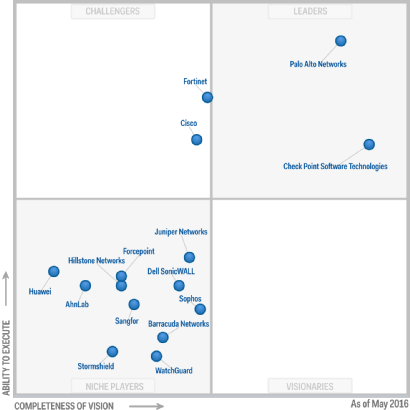
Cuadrante mágico de Gartner para NGFW de mayo de 2016:
UTM vs NGFW
Una pregunta muy frecuente es: ¿cuál es mejor? No hay una respuesta definitiva y no debería haberla. Especialmente si consideramos que casi todas las soluciones UTM modernas contienen funcionalidad NGFW y la mayoría de NGFW incluyen funciones propias de UTM (Antivirus, VPN, Anti-Bot, etc.). Como siempre, "el diablo está en los detalles", por lo que primero debes determinar qué necesitas específicamente, y establecer un presupuesto. Con base en estas decisiones, puedes seleccionar varias opciones. Y es fundamental probar todas ellas, sin confiar en los materiales de marketing.
Nosotros, por nuestra parte, en el marco de varios artículos, intentaremos hablar sobre Check Point, cómo puedes probarlo y qué puedes probar (prácticamente toda la funcionalidad).
Tres entidades de Check Point
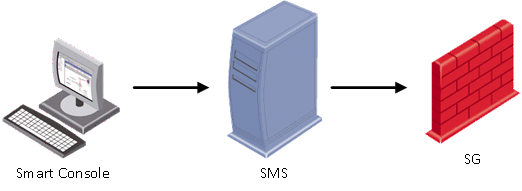
Al trabajar con Check Point, te encontrarás obligatoriamente con tres componentes de este producto:
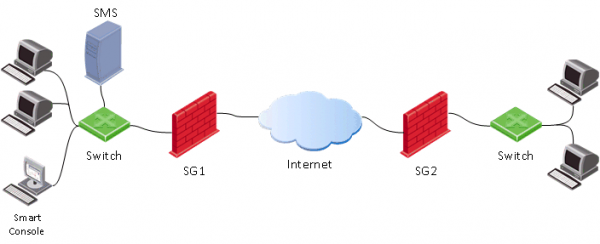
- Security Gateway (SG) — el propio gateway de seguridad, que generalmente se coloca en el perímetro de la red y realiza funciones de firewall, antivirus de flujo, anti-bot, IPS, etc.
- Security Management Server (SMS) — servidor de gestión de gateways. Casi todos los ajustes en el gateway (SG) se realizan a través de este servidor. El SMS también puede funcionar como servidor de logs y procesar registros con su sistema de análisis y correlación de eventos integrado: Smart Event (similar a SIEM para Check Point), pero hablaremos de esto más adelante. El SMS se utiliza para la gestión centralizada de múltiples gateways (el número de gateways depende del modelo del SMS o de la licencia), sin embargo, debes utilizarlo aunque solo tengas un gateway. Cabe destacar que Check Point fue uno de los primeros en implementar este tipo de sistema de gestión centralizada, que ha sido reconocido durante muchos años como un “estándar de oro” en los informes de Gartner. Hay incluso un chiste: “Si Cisco tuviera un sistema de gestión adecuado, Check Point nunca habría aparecido”.
- Smart Console — consola cliente para conectarse al servidor de gestión (SMS). Generalmente se instala en la computadora del administrador. A través de esta consola se realizan todos los cambios en el servidor de gestión, y después de esto se pueden aplicar las configuraciones a los gateways de seguridad (Install Policy).

Sistema operativo Check Point
Al hablar del sistema operativo Check Point, se pueden recordar tres: IPSO, SPLAT y GAIA.
- IPSO — sistema operativo de la empresa Ipsilon Networks, que pertenecía a Nokia. En 2009, Check Point compró este negocio. Ya no se desarrolla.
- SPLAT — desarrollo propio de Check Point, basado en el núcleo de RedHat. Ya no se desarrolla.
- Gaia — sistema operativo actual de Check Point, que surgió como resultado de la fusión de IPSO y SPLAT, incorporando lo mejor de ambos. Apareció en 2012 y continúa evolucionando activamente.
Hablando de Gaia, es importante mencionar que la versión más común en la actualidad es la R77.30. Recientemente se lanzó la versión R80, que difiere significativamente de la anterior (tanto en funcionalidad como en gestión). Dedicaremos una publicación separada a las diferencias entre ellas. Otro punto importante: actualmente, solo la versión R77.10 tiene el certificado de FSTEK y la versión R77.30 está en proceso de certificación.
Opciones de implementación (Check Point Appliance, Máquina Virtual, OpenServer)
No hay nada sorprendente, al igual que muchos proveedores, Check Point tiene varias opciones de productos:
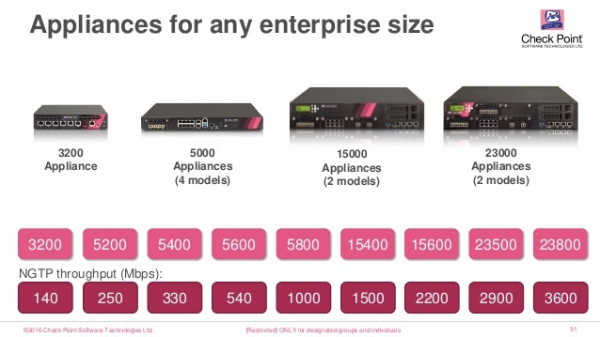
- Appliance — dispositivo de hardware y software, es decir, su propia "máquina". Hay muchos modelos que varían en rendimiento, funcionalidad y ejecución (hay opciones para redes industriales).

- Máquina Virtual — máquina virtual de Check Point con el sistema operativo Gaia. Se admiten hipervisores ESXi, Hyper-V, KVM. Se licencia por la cantidad de núcleos de procesador.
- OpenServer — instalación de Gaia directamente en el servidor como sistema operativo principal (lo que se conoce como "Bare metal"). Solo se admite cierto "hardware". Hay recomendaciones sobre este hardware que deben seguirse; de lo contrario, pueden surgir problemas con los controladores, y el soporte técnico puede negarse a brindarle asistencia.
Opciones de implementación (Distribuido o Independiente)
Un poco más arriba ya discutimos qué es un gateway (SG) y un servidor de gestión (SMS). Ahora discutiremos las opciones de su implementación. Hay dos métodos principales:
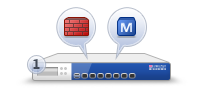
- Independiente (SG+SMS) — opción en la que tanto el gateway como el servidor de gestión se instalan dentro del mismo dispositivo (o máquina virtual).

Esta opción es adecuada cuando solo tiene una puerta de enlace que está poco cargada con tráfico de usuarios. Esta opción es la más económica, ya que no es necesario comprar un servidor de gestión (SMS). Sin embargo, ante una carga seria en la puerta de enlace, puede experimentar un sistema de gestión “lento”. Por lo tanto, antes de elegir la solución Standalone, es mejor consultar o incluso probar esta opción. - Distribuido — el servidor de gestión se instala por separado de la puerta de enlace.

Opción óptima en términos de comodidad y rendimiento. Se utiliza cuando es necesario gestionar varias puertas de enlace al mismo tiempo, como una central y las sucursales. En este caso, es necesario adquirir un servidor de gestión (SMS), que también puede ser en forma de appliance (hardware) o máquina virtual.
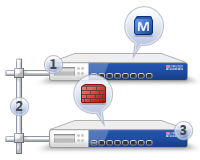
Como ya mencioné anteriormente, Check Point tiene su propio sistema SIEM: Smart Event. Solo podrá utilizarlo en caso de una instalación Distribuida.
Modos de operación (Bridge, Routed)
La puerta de enlace de seguridad (SG) puede operar en dos modos principales:
- Routed — la opción más común. En este caso, la puerta de enlace se utiliza como un dispositivo L3 y enruta el tráfico a través de sí misma, es decir, Check Point es la puerta de enlace por defecto para la red protegida.
- Bridge — modo transparente. En este caso, la puerta de enlace se instala como un “puente” normal y permite el tráfico a nivel 2 (OSI). Esta opción se aplica normalmente cuando no hay posibilidad (o deseo) de cambiar la infraestructura existente. Prácticamente no tendrá que cambiar la topología de la red y no deberá preocuparse por un cambio en la asignación de direcciones IP.
Es importante señalar que en modo Bridge hay ciertas limitaciones en las funciones, por lo que como integradores recomendamos a todos nuestros clientes utilizar el modo Routed, por supuesto, si es posible.
Blades de software (Check Point Software Blades)
Hemos llegado a uno de los temas más importantes de Check Point, que más preguntas genera entre los clientes. ¿Qué son estos “blades de software”? Se refieren a ciertas funciones de Check Point.
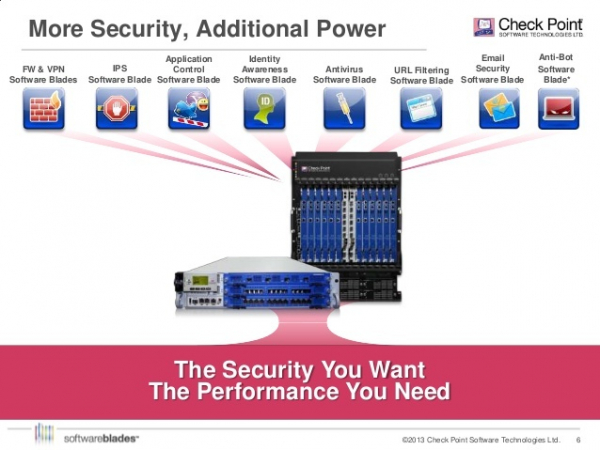
Estas funciones pueden activarse o desactivarse según las necesidades. Hay blades que se activan exclusivamente en la puerta de enlace (Network Security) y solo en el servidor de gestión (Management). En las imágenes a continuación se muestran ejemplos para ambos casos:
1) Para la Seguridad de Red (funcionalidad del gateway)
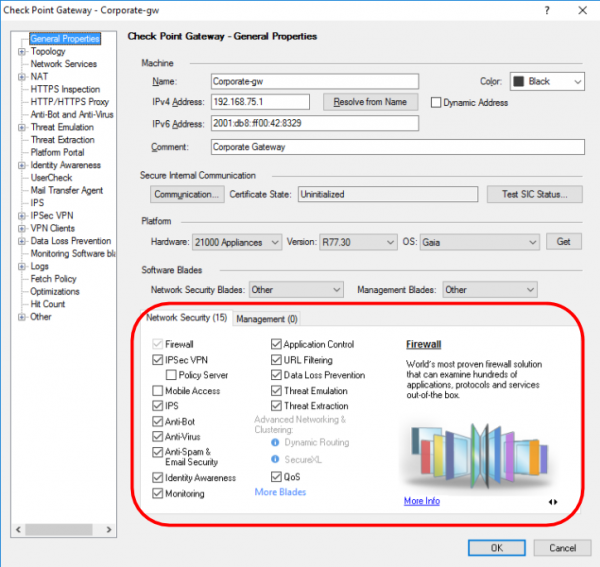
Describiremos brevemente, ya que cada blade merece un artículo por separado.
- Firewall — funcionalidad del cortafuegos;
- IPSec VPN — construcción de redes virtuales privadas;
- Acceso Móvil — acceso remoto desde dispositivos móviles;
- IPS — sistema de prevención de intrusiones;
- Anti-Bot — protección contra redes de bots;
- AntiVirus — antivirus en tiempo real;
- AntiSpam & Email Security — protección del correo corporativo;
- Identity Awareness — integración con el servicio Active Directory;
- Monitoreo — monitoreo de prácticamente todos los parámetros del gateway (carga, ancho de banda, estado de VPN, etc.)
- Control de Aplicaciones — cortafuegos a nivel de aplicaciones (funcionalidad NGFW);
- Filtrado de URL — seguridad Web (+funcionalidad proxy);
- Prevención de Pérdida de Datos — protección contra filtraciones de información (DLP);
- Emulación de Amenazas — tecnología de sandboxing (SandBox);
- Extracción de Amenazas — tecnología de limpieza de archivos;
- QoS — priorización del tráfico.
Literariamente en unos pocos artículos revisaremos en detalle los blades de Emulación de Amenazas y Extracción de Amenazas, estoy seguro de que será interesante.
2) Para la Gestión (funcionalidad del servidor de gestión)
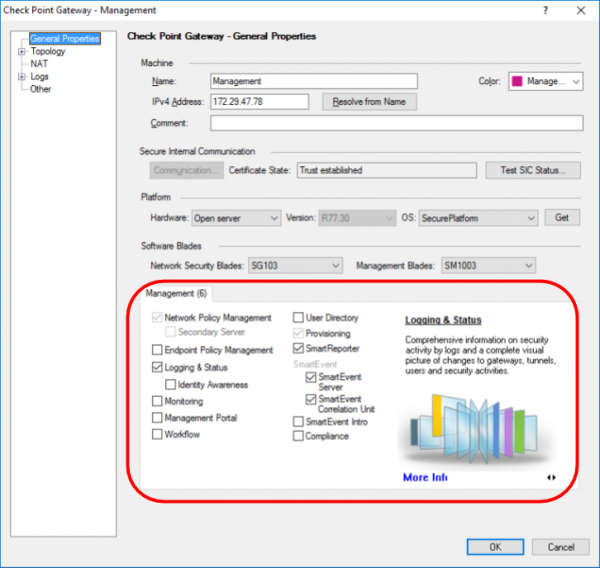
- Gestión de Políticas de Red — gestión centralizada de políticas;
- Gestión de Políticas de Endpoint — gestión centralizada de los agentes de Check Point (sí, Check Point produce soluciones no solo para la protección de redes, sino también para la protección de estaciones de trabajo (PC) y smartphones);
- Registro & Estado — recolección y procesamiento centralizados de logs;
- Portal de Gestión — gestión de seguridad desde el navegador;
- Flujos de Trabajo — control sobre el cambio de políticas, auditoría de cambios, etc.;
- Directorio de Usuarios — integración con LDAP;
- Provisionamiento — automatización de la gestión de gateways;
- Smart Reporter — sistema de informes;
- Smart Event — análisis y correlación de eventos (SIEM);
- Cumplimiento — verificación automática de configuraciones y entrega de recomendaciones.
No abordaremos ahora cuestiones de licenciamiento para no alargar el artículo y no confundir al lector. Es probable que tratemos esto en una publicación separada.
La arquitectura de los blades permite utilizar solo las funciones realmente necesarias, lo que afecta al presupuesto de la solución y al rendimiento general del dispositivo. Lógicamente, cuanto más blades activen, menos tráfico se puede 'procesar'. Por esta razón, cada modelo de Check Point viene acompañado de la siguiente tabla de rendimiento (por ejemplo, hemos tomado las características del modelo 5400):
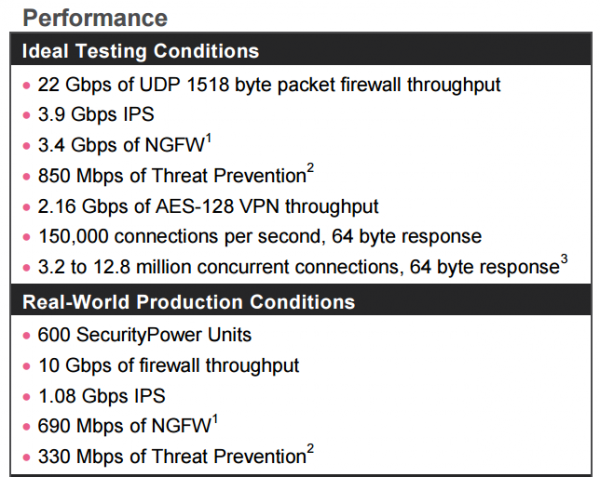
Como puede ver, aquí se presentan dos categorías de pruebas: en tráfico sintético y en tráfico real — mixto. En general, Check Point simplemente se ve obligado a publicar pruebas sintéticas, ya que algunos proveedores utilizan estas pruebas como estándar, sin investigar el rendimiento de sus soluciones en tráfico real (o intencionadamente ocultan esos datos debido a su insatisfacción).
En cada tipo de prueba se pueden notar varias variantes:
- prueba solo para Firewall;
- prueba Firewall+IPS;
- prueba Firewall+IPS+NGFW (Control de Aplicaciones);
- prueba Firewall+Control de Aplicaciones+Filtrado de URL+IPS+Antivirus+Anti-Bot+SandBlast (sandbox)
Preste atención a esos parámetros al elegir su solución, o consulte por .
Creo que con esto podemos concluir el artículo introductorio sobre las tecnologías de Check Point. A continuación, veremos cómo se puede probar Check Point y cómo combatir las amenazas modernas a la seguridad de la información (virus, phishing, ransomware, zero-day).
P.D. Un punto importante. A pesar de su origen extranjero (israelí), la solución tiene certificación en la Federación Rusa en los organismos de supervisión, lo que automáticamente legaliza su presencia en instituciones gubernamentales (comentario de ).
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Qué herramientas UTM/NGFW utilizas tú?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubicon
Ideco
Solución OpenSource
Otro
Votaron 134 usuarios. Se abstuvieron 78 usuarios.
Fuente: habr.com
